CVE-2026-61500 trên Rejetto HFS đang bị khai thác: Cập nhật ngay
CVE-2026-61500 trên Rejetto HFS đang bị khai thác, cho phép giả mạo phiên quản trị và chạy mã từ xa. Máy dùng HFS 3.0.0–3.2.0 cần cập nhật ngay.
Bởi Võ Danh — 4 Tháng 10, 2026 trong Bảo mật
CVE-2026-61500 trên Rejetto HFS đã bị ghi nhận có hoạt động khai thác ngoài thực tế. Lỗ hổng cho phép người không có tài khoản giả mạo phiên quản trị, rồi có thể chạy mã từ xa trên máy chủ. VulnCheck chấm lỗi ở mức Critical; NVD hiển thị điểm CVSS 3.1 là 9,8/10.
Ngày 3/10/2026, The Register dẫn lời nhà nghiên cứu Patrick Garrity của VulnCheck cho biết hệ thống cảm biến của hãng bắt đầu thấy hoạt động khai thác từ tối 1/10. Các lượt tấn công nhắm vào máy chủ dễ tổn thương tại Mỹ và Nhật Bản. Đây là lý do quản trị viên HFS nên xử lý ngay, thay vì chờ lỗ hổng xuất hiện thêm trong một danh sách cảnh báo nào đó.
CVE-2026-61500 ảnh hưởng Rejetto HFS nào?
CVE-2026-61500 ảnh hưởng Rejetto HFS phiên bản 3.0.0 đến 3.2.0. HFS là phần mềm mã nguồn mở dùng để chia sẻ tệp qua web. Nhà phát triển đã sửa lỗi trong bản 3.2.1 phát hành ngày 13/7/2026 và cho biết mọi phiên bản cũ hơn đều có nhiều lỗ hổng có thể dẫn tới quyền quản trị.
Lỗi nằm ở cách HFS tạo khóa ký cho cookie phiên đăng nhập. Phần mềm dùng Math.random(), một bộ sinh số giả ngẫu nhiên không phù hợp cho mục đích mật mã. Một đường xử lý khác lại để lộ đủ đầu ra liên quan cho người chưa đăng nhập.
Nói đơn giản: chiếc “con dấu” dùng để xác nhận phiên quản trị có thể bị đoán lại bằng tính toán. Kẻ tấn công sau đó giả mạo cookie quản trị và lợi dụng chức năng sẵn có của HFS để thực thi mã trên máy chủ. Chuỗi tấn công không cần mật khẩu, không cần người dùng bấm liên kết và có thể làm mất tính bí mật, toàn vẹn lẫn khả dụng của hệ thống.
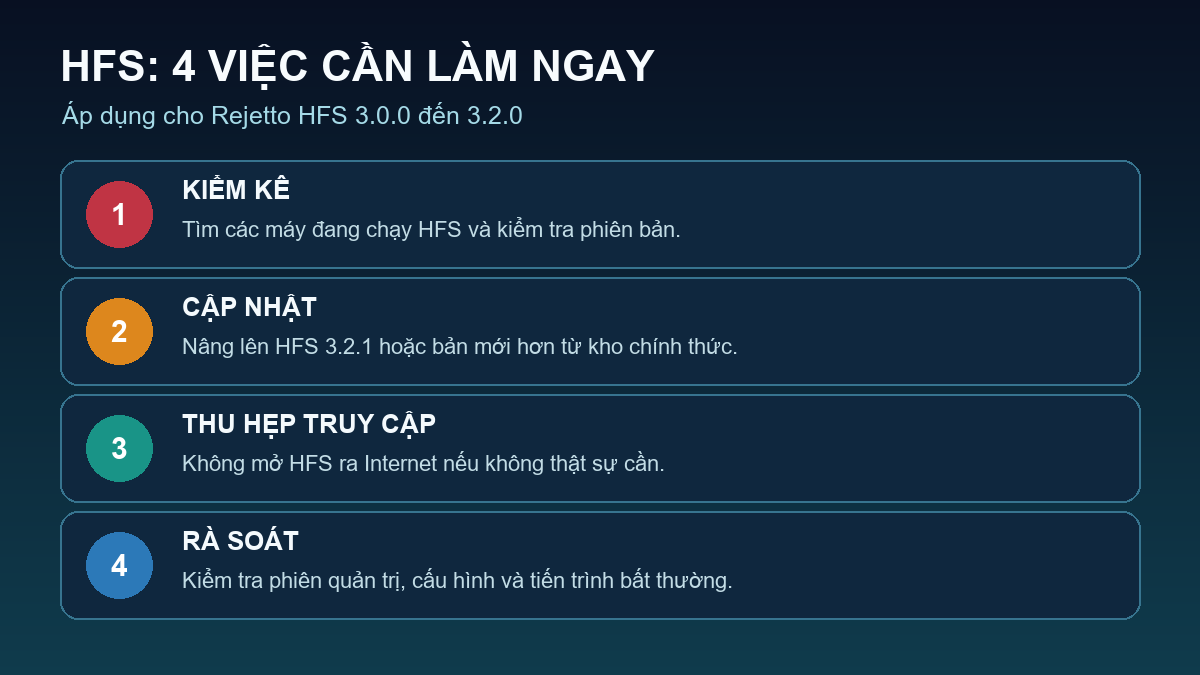
Cần làm gì ngay với CVE-2026-61500?
- Kiểm kê máy chủ HFS. Tìm cả máy chính, máy thử nghiệm và máy chia sẻ tệp dựng tạm. Những dịch vụ “dùng vài hôm thôi” đôi khi sống khỏe hơn cả dự án.
- Nâng cấp lên HFS 3.2.1 hoặc bản mới hơn. Chỉ tải bản phát hành từ kho GitHub chính thức của Rejetto. Nếu đang dùng bản cũ, hãy sao lưu cấu hình cần thiết trước khi nâng cấp.
- Không phơi HFS trực tiếp ra Internet nếu không cần. Đặt dịch vụ sau VPN hoặc giới hạn địa chỉ IP được truy cập. Việc thu hẹp bề mặt tấn công vẫn cần thiết ngay cả sau khi vá.
- Rà soát dấu vết trước và sau khi cập nhật. Kiểm tra các phiên quản trị lạ, tài khoản hoặc cấu hình mới, thay đổi thư mục chia sẻ và tiến trình con bất thường do HFS sinh ra. Đối chiếu log quanh thời điểm từ 1/10/2026 trở đi, nhưng đừng coi mốc này là ranh giới tuyệt đối vì hoạt động sớm hơn có thể chưa được phát hiện công khai.
- Nếu nghi bị xâm nhập, cô lập máy và giữ bằng chứng. Không chỉ cài bản mới rồi coi như xong. Hãy sao lưu log, kiểm tra tệp bị thay đổi, đổi thông tin xác thực mà máy chủ có thể truy cập và phục hồi từ nguồn sạch khi cần.
Hiện báo cáo công khai mới cho thấy số lượt khai thác mà cảm biến VulnCheck nhìn thấy, chưa có số liệu đáng tin về số máy chủ đã bị chiếm quyền. Dù vậy, điều kiện tấn công không cần đăng nhập, tác động có thể tới thực thi mã từ xa và mã khai thác đã xuất hiện công khai là đủ để xếp việc này vào nhóm cần làm ngay.
Quản trị viên các dịch vụ tự lưu trữ cũng nên xem lại cảnh báo CVE-2026-87902 trên WordPress. Hai sản phẩm khác nhau, nhưng cách xử lý ban đầu khá giống nhau: biết mình đang chạy bản nào, vá đúng nguồn và kiểm tra xem kẻ xấu có vào trước mình hay chưa.
Nguồn kiểm chứng