CVE-2026-87902 trên WordPress đang bị khai thác: Cập nhật ngay
CVE-2026-87902 trong WordPress Core đang bị khai thác. Kiểm tra phiên bản, cập nhật bản vá và rà dấu hiệu xâm nhập trên website ngay.
Bởi Võ Danh — 27 Tháng 9, 2026 trong Bảo mật
CVE-2026-87902 trong WordPress Core đã bị khai thác ngoài thực tế. CISA đưa lỗ hổng này vào danh mục KEV ngày 25/9/2026. WordPress đã phát hành bản 7.1.2 cùng các bản vá ngược cho nhánh cũ và khuyến nghị cập nhật ngay.
Đây là lỗi ở lõi WordPress, không phải một plugin ít người dùng. Kẻ tấn công không cần tài khoản. Khả năng chạy mã từ xa còn phụ thuộc vào cấu trúc theme và môi trường PHP, nhưng lúc này ngồi đoán máy mình “chắc không sao” là một phép thử khá đắt.
CVE-2026-87902 nguy hiểm như thế nào?
Lỗi nằm trong cách WordPress chọn tệp mẫu để hiển thị một trang. Trên phiên bản chưa vá, yêu cầu được tạo riêng có thể khiến WordPress nạp một tệp PHP cục bộ nằm ngoài thư mục theme. Nếu máy chủ có đúng tệp PHP mà kẻ tấn công tận dụng được, việc nạp tệp có thể dẫn đến thực thi mã từ xa, tức chạy lệnh trên máy chủ web.
Thông báo chính thức chấm lỗi 9,2/10 theo CVSS 4.0. Phạm vi ảnh hưởng là WordPress 4.7.0 đến 7.1.1. Để chuỗi tấn công đạt tới thực thi mã, theme cha hoặc theme con đang hoạt động phải có thư mục cấp cao nhất bắt đầu bằng page-, chẳng hạn page-templates. Máy chủ cũng phải có một tệp PHP phù hợp mà tài khoản web đọc được. WordPress nêu các theme Twenty Twelve, Twenty Fourteen, Neve, Hestia và Sydney như ví dụ có cấu trúc liên quan; danh sách này không phải đầy đủ.
Patchstack ghi nhận các yêu cầu dò quét đầu tiên lúc 17:44 UTC ngày 22/9, chưa đầy năm giờ sau khi bản vá xuất hiện. Những yêu cầu họ thấy khi đó dùng các tệp WordPress thông thường để xác định website có dính lỗi hay không, chưa phải bằng chứng rằng mọi mục tiêu đã bị cài mã độc. Việc CISA đưa CVE vào KEV ngày 25/9 xác nhận có bằng chứng khai thác thực tế và đẩy mức ưu tiên xử lý lên cao.
Cách xử lý CVE-2026-87902
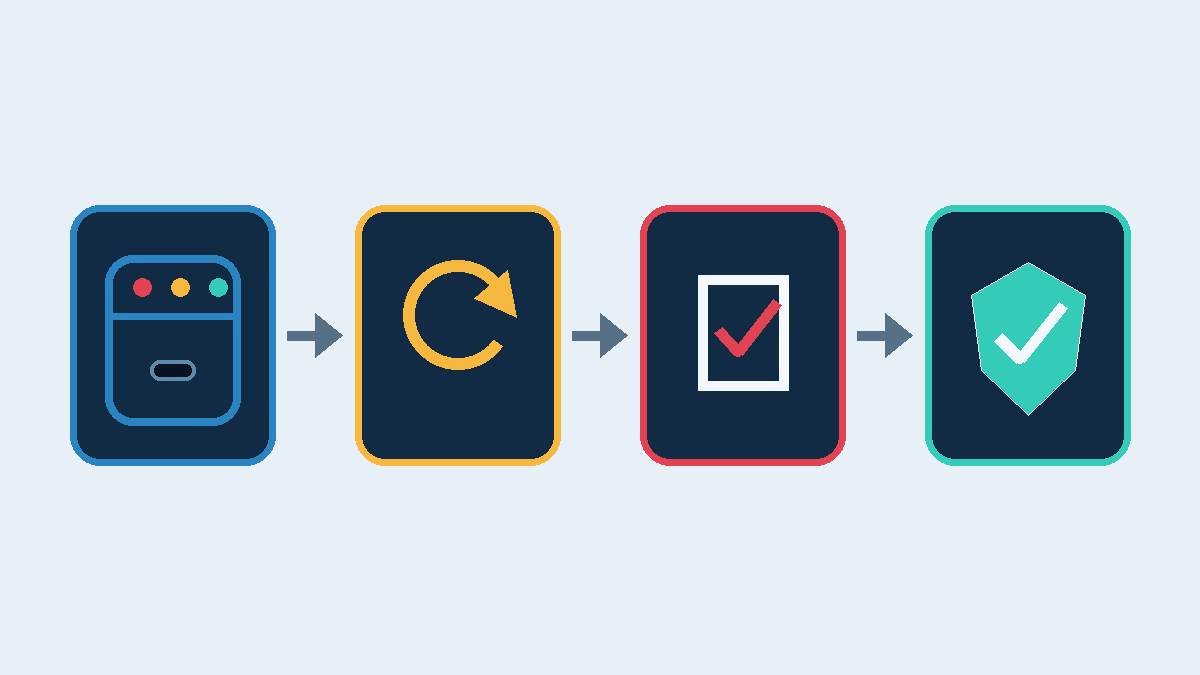
- Kiểm tra toàn bộ website WordPress đang quản lý. Đừng quên trang thử nghiệm, website cũ, bản dựng trong Docker hoặc tên miền phụ. Nếu có WP-CLI, dùng
wp core version; nếu không, xem mục Dashboard > Updates trong trang quản trị. - Cập nhật WordPress Core ngay. Nhánh 7.1 cần lên 7.1.2. WordPress cũng đã đưa bản sửa về các nhánh còn nhận bản vá, từ 7.0.6 xuống tới 4.7.37. Cách an toàn nhất vẫn là dùng bản WordPress mới nhất được hỗ trợ. Nếu host quản lý cập nhật tự động, hãy kiểm tra số phiên bản thực tế thay vì chỉ tin email thông báo.
- Không coi tường lửa web là bản vá. Quy tắc chặn có thể giảm rủi ro trong lúc chờ bảo trì, nhưng lỗi nằm trong WordPress Core. Bản cập nhật mới xử lý tận gốc đường dẫn sai.
- Rà dấu hiệu bị dò hoặc xâm nhập. Kiểm tra access log từ ngày 22/9/2026, chú ý URL có chuỗi mã hóa bất thường và phản hồi khác lạ từ các trang công khai. Soát tệp PHP mới hoặc vừa sửa, tài khoản quản trị lạ, cron job bất thường và thay đổi không rõ nguồn trong theme, plugin, thư mục uploads.
- Nếu thấy dấu hiệu đáng ngờ, lưu log trước khi dọn dẹp, cô lập website có kiểm soát, đổi mật khẩu và khóa bí mật liên quan, rồi khôi phục từ bản sao sạch nếu cần. Cập nhật chỉ đóng lỗ hổng; nó không tự xóa cửa hậu đã tồn tại.
Những website dùng theme không có thư mục page-* hoặc môi trường PHP không phù hợp có thể không đạt đủ điều kiện cho chuỗi RCE đã mô tả. Tuy vậy, đó không phải lý do trì hoãn bản vá: lỗi nằm trong lõi, bản sửa đã sẵn sàng và hoạt động dò quét đã bắt đầu.
Nếu đang quản lý nhiều website, hãy lập danh sách phiên bản và người chịu trách nhiệm cho từng trang. Một website thử nghiệm bị bỏ quên đôi khi lại là cửa bên hông mở toang. Có thể xem thêm checklist kiểm tra website WordPress sau một chiến dịch phát tán mã độc.
Nguồn kiểm chứng
- WordPress.org: bản phát hành WordPress 7.1.2 và khuyến nghị cập nhật ngay.
- WordPress/GitHub: thông báo kỹ thuật GHSA-7hp8-65ch-5whp.
- CISA: thêm CVE-2026-87902 vào danh mục KEV ngày 25/9/2026.
- Patchstack: thời điểm bắt đầu thấy yêu cầu dò quét và phạm vi quan sát.
- BleepingComputer: kiểm chứng độc lập về hoạt động khai thác.