CVE-2026-76504 trên Cisco SD-WAN Manager đang bị khai thác: Vá ngay
CVE-2026-76504 trên Cisco Catalyst SD-WAN Manager đang bị khai thác, cho phép vượt xác thực và vào API với quyền quản trị. Kiểm tra log và nâng cấp ngay.
Bởi Võ Danh — 1 Tháng 10, 2026 trong Bảo mật
CVE-2026-76504 là lỗ hổng nghiêm trọng trên Cisco Catalyst SD-WAN Manager và đã bị khai thác ngoài thực tế. Kẻ tấn công từ xa không cần tài khoản vẫn có thể vượt qua bước xác thực của API, rồi truy cập với quyền quản trị. Nếu doanh nghiệp đang tự vận hành hệ thống này, đây là việc nên xử lý ngay, không phải để dành cho cuộc họp tuần sau.
Cisco công bố cảnh báo ngày 30/9/2026, chấm lỗi ở mức Critical với điểm CVSS 9,8/10. Cùng ngày, CISA đưa lỗ hổng vào danh mục KEV, tức danh sách các lỗi đã có bằng chứng bị khai thác.
CVE-2026-76504 nguy hiểm ra sao?
Lỗi nằm ở cách Cisco Catalyst SD-WAN Manager xử lý ký tự được mã hóa trong địa chỉ yêu cầu HTTP. Cách xử lý sai có thể làm quy tắc xác thực không nhận ra đúng điểm cuối API cần bảo vệ. Kết quả là yêu cầu do kẻ tấn công tạo ra có thể đi qua mà không cần đăng nhập.
SD-WAN Manager là bảng điều khiển tập trung cho hạ tầng SD-WAN. Một hệ thống có thể quản lý rất nhiều thiết bị mạng. Vì vậy, quyền quản trị API không phải chiếc chìa khóa của một căn phòng nhỏ; nó có thể mở cửa vào cả khu quản trị mạng. CIS đánh giá kẻ xấu có thể xem hoặc sửa cấu hình của các thiết bị do Manager đó kiểm soát.
Cisco cho biết sản phẩm bị ảnh hưởng bất kể cấu hình. Hãng cũng xác nhận đã biết hoạt động khai thác trong tháng 9/2026. Chưa có thông tin công khai đáng tin cậy về số nạn nhân hoặc nhóm đứng sau.
Phiên bản Cisco SD-WAN Manager cần cập nhật
Cisco yêu cầu chuyển sang bản đã sửa tương ứng: nhánh 20.9 lên 20.9.10.1; 20.12 lên 20.12.8.2; 20.15 lên 20.15.6.1; 20.18 lên 20.18.4.1; 26.1 lên 26.1.2.1; và 26.2 lên 26.2.1. Các bản cũ hơn 20.9 phải chuyển sang một nhánh còn hỗ trợ và đã có bản vá.
Khách hàng dùng Cisco SD-WAN Cloud do Cisco quản lý không phải tự thao tác cho lỗi này; Cisco cho biết bản 20.15.605 trên dịch vụ đám mây đã được xử lý. Với hệ thống on-premises, không có cách khắc phục tạm thời nào thay thế hoàn toàn cho nâng cấp.
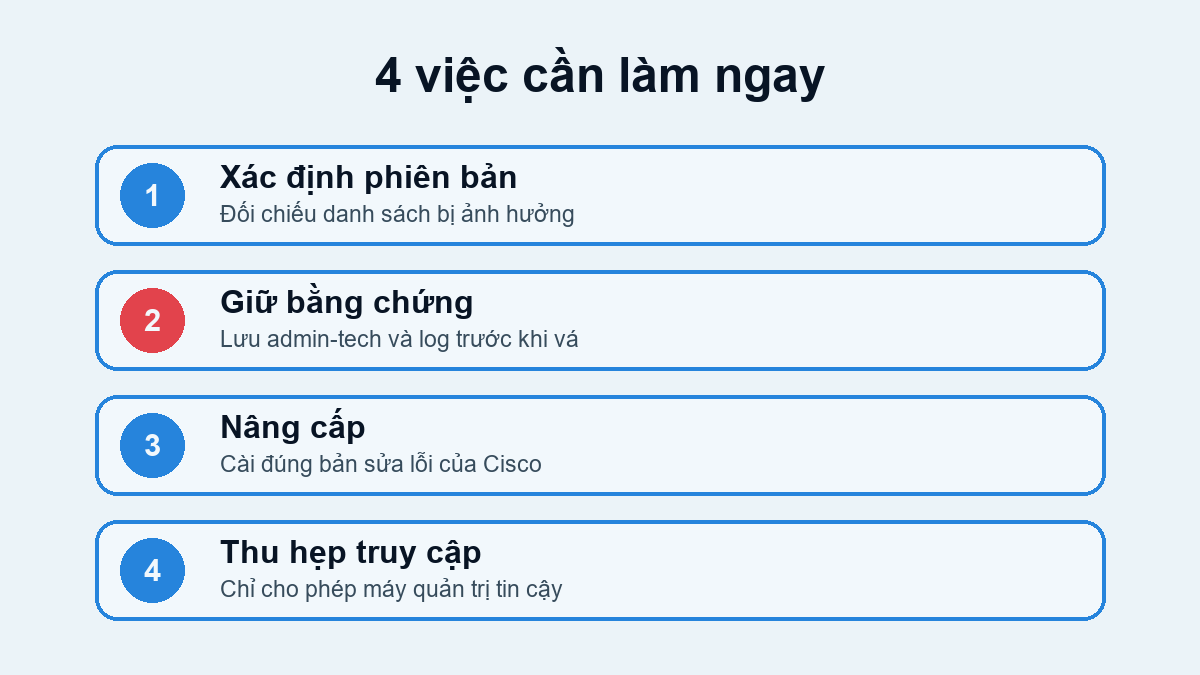
Việc cần làm ngay với CVE-2026-76504
- Kiểm kê hệ thống: xác định SD-WAN Manager đang chạy nhánh nào, có tự quản lý hay thuộc dịch vụ Cisco quản lý, và giao diện quản trị có lộ ra Internet hay không.
- Giữ dữ liệu điều tra trước khi vá: Cisco khuyến nghị chạy lệnh
request admin-techtrên các thành phần điều khiển để tạo gói thông tin phục vụ phân tích. Hãy sao lưu log ra nơi khác vì dữ liệu tại máy có thể thay đổi trong quá trình nâng cấp. - Kiểm tra dấu hiệu bất thường: rà soát
serviceproxy-access.logvàvmanage-server.logđể tìm yêu cầu liên quan tớij_security_checktừ địa chỉ IP lạ, nhất là hoạt động gắn với tài khoản có tiền tốviptela-reserved-. Một số dấu hiệu cũng có thể xuất hiện khi vận hành bình thường, nên cần đối chiếu với danh sách IP quản trị hợp lệ. - Nâng cấp lên bản đã sửa: dùng đúng bảng phiên bản của Cisco thay vì đoán theo số bản gần nhất. Sau khi nâng cấp, đổi thông tin xác thực quản trị nếu nghi ngờ bị truy cập và kiểm tra lại cấu hình.
- Thu hẹp bề mặt tấn công: trong lúc chuẩn bị vá, chặn truy cập từ Internet, đặt các thành phần điều khiển sau tường lửa và chỉ cho phép máy quản trị tin cậy. Cisco nói đây chỉ là biện pháp giảm rủi ro, không phải bản sửa lỗi.
Nếu log có dấu hiệu đáng ngờ, đừng chỉ vá rồi coi như xong. Hãy giữ bằng chứng, cô lập đường quản trị không cần thiết và mở vụ việc với Cisco TAC, ghi CVE-2026-76504 trong tiêu đề. Bản vá đóng lỗ hổng; nó không tự chứng minh rằng hệ thống chưa từng bị vào.
Doanh nghiệp đang dùng sản phẩm Cisco khác có thể xem thêm cảnh báo về CVE-2026-76460 trên Cisco ISE. Hai lỗi khác sản phẩm, nên cần kiểm kê riêng, tránh kiểu “đã vá Cisco rồi” nhưng thực ra mới vá một chỗ.
Nguồn kiểm chứng