Hai lỗ hổng Zammad đã bị khai thác để chiếm quyền root: Xử lý ngay
CVE-2026-102489 và CVE-2026-102490 đã bị ghép chuỗi để chiếm phiên, chạy mã và lấy quyền root trên máy chủ Zammad. Xem phạm vi và cách xử lý.
Bởi Võ Danh — 2 Tháng 10, 2026 trong Bảo mật
Hai lỗ hổng Zammad, CVE-2026-102489 và CVE-2026-102490, đã bị dùng trong một vụ xâm nhập thật. Khi ghép chuỗi, kẻ tấn công có thể chiếm phiên đăng nhập, chạy mã trên máy chủ rồi nâng quyền từ tài khoản dịch vụ Zammad lên root. Đây là quyền cao nhất trên Linux, nên chuyện không còn dừng ở vài ticket hỗ trợ bị đọc trộm.
DIVD, tổ chức nghiên cứu lỗ hổng của Hà Lan, công bố hai CVE ngày 30/9/2026 sau khi chính hạ tầng của họ bị tấn công. Vụ việc xảy ra ngày 21/9. DIVD cho biết dữ liệu đã bị đọc và lấy ra khỏi một số dịch vụ, nhưng phân đoạn mạng đã ngăn kẻ tấn công đi sâu hơn.
Lỗ hổng Zammad nguy hiểm ra sao?
CVE-2026-102489 là lỗi chiếm phiên dẫn đến thực thi mã từ xa dưới quyền người dùng zammad. Bản ghi CVE đánh giá lỗi ở mức High 8,7/10 khi xét riêng và Critical 9,4/10 khi tính đến chuỗi tấn công. Các bản Zammad 6.3.0 đến trước 6.5.4 thuộc phạm vi bị ảnh hưởng. Mã lỗi cũng tồn tại trong 7.0.0 đến 7.1.3, nhưng DIVD nói điều kiện môi trường khiến nó không khai thác được ở các bản đó.
CVE-2026-102490 là lỗi nâng quyền cục bộ. Sau khi đã chạy được mã bằng tài khoản Zammad, kẻ tấn công có thể lấy quyền root. Bản ghi CVE liệt kê phạm vi từ 1.5.0 đến trước 7.1.0-alpha. Điểm đáng ngại nằm ở chuỗi hai lỗi: một lỗi mở cửa, lỗi còn lại trao chìa khóa tổng.
Thông tin về việc cuộc tấn công dùng một tác nhân AI tự động là nhận định của DIVD dựa trên dấu vết điều tra. Chi tiết này đáng theo dõi, nhưng không thay đổi việc cần làm: hệ thống Zammad tự quản lý phải được kiểm tra và xử lý ngay.
Cần làm gì với CVE-2026-102489 và CVE-2026-102490?
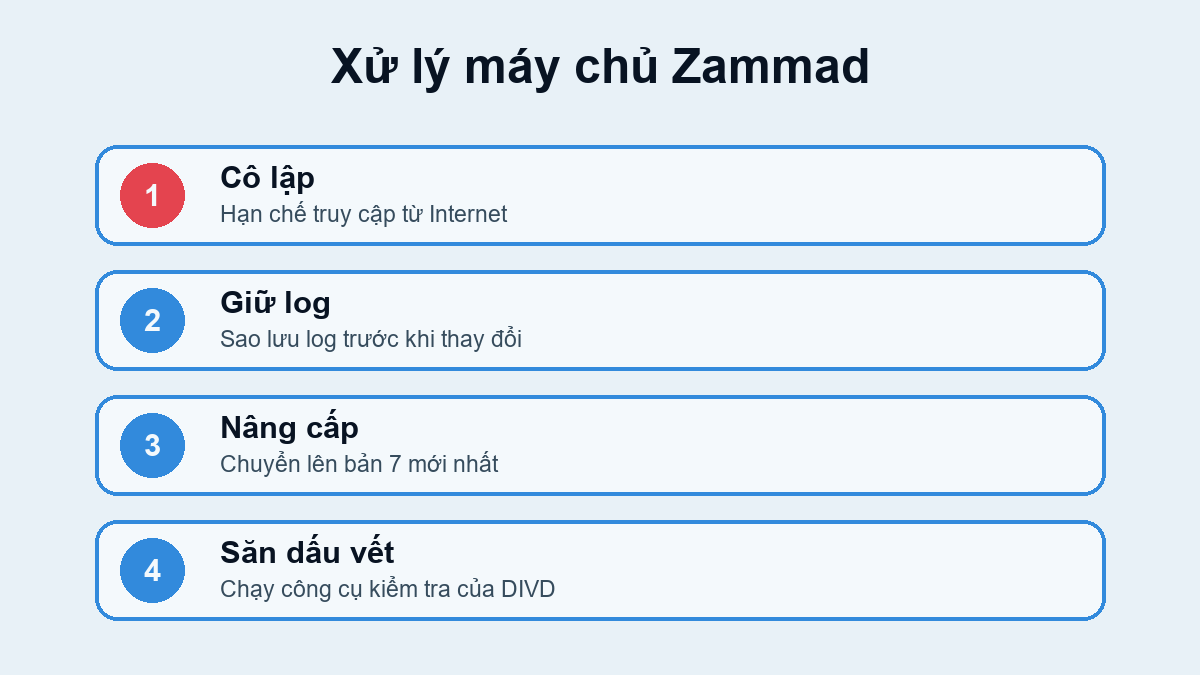
- Kiểm kê ngay các máy chủ Zammad tự quản lý. Ghi lại phiên bản, cách cài đặt, địa chỉ public và các hệ thống mà Zammad có thể truy cập. Đừng quên máy thử nghiệm; máy “tạm” thường sống lâu hơn dự kiến.
- Nếu đang ở nhánh 6.x bị ảnh hưởng, hãy nâng cấp lên Zammad 7 mới nhất. Đây là khuyến nghị công khai của DIVD. Nếu chưa thể nâng cấp an toàn, hãy đưa máy chủ ra khỏi Internet hoặc tạm ngừng dịch vụ cho đến khi có phương án xử lý.
- Giữ bằng chứng trước khi thay đổi. Sao lưu log Zammad, reverse proxy, hệ điều hành, xác thực và tường lửa ra nơi khác. Bản vá có thể chặn lần khai thác tiếp theo, nhưng không xóa web shell, tài khoản lạ hoặc cửa hậu đã được cài trước đó.
- Dùng công cụ kiểm tra log do DIVD cung cấp. Liên kết tải nằm trong hồ sơ vụ việc chính thức. Nếu phát hiện chỉ báo xâm nhập, hãy cô lập máy, giữ ảnh đĩa hoặc snapshot phù hợp và xử lý như một sự cố đã xảy ra.
- Đổi thông tin xác thực sau khi đánh giá phạm vi. Ưu tiên tài khoản quản trị, khóa API, mật khẩu cơ sở dữ liệu, SMTP/IMAP, LDAP/SSO và các bí mật mà máy Zammad có thể đọc. Việc đổi quá sớm trước khi giữ log có thể làm mất một phần dấu vết.
- Rà soát đường đi sang hệ thống khác. DIVD xác nhận kẻ tấn công đã chuyển từ Zammad sang dịch vụ khác. Vì vậy, cần kiểm tra kết nối đi ra, tài khoản mới, tiến trình lạ và hoạt động truy cập dữ liệu quanh thời điểm nghi ngờ.
DIVD ghi trạng thái bản vá là “Available” và khuyên lên phiên bản 7, đồng thời cho biết nhà phát triển vẫn đang làm việc với báo cáo. Phạm vi phiên bản giữa hai CVE cũng khác nhau. Vì thế, quản trị viên nên theo dõi hồ sơ DIVD và kênh phát hành chính thức của Zammad, không tự coi một số phiên bản bất kỳ trong nhánh 7 là đủ an toàn cho mọi thành phần.
Nếu đang quản lý nhiều thiết bị biên, có thể xem thêm cảnh báo về hai lỗ hổng Citrix NetScaler đã bị khai thác. Điểm chung là vá xong vẫn phải săn dấu vết, vì cập nhật phần mềm không thể quay ngược thời gian.
Nguồn kiểm chứng