CVE-2026-119977 trên WordPress đang bị khai thác: Cập nhật ngay
CISA xác nhận CVE-2026-119977 trên WordPress Core đang bị khai thác. Website dùng WordPress 4.7 đến 7.1.3 cần cập nhật và rà log ngay.
Bởi Võ Danh — 4 Tháng 11, 2026 trong Bảo mật
CVE-2026-119977 trên WordPress Core đã bị khai thác ngoài thực tế. CISA đưa lỗ hổng này vào danh mục Known Exploited Vulnerabilities (KEV) ngày 3/11/2026. Nếu website đang chạy WordPress từ 4.7 đến 7.1.3, việc cần làm là kiểm tra phiên bản và cập nhật ngay, không nên chờ đến đợt bảo trì sau.
Lỗi cho phép kẻ tấn công không cần tài khoản chạy mã trên máy chủ trong lúc WordPress cập nhật phần lõi bằng gói đầy đủ. Cửa sổ tấn công chỉ tồn tại ngắn, nhưng công cụ tự động có thể liên tục dò đúng thời điểm. CISA đã xác nhận có bằng chứng khai thác và yêu cầu các cơ quan liên bang Mỹ xử lý trước ngày 6/11.
CVE-2026-119977 nguy hiểm ở điểm nào?
Khi cập nhật WordPress Core, các bản dễ bị ảnh hưởng giải nén gói mới vào một thư mục tạm có tên có thể đoán trước bên dưới wp-content/upgrade. Bản sao tạm này chứa cả trình cài đặt WordPress. Trên máy chủ cho phép truy cập web và chạy PHP trong thư mục đó, kẻ xấu có thể gửi yêu cầu lặp lại để chờ thư mục xuất hiện rồi tương tác với trình cài đặt.
Đây là lỗi điều kiện chạy đua, thường gọi là TOCTOU: hệ thống kiểm tra một trạng thái, nhưng trạng thái đã thay đổi trước lúc thao tác tiếp theo diễn ra. NVD ghi phạm vi ảnh hưởng là WordPress 4.7 đến 7.1.3 và dẫn điểm CVSS 8,1/10 do Wordfence, đơn vị cấp mã CVE, chấm. Độ phức tạp khai thác cao vì phải trúng đúng thời điểm, nhưng hậu quả có thể là chạy mã từ xa trên máy chủ.
Wordfence nói cửa sổ này chỉ kéo dài vài giây trong môi trường thử nghiệm. Dữ liệu được The Hacker News dẫn lại cho thấy hệ thống của Wordfence đã chặn 62.969 lượt thử nhắm vào lỗ hổng trong 24 giờ. Con số đó là lượt thử bị chặn, không phải 62.969 website đã bị chiếm. Tuy nhiên, nó đủ cho thấy kẻ tấn công không ngồi chờ may mắn; chúng dùng máy để dò liên tục.
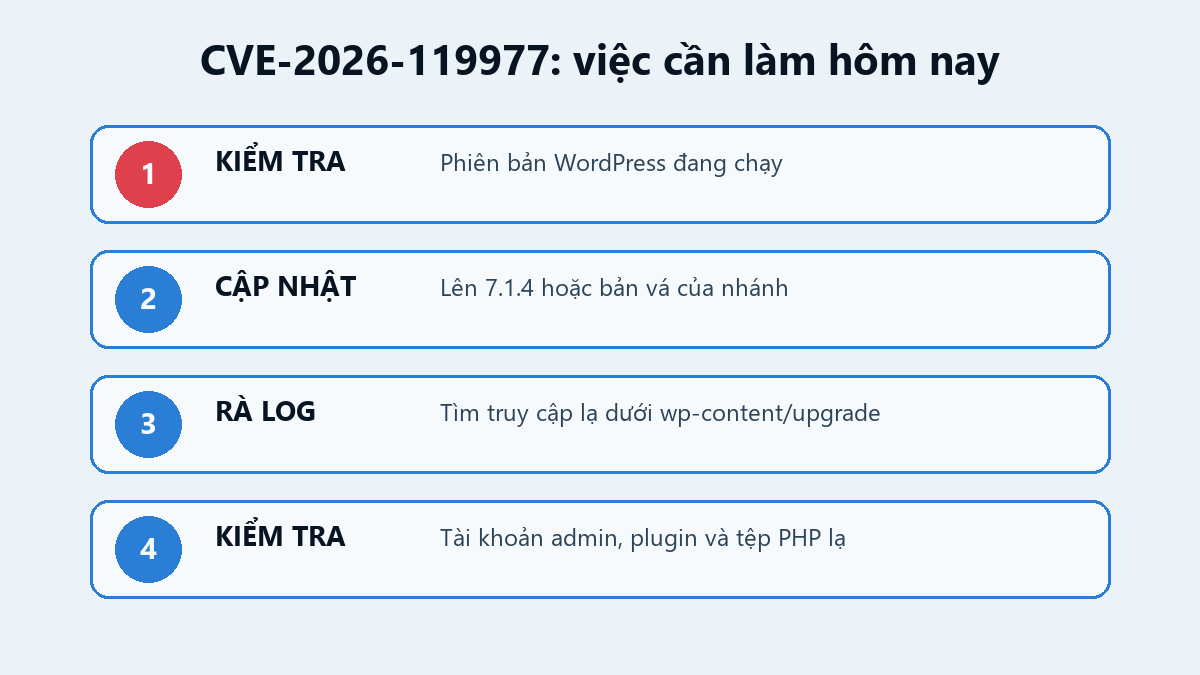
Cách xử lý CVE-2026-119977 trên WordPress
- Kiểm tra phiên bản thực tế. Xem tại Bảng tin > Cập nhật hoặc dùng công cụ quản trị hosting. Đừng quên website thử nghiệm, bản sao lưu đang chạy, site cũ và container.
- Cập nhật lên WordPress 7.1.4 hoặc mới hơn. WordPress.org phát hành 7.1.4 ngày 28/10 và khuyến nghị cập nhật ngay. Nếu buộc phải ở nhánh cũ, hãy dùng bản vá bảo mật tương ứng do WordPress phát hành; đừng chỉ nhìn số 7.1.4 rồi kết luận mọi nhánh khác đều không có bản sửa.
- Kiểm tra log máy chủ web. Tìm yêu cầu đáng ngờ tới tệp PHP dưới
wp-content/upgrade, nhất là đường dẫn liên quansetup-config.php. Giữ lại log trước khi dọn dẹp để còn dữ liệu đối chiếu. - Rà dấu hiệu bị cài cắm. Kiểm tra tài khoản quản trị mới, plugin hoặc theme lạ, tệp PHP mới sửa, tác vụ định kỳ, khóa API và kết nối ra ngoài bất thường. Có thể dùng
wp core verify-checksumsnếu quản trị bằng WP-CLI, nhưng checksum sạch không loại trừ mọi kiểu cài cửa hậu trongwp-content. - Nếu thấy dấu hiệu xâm nhập, đừng chỉ bấm Update. Cô lập website, sao lưu bằng chứng, đổi thông tin xác thực từ thiết bị an toàn và khôi phục từ bản sạch. CISA đánh dấu lỗ hổng này cần kiểm tra pháp chứng.
Tường lửa ứng dụng web có thể giảm rủi ro, nhưng không thay thế bản vá. Với nhiều website WordPress, nên cập nhật theo từng nhóm nhỏ, xác nhận phiên bản sau cập nhật rồi kiểm tra log. Làm hơi chậm vài phút vẫn tốt hơn cập nhật hàng loạt xong mới phát hiện một site “lạc đàn”.
Nếu đang rà soát WordPress cũ, có thể xem thêm cảnh báo về CVE-2026-87902 trên WordPress Core. Hai lỗi khác nhau, nhưng cách xử lý chung vẫn là kiểm kê đúng phiên bản, cập nhật và tìm dấu vết đã bị khai thác.
Nguồn kiểm chứng