CVE-2026-76460 trên Cisco ISE đang bị khai thác: Vá ngay
CVE-2026-76460 trên Cisco ISE có điểm CVSS 10.0, đang bị khai thác và có thể cho phép kẻ tấn công từ xa chiếm quyền root. Xem bản vá và cách rà dấu vết.
Bởi Võ Danh — 18 Tháng 9, 2026 trong Bảo mật
Cisco vừa công bố CVE-2026-76460 trên Cisco ISE, một lỗ hổng nghiêm trọng cho phép kẻ tấn công từ xa vượt qua bước xác thực. Điểm CVSS là 10.0 và Cisco xác nhận lỗi đã bị khai thác ngoài thực tế. CISA cũng đưa lỗ hổng vào danh mục KEV ngày 16/9/2026. Nếu đơn vị đang vận hành Cisco Identity Services Engine hoặc ISE-PIC, đây là việc cần xử lý ngay, không nên để sang lịch bảo trì tháng sau.
CVE-2026-76460 trên Cisco ISE nguy hiểm ra sao?
Lỗi nằm ở cơ chế kiểm soát xác thực của một điểm cuối API. Theo thông báo của Cisco, kẻ tấn công không cần tài khoản và cũng không cần người dùng bấm vào liên kết. Một yêu cầu được tạo riêng có thể giúp họ bỏ qua giao diện quản trị web và truy cập trái phép vào thiết bị.
Rủi ro không dừng ở việc xem được trang quản trị. Cisco cho biết sau khi khai thác thành công, kẻ tấn công có thể thực thi lệnh với quyền root, tức quyền cao nhất trên hệ thống. Với mức quyền này, họ có thể sửa hoặc xóa dấu vết. Vì thế, không thấy cảnh báo trong log của ISE chưa đủ để kết luận thiết bị sạch.
Lỗ hổng ảnh hưởng Cisco ISE và Cisco ISE Passive Identity Connector (ISE-PIC), bất kể cấu hình. Đây là hai thành phần thường nằm ở vị trí nhạy cảm trong hệ thống kiểm soát truy cập mạng. Nói gọn: chiếc “chốt cửa” bị lỗi thì nên sửa trước khi tiếp tục kiểm tra các món ít cấp bách hơn.
Phiên bản bị ảnh hưởng và bản vá cần cài
Cisco không cung cấp workaround để xử lý triệt để. Bản vá đầu tiên cho từng nhánh là:
| Nhánh Cisco ISE / ISE-PIC | Bản đầu tiên đã sửa lỗi |
|---|---|
| 3.1 | 3.1 Patch 12 |
| 3.2 | 3.2 Patch 11 |
| 3.3 | 3.3 Patch 12 |
| 3.4 | 3.4 Patch 7 |
| 3.5 | 3.5 Patch 4 |
Cisco ISE 3.0 đã hết giai đoạn bảo trì phần mềm. Hệ thống còn ở nhánh này cần chuyển sang phiên bản được hỗ trợ có bản sửa lỗi. Trước khi nâng cấp, hãy kiểm tra tương thích phần cứng, dung lượng và quy trình sao lưu theo tài liệu Cisco.
Việc đội IT nên làm ngay
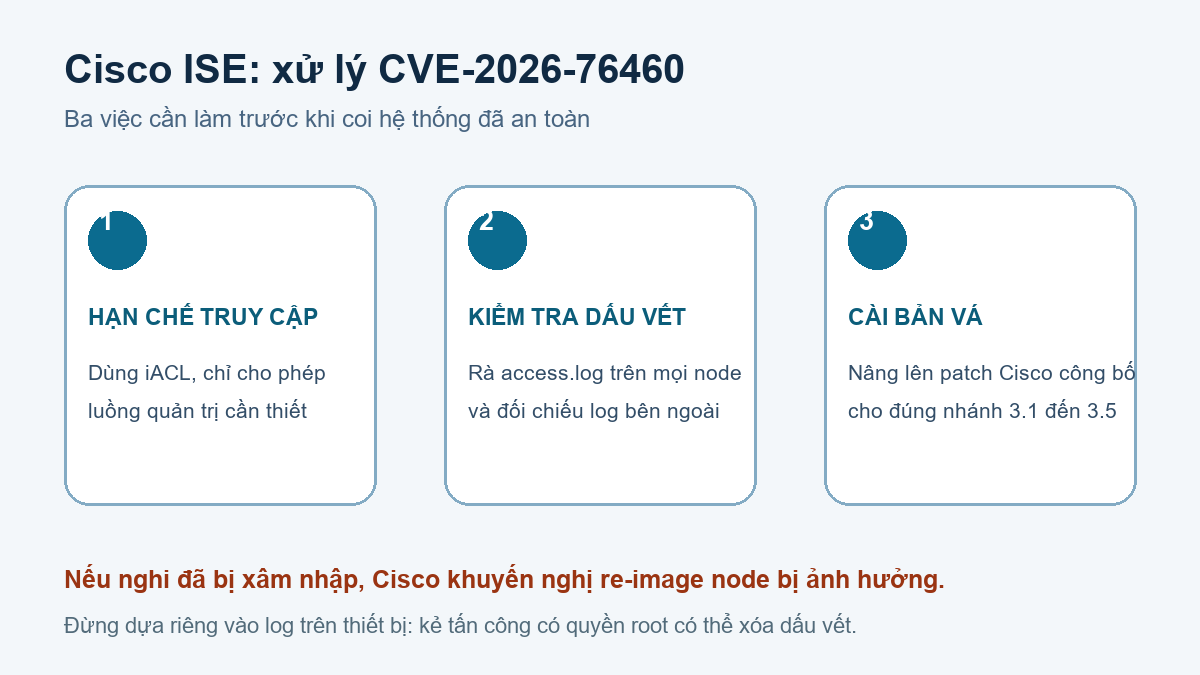
- Kiểm kê tất cả node ISE và ISE-PIC. Ghi lại phiên bản, patch level, vai trò node và các giao diện quản trị đang mở ra mạng nào.
- Giới hạn luồng truy cập bằng iACL. Chỉ cho phép lưu lượng quản trị và control plane thật sự cần thiết tới thiết bị. Cisco xem đây là biện pháp giảm thiểu tạm thời, không thay cho cập nhật.
- Nâng cấp lên bản đã sửa lỗi. Dùng bảng phiên bản ở trên và đối chiếu lại advisory của Cisco trước khi triển khai, phòng trường hợp hãng cập nhật hướng dẫn.
- Rà soát dấu hiệu xâm nhập trên mọi node. Cisco đề nghị kiểm tra
ise-kong/access.logđể tìm tên người dùng đáng ngờ. Với mô hình phân tán, phải kiểm tra từng node. - Đối chiếu log ngoài thiết bị. Kiểm tra firewall, proxy, NetFlow hoặc SIEM để tìm kết nối tải lên bất thường, tải xuống từ IP độc hại và các luồng ra ngoài không phù hợp. Bước này cần thiết vì quyền root cho phép kẻ tấn công che giấu hoạt động ngay trên ISE.
Nếu phát hiện dấu hiệu đáng ngờ, Cisco khuyến nghị re-image, tức cài lại sạch node bị ảnh hưởng, rồi khôi phục từ bản sao cấu hình khi cần. Chỉ đổi mật khẩu hoặc khởi động lại thiết bị không đủ để loại bỏ nguy cơ đã bị cài cắm.
Đơn vị đang rà soát hạ tầng Cisco cũng có thể xem cảnh báo trước về CVE-2026-76461 trên Cisco Secure Email Gateway. Hai lỗi ảnh hưởng sản phẩm khác nhau, vì vậy đã vá email gateway không có nghĩa Cisco ISE cũng an toàn.
Nguồn kiểm chứng