CVE-2026-123890 trên VMware vCenter đang bị khai thác: Vá ngay
CVE-2026-123890 cho phép vượt đăng nhập VMware vCenter và đang bị khai thác. Kiểm tra phiên bản, cài bản vá và rà soát dấu hiệu xâm nhập ngay.
Bởi Võ Danh — 22 Tháng 11, 2026 trong Bảo mật
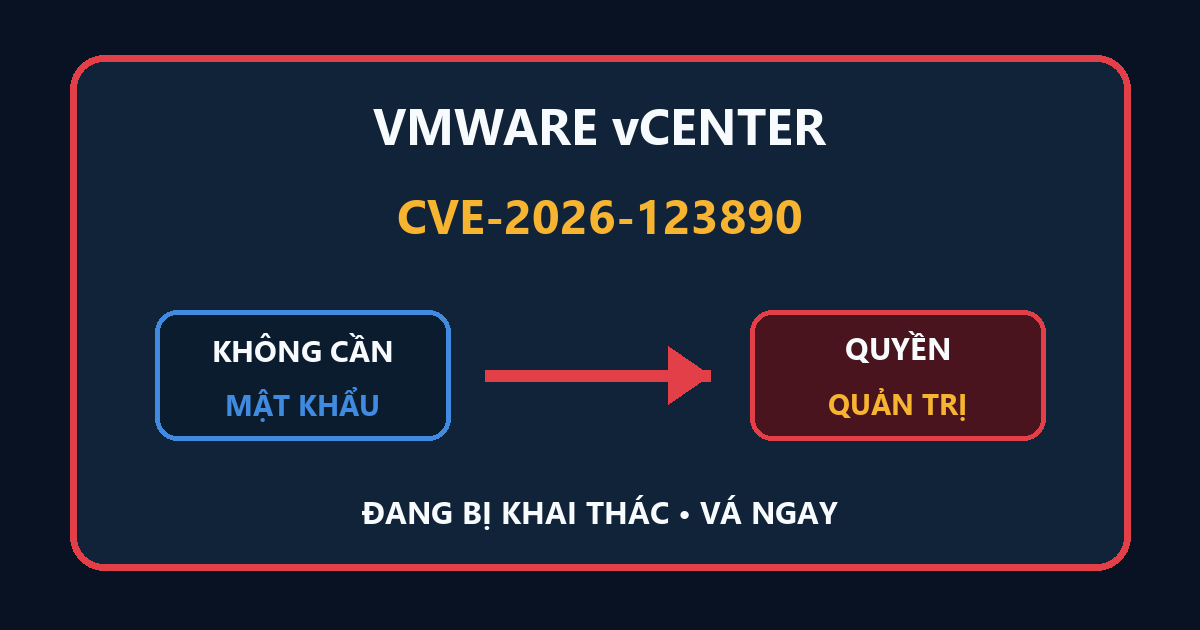
CVE-2026-123890 trên VMware vCenter đang bị khai thác thực tế và cho phép kẻ tấn công vượt qua đăng nhập để có phiên quản trị. Đây không phải lỗi nên để vào danh sách “vá khi rảnh”. Nếu doanh nghiệp đang dùng vCenter, hãy kiểm tra phiên bản và cài bản sửa ngay.
Broadcom công bố bản vá ngày 19/11/2026, cập nhật cảnh báo ngày 20/11. Lỗ hổng nằm trong VMware Directory Service, có điểm CVSS 9.8/10 và không có biện pháp khắc phục tạm thời được hãng công nhận. CISA đã đưa lỗi vào danh mục lỗ hổng bị khai thác, còn Google Threat Intelligence và Mandiant cho biết nhóm ARMORY CASTLE đã dùng nó từ đầu tháng 9/2026.
CVE-2026-123890 nguy hiểm thế nào?
Kẻ tấn công chỉ cần có đường mạng tới dịch vụ vCenter bị ảnh hưởng. Họ không cần biết mật khẩu quản trị. Theo phân tích của Google, khai thác thành công tạo một phiên xác thực dưới tài khoản administrator@vsphere.local. Từ đó, đối tượng có thể lấy dữ liệu thư mục, tạo tài khoản SSO quản trị, đánh cắp khóa ký SAML và mở rộng quyền sang hạ tầng ESXi.
vCenter là bảng điều khiển tập trung của môi trường ảo hóa. Mất quyền vCenter đồng nghĩa kẻ xấu có thể nhìn thấy máy ảo, kho dữ liệu, tài khoản và nhiều đường quản trị quan trọng. Nói nôm na, đây là chìa khóa phòng máy chủ, không phải chiếc chìa khóa ngăn bàn.
Google ghi nhận công cụ BONESAW được dùng để khai thác vCenter nội bộ sau khi kẻ tấn công đã có chỗ đứng trong mạng. Chi tiết này rất đáng lưu ý: giấu vCenter khỏi Internet là cần thiết, nhưng chưa đủ. Một máy chủ truy cập từ xa, máy quản trị hoặc thiết bị nội bộ bị chiếm quyền vẫn có thể trở thành bàn đạp.
Phiên bản VMware vCenter cần cập nhật
Broadcom yêu cầu nâng cấp lên bản đã sửa theo đúng nhánh đang dùng:
- vCenter 9.1: 9.1.1.0200 hoặc mới hơn.
- vCenter 9.0: 9.0.2.0200 hoặc mới hơn.
- vCenter 8.0: 8.0 U3m hoặc mới hơn.
- vCenter 7.0: đã hết hỗ trợ chung; khách hàng có hợp đồng hỗ trợ mở rộng cần liên hệ Broadcom để nhận bản sửa.
- VMware Cloud Foundation 5.x: làm theo quy trình vá bất đồng bộ của Broadcom và cập nhật các thành phần liên quan theo VMSA-2026-0009.
Bản vá này không dùng được với vCenter Quick Patch. Broadcom cũng cảnh báo một số nhánh có thể gặp hạn chế nâng cấp “Back-in-Time”, vì vậy đội vận hành cần kiểm tra ma trận tương thích. Tuy nhiên, đừng biến việc lập kế hoạch thành lý do để ngâm bản vá. Hãng xếp đây là thay đổi khẩn cấp.
Dấu hiệu cần rà soát
Vá sẽ chặn khai thác mới, nhưng không xóa được dấu chân nếu hệ thống đã bị vào. Hãy kiểm tra tài khoản SSO quản trị mới hoặc không rõ nguồn gốc, thời điểm SSH trên vCenter bị bật rồi tắt bất thường, kết nối tới các cổng quản trị từ máy nội bộ lạ, file khả nghi trong /tmp, cùng hoạt động đọc cơ sở dữ liệu hoặc khóa mã hóa của vCenter.
Google còn ghi nhận kẻ tấn công truy cập ESXi bằng tài khoản đặc quyền, thêm khóa SSH và lấy dữ liệu từ VMFS. Nếu log cho thấy vCenter đã bị chiếm, phạm vi xử lý phải mở rộng sang ESXi, máy ảo, kho bí mật và các hệ thống từng tin cậy vCenter.
Việc đội IT nên làm ngay
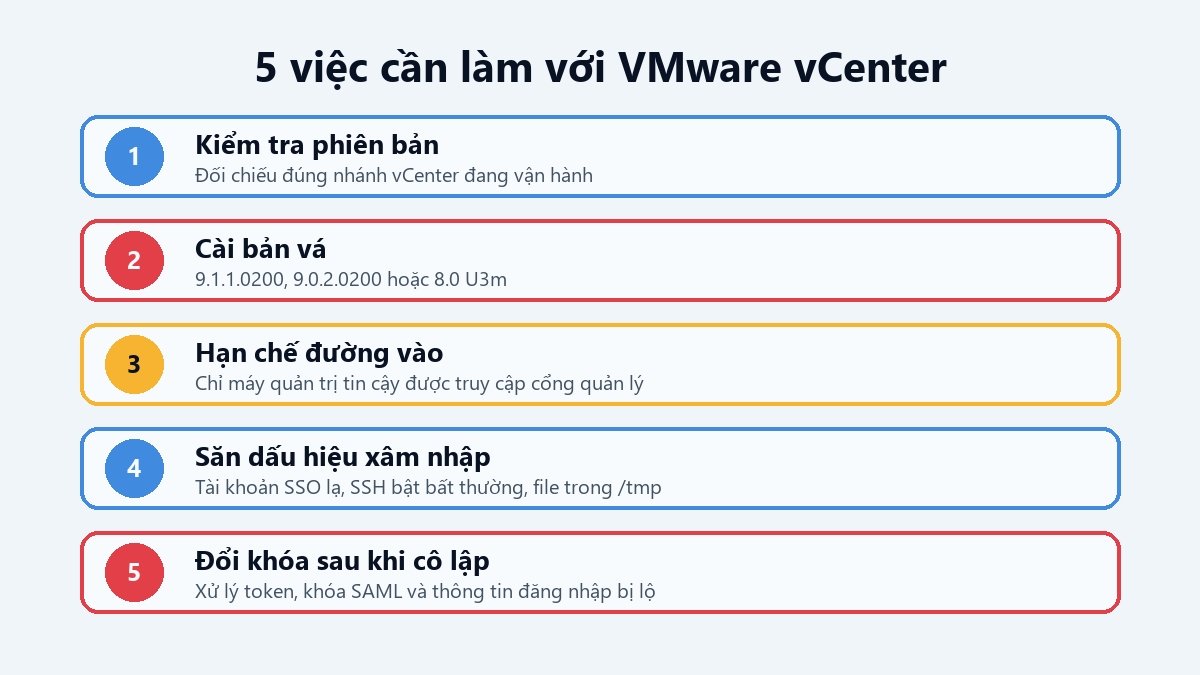
- Kiểm kê toàn bộ vCenter và xác nhận build thực tế. Có thể xem tại trang Summary trong vSphere Client. Đừng dựa vào bảng Excel từ quý trước.
- Cài đúng bản vá Broadcom. Sao lưu cấu hình theo quy trình hiện có, kiểm tra tương thích rồi triển khai khẩn cấp.
- Chỉ cho máy quản trị tin cậy truy cập vCenter. Chặn đường vào từ mạng người dùng, máy chủ không cần thiết và Internet; đặc biệt rà soát cổng 2012 cùng các cổng quản trị.
- Săn dấu hiệu xâm nhập trước và sau khi vá. Bảo toàn log, kiểm tra tài khoản, token SSO, khóa SAML, SSH và kết nối bất thường.
- Nếu phát hiện dấu hiệu đáng ngờ, cô lập trước rồi mới đổi bí mật. Sau khi chặn đường bám trụ, hãy xoay khóa, token và thông tin đăng nhập có thể đã bị lấy.
Nguồn kiểm chứng