CVE-2026-116779 trên FreeSWITCH đang bị khai thác: Cập nhật ngay
CVE-2026-116779 trên FreeSWITCH 1.11.2 trở xuống đang bị khai thác. Kiểm tra phạm vi ảnh hưởng, nâng lên 1.11.3 và rà dấu hiệu xâm nhập.
Bởi Võ Danh — 11 Tháng 11, 2026 trong Bảo mật
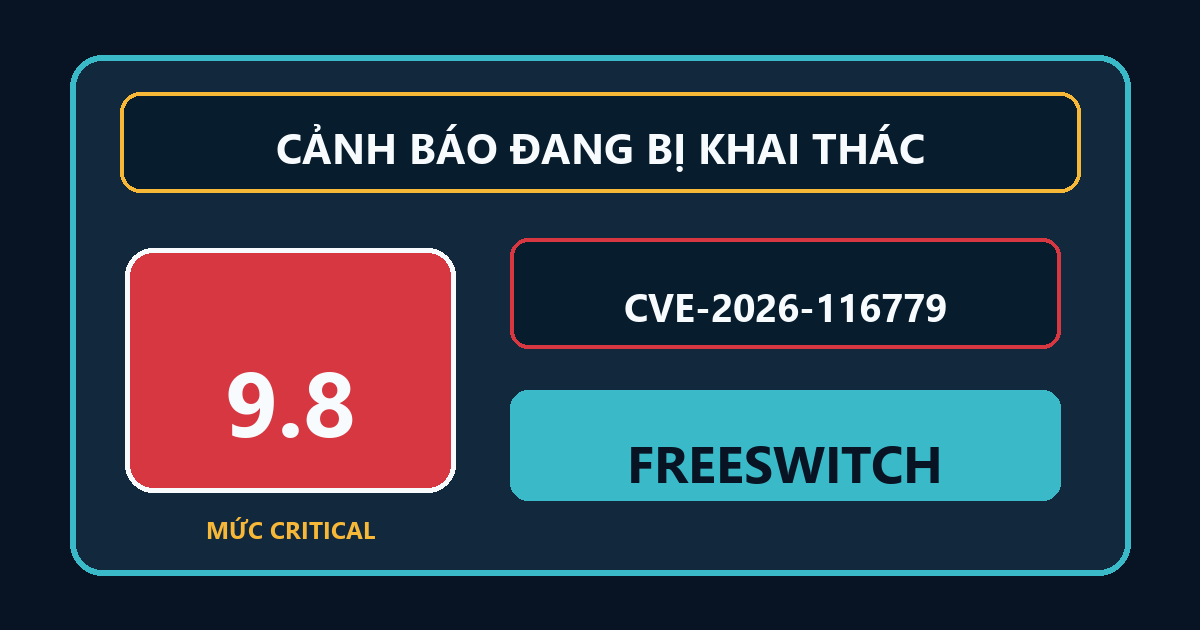
CVE-2026-116779 trên FreeSWITCH đã bị khai thác thực tế và được CISA đưa vào danh mục KEV ngày 2026-11-09. Lỗ hổng đạt 9,8/10, có thể cho phép kẻ tấn công chạy lệnh với quyền của tiến trình FreeSWITCH, đọc cấu hình và thông tin xác thực, hoặc điều khiển cuộc gọi. Máy chủ dùng FreeSWITCH 1.11.2 trở xuống cần được kiểm tra và nâng cấp ngay.
FreeSWITCH là nền tảng thoại mã nguồn mở thường nằm dưới tổng đài IP, hệ thống call center và dịch vụ VoIP. Vì vậy, đây không phải kiểu lỗi chỉ đáng quan tâm trong phòng thử nghiệm. SignalWire xác nhận đường tấn công đã được quan sát ngoài thực tế; CISA cũng yêu cầu các cơ quan liên bang Mỹ xử lý trước ngày 2026-11-12.
CVE-2026-116779 FreeSWITCH nguy hiểm ở đâu?
Lỗi nằm trong cách FreeSWITCH xử lý tin nhắn SIP MESSAGE gửi vào. Theo cảnh báo chính thức, máy chủ có thể nhầm phần lựa chọn giao thức chat với một giao diện dùng để chạy lệnh API nội bộ. Nếu tin nhắn được chấp nhận, kẻ tấn công có thể khiến tiến trình FreeSWITCH thực hiện lệnh mà nó không nên nhận từ mạng.
Phạm vi ảnh hưởng gồm FreeSWITCH 1.11.2 trở xuống. Cấu hình mặc định bật xử lý chat trên cả profile nội bộ và bên ngoài. SignalWire lưu ý rằng chỉ siết ACL chưa đủ vì ACL nhận kết nối không bao phủ đường xử lý MESSAGE này.
Trong hệ thống có xác thực MESSAGE, một tài khoản thông thường trên profile vẫn có thể đủ để đi tới đường lỗi. Đáng ngại hơn, cấu hình mẫu cũ có thể còn tài khoản không đặt mật khẩu. Nói ngắn gọn: đừng thấy tổng đài có đăng nhập rồi vội kết luận “chắc ổn”.
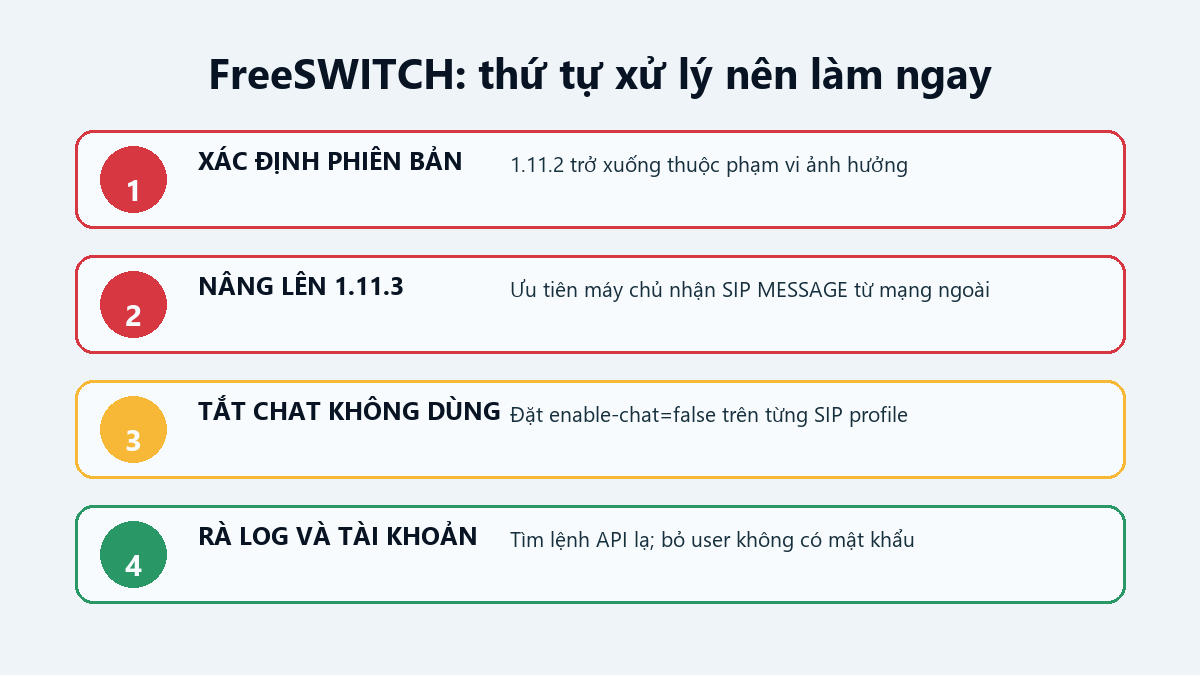
Việc cần làm ngay
- Nâng FreeSWITCH lên 1.11.3 hoặc mới hơn. Đây là bản đã sửa CVE-2026-116779. Nếu dùng tổng đài hoặc appliance của hãng khác có nhúng FreeSWITCH, cần hỏi nhà cung cấp phiên bản FreeSWITCH bên dưới và bản vá tương ứng.
- Tắt inbound chat ở profile không sử dụng bằng tùy chọn
enable-chat=false. SignalWire coi đây là biện pháp chặn đường lỗi khi chưa thể nâng cấp ngay. - Không xem
auth-messageslà bản vá. Xác thực chỉ làm giảm phạm vi tấn công; một tài khoản profile vẫn có thể đủ. Hãy xóa hoặc khóa mọi user không có mật khẩu haya1-hash. - Rà log và cấu hình để tìm SIP MESSAGE bất thường, lệnh API không rõ nguồn, module được nạp lạ, cuộc gọi được tạo trái lịch hoặc dấu hiệu truy cập cấu hình và thông tin xác thực.
- Đổi bí mật nếu nghi ngờ bị xâm nhập. Bao gồm mật khẩu SIP, khóa trunk, thông tin kết nối cơ sở dữ liệu và token tích hợp từng nằm trong cấu hình FreeSWITCH.
Tùy chọn disable_system_api_commands=true có ích nhưng không khóa toàn bộ đường lỗi. Cảnh báo của SignalWire nói rõ các API khác vẫn có thể bị gọi. Nếu máy chủ đã có dấu hiệu bất thường, hãy cô lập, giữ log và xử lý như một ca xâm nhập thay vì chỉ nâng phiên bản rồi coi như xong.
Nguồn kiểm chứng
- SignalWire: cảnh báo chính thức GHSA-mg63-h38w-8p9p
- SignalWire: bản phát hành FreeSWITCH 1.11.3
- CISA: danh mục Known Exploited Vulnerabilities
- SecurityWeek: xác nhận việc CISA đưa lỗ hổng vào KEV
Đơn vị không vận hành FreeSWITCH hoặc sản phẩm dùng FreeSWITCH bên dưới không bị ảnh hưởng trực tiếp. Có thể xem thêm các cảnh báo bảo mật trên danhvo.net để rà đúng sản phẩm đang dùng.