Claude Security Center là gì? Anthropic siết bảo mật Claude Enterprise
Claude Security Center là trang beta mới trong Claude Enterprise, so khớp cấu hình chat/Cowork/Claude Code với chuẩn khuyến nghị, đi kèm Inference Hooks GA và EDR sensor trong Cowork.
Bởi Danh Võ — 9 Tháng 11, 2026 trong AI
Nhiều công ty đang dùng Claude cho cả chat, Cowork và Claude Code trong cùng một tổ chức, nhưng đội IT/bảo mật lại khó biết chính xác ai đang cấu hình những gì, có đi theo khuyến nghị bảo mật của Anthropic không, hay một agent Cowork có thể vô tình chạy lệnh nguy hiểm. Ngày 5/11/2026, Anthropic công bố loạt cập nhật cho Claude Enterprise nhằm thu hẹp khoảng trống đó, với trung tâm là Claude Security Center — trang kiểm tra cấu hình bảo mật mới, đi kèm Inference Hooks chính thức GA, hỗ trợ cảm biến EDR trong Cowork, và console quản lý tập trung nhiều tổ chức con. Bài này tổng hợp Claude Security Center là gì, hoạt động ra sao, và những điểm cần lưu ý trước khi giao hẳn việc kiểm soát bảo mật Claude cho nó.
Claude Security Center là gì?
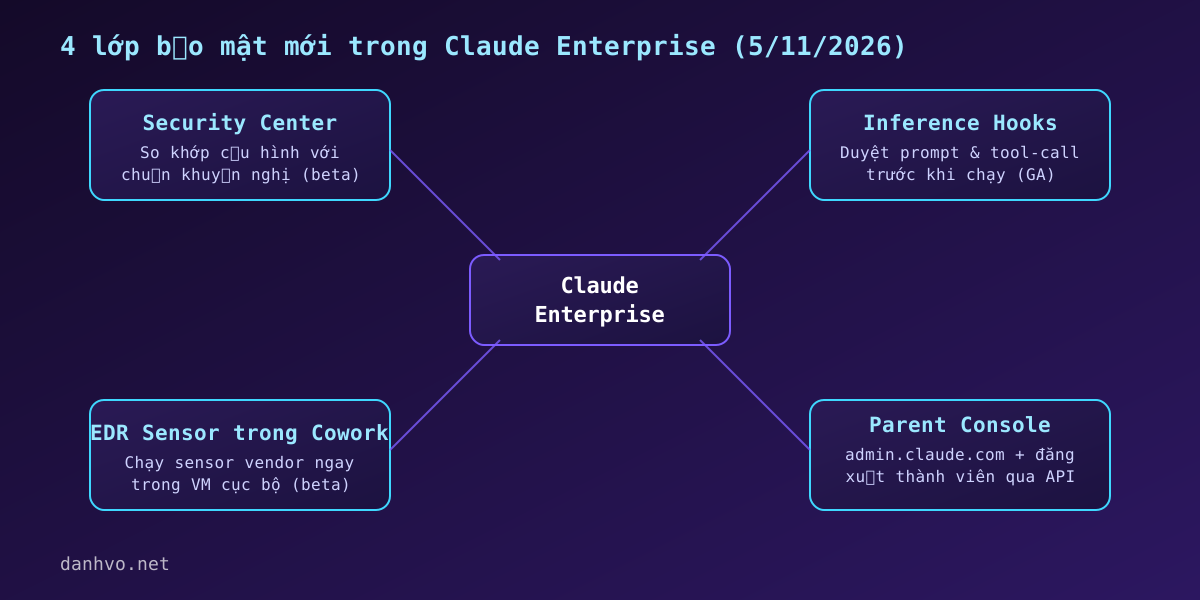
Claude Security Center là trang mới ở dạng beta, nằm trong Organization settings của Claude Enterprise, dành cho Owner và đội IT/bảo mật chịu trách nhiệm cấu hình Claude. Đây không phải công cụ quét lỗ hổng hay chấm điểm rủi ro độc lập, mà là một bảng so khớp: Claude Security Center đối chiếu cấu hình hiện tại trên ba bề mặt — chat, Cowork và Claude Code — với cấu hình khuyến nghị do Anthropic đưa ra, rồi gắn cờ những điểm chưa khớp.
Với thiết lập mà Claude Security Center không tự đọc được (ví dụ đang quản lý qua một công cụ MDM riêng), admin có thể tự “attest” — xác nhận bằng tay là thiết lập đó đã đúng chuẩn. Hệ thống ghi lại ai xác nhận và lúc nào. Anthropic nói rõ Claude Security Center chỉ mang tính hướng dẫn, không phải chứng nhận tuân thủ (compliance) hay thay thế cho việc tự đánh giá rủi ro của doanh nghiệp.
Inference Hooks lên GA: duyệt prompt và tool-call
Cùng ngày 5/11/2026, Inference Hooks chuyển từ bản beta (ra mắt 5/8/2026) sang general availability (GA). Đây là cơ chế cho phép đội bảo mật chặn và kiểm tra nội dung trước khi nó chạy trên Claude, gồm hai loại hook:
- Prompt hooks: gửi bản ghi (transcript) của prompt sắp được gửi đi tới hệ thống bảo mật do công ty tự vận hành, để hệ thống đó quyết định cho qua hay chặn.
- Pre-tool-call hooks: kiểm tra một lệnh gọi tool (chạy lệnh, truy cập file…) ngay trước khi Claude thực thi, thay vì để chạy rồi xử lý hậu quả.
Về cơ chế, Anthropic gửi transcript tới một endpoint HTTPS do khách hàng tự host, endpoint trả lại quyết định allow/deny trong thời gian chờ mặc định khoảng 5 giây. Theo beri.net, Inference Hooks hiện mặc định ở chế độ fail-open: nếu endpoint bảo mật không phản hồi kịp hoặc bị lỗi, prompt vẫn được cho qua bình thường thay vì bị chặn. Đây là điểm cần cân nhắc kỹ nếu dùng Inference Hooks làm lớp chặn rò rỉ dữ liệu (DLP) chính, vì một endpoint “chết” âm thầm có thể khiến cả lớp kiểm soát mất tác dụng mà không ai nhận ra.
Về phạm vi, Inference Hooks hiện phủ claude.ai, Cowork và Claude Code. Theo Unite.AI, cơ chế này chưa áp dụng cho Claude chạy qua Amazon Bedrock hay Google Cloud, và cũng không chặn trước các lượt gọi model dùng cho Claude Security scans hay Code Review tự động trên GitHub pull request. Để cấu hình, admin cần quyền organization:manage, mặc định chỉ cấp cho vai trò Admin, Owner và Primary owner.
Nếu tổ chức bạn đang dùng Claude Cowork cho các tác vụ tự động, có thể xem lại bài Claude Cowork là gì? Trợ lý AI tự làm việc với file để hiểu Cowork hoạt động ra sao trước khi gắn thêm lớp kiểm soát này.
EDR sensor chạy ngay trong Claude Cowork (beta)
Các tổ chức dùng gói Team hoặc Enterprise giờ có thể cài cảm biến EDR (Endpoint Detection and Response) của vendor được Anthropic phê duyệt ngay trong máy ảo (VM) cục bộ, nơi Claude Cowork thực thi lệnh trên máy người dùng. Claude Desktop chỉ chấp nhận gói được ký bằng khóa của vendor đã duyệt, gồm những tên quen với dân bảo mật doanh nghiệp như CrowdStrike, SentinelOne, Palo Alto Networks và Tanium.
Hai điểm cần nhớ: tính năng này chỉ áp dụng cho VM cục bộ, không áp dụng cho session Cowork chạy trên cloud do Anthropic host; và dữ liệu cảm biến thu thập được gửi trực tiếp cho vendor EDR quản lý — Anthropic không nhận và không kiểm soát dữ liệu này. Vendor có thể tính phí riêng cho sensor dù Anthropic chưa tính phí thêm ở giai đoạn beta.
| Tính năng | Trạng thái | Mục đích chính |
|---|---|---|
| Claude Security Center | Beta | So khớp cấu hình chat/Cowork/Claude Code với chuẩn khuyến nghị |
| Inference Hooks | GA (từ 5/11/2026) | Duyệt prompt và tool-call trước khi Claude thực thi |
| EDR sensor trong Cowork | Beta | Giám sát endpoint ngay trong VM cục bộ chạy Cowork |
| Parent console (admin.claude.com) | Beta | Quản lý tập trung SSO, SCIM, domain, API key cho nhiều tổ chức con |
| Đăng xuất thành viên qua Admin API | Beta | Đăng xuất 1 người khỏi mọi thiết bị mà không xóa khỏi tổ chức |
Parent console và đăng xuất thành viên qua Admin API
Với công ty có nhiều tổ chức con (chi nhánh, công ty thành viên), Anthropic mở thêm console cha tại admin.claude.com, quản lý tập trung SSO, đồng bộ danh bạ qua SCIM, xác minh domain, nhóm người dùng và khóa Compliance API trên nhiều tổ chức con cùng lúc, thay vì cấu hình lặp lại ở từng tổ chức riêng. Tính năng này cũng đang ở trạng thái beta.
Đội bảo mật giờ cũng có thể đăng xuất một thành viên khỏi toàn bộ phiên đăng nhập — mọi trình duyệt, mọi thiết bị — chỉ bằng một lệnh gọi Admin API, không cần xóa người đó khỏi tổ chức; các ứng dụng như Claude Code sau đó buộc phải đăng nhập lại. Công cụ này hữu ích khi nghi ngờ tài khoản bị chiếm, cần vô hiệu hóa quyền truy cập ngay trong lúc chờ xử lý nhân sự.
Nếu team bạn đang cân nhắc giữa việc để Claude tự động hóa nhiều hơn và việc siết lại quyền kiểm soát, bài Claude Duet là gì? AI agent chủ động nhắn tin trước giúp hình dung rõ hơn mức tự chủ mà các agent mới của Anthropic đang có, để biết nên bật lớp kiểm soát nào đi kèm.
Có đáng bật ngay cho doanh nghiệp bạn?
Với tổ chức đang dùng Claude Enterprise, đặc biệt đã triển khai Cowork hoặc Claude Code cho nhiều nhóm, bộ cập nhật này đáng bật thử ngay vì chi phí thấp — hầu hết chưa tính phí thêm ở giai đoạn beta:
- Bắt đầu từ Security Center: chạy thử để biết tổ chức đang lệch chuẩn khuyến nghị ở đâu, trước khi đổ công vào các lớp kiểm soát phức tạp hơn.
- Kiểm tra kỹ hành vi fail-open của Inference Hooks: nếu dùng để chặn rò rỉ dữ liệu, cần cảnh báo riêng khi endpoint tự host bị down, tránh trường hợp “tưởng đang được bảo vệ” mà thực ra không.
- Đừng kỳ vọng EDR sensor phủ hết mọi nơi: sensor trong Cowork chỉ bảo vệ VM cục bộ, session Cowork chạy trên cloud của Anthropic vẫn ngoài phạm vi này.
- Dùng sign-out qua API cho tình huống khẩn: phù hợp khi cần cắt quyền truy cập ngay, nhưng vẫn cần quy trình xử lý tài khoản đầy đủ phía sau.
Câu hỏi thường gặp
Claude Security Center có thay được audit bảo mật độc lập không?
Không. Anthropic nói rõ Claude Security Center chỉ đưa ra hướng dẫn và so khớp cấu hình với khuyến nghị của họ, không phải chứng nhận tuân thủ hay báo cáo audit độc lập. Doanh nghiệp vẫn cần quy trình đánh giá rủi ro riêng nếu phải đáp ứng các chuẩn compliance cụ thể.
Inference Hooks có áp dụng khi chạy Claude qua AWS Bedrock hoặc Google Cloud không?
Chưa. Theo các nguồn hiện có, Inference Hooks hiện chỉ phủ claude.ai, Cowork và Claude Code, chưa áp dụng cho Claude chạy trên Amazon Bedrock hay Google Cloud.
Dùng EDR sensor trong Claude Cowork có tốn thêm phí không?
Anthropic chưa tính phí thêm cho tính năng này ở giai đoạn beta, nhưng vendor cung cấp sensor EDR (CrowdStrike, SentinelOne…) có thể tính phí riêng theo hợp đồng sẵn có của doanh nghiệp với vendor đó.
Kết luận
Claude Security Center cùng các cập nhật đi kèm ngày 5/11/2026 cho thấy Anthropic đang nghiêm túc lấp khoảng trống quản trị khi Claude lan rộng từ chatbot sang hạ tầng agent chạy lệnh thật trong doanh nghiệp. Security Center giúp admin biết mình lệch chuẩn ở đâu, Inference Hooks cho phép chặn trước khi agent hành động, EDR sensor và parent console thu hẹp khoảng trống giám sát ở tầng thiết bị và tổ chức. Nhưng tất cả vẫn đang ở giai đoạn beta với giới hạn cụ thể — đặc biệt là hành vi fail-open của Inference Hooks — nên trước khi coi đây là lớp bảo mật chính, đội IT/bảo mật nên tự kiểm thử kỹ trên môi trường thật của mình.