Swarm Desktop 0.56.2 và bee-js 13.3.0 bị cài mã độc: Xử lý ngay
Swarm Desktop 0.56.2 và bee-js 13.3.0 bị chèn mã độc để lấy khóa ví và cài cửa hậu. Xem phiên bản an toàn, dấu hiệu và cách xử lý.
Bởi Võ Danh — 10 Tháng 11, 2026 trong Bảo mật
Swarm Desktop 0.56.2 và gói npm @ethersphere/bee-js 13.3.0 đã bị kẻ tấn công chèn mã độc qua tài khoản hoặc thông tin xác thực CI bị đánh cắp. Ethersphere xác nhận sự cố ngày 9/11/2026 và đã thu hồi bản Desktop độc hại. Nếu từng cài một trong hai phiên bản này, chỉ cập nhật rồi tiếp tục dùng là chưa đủ.
Đây là vụ tấn công chuỗi cung ứng: mã độc đi vào đúng kênh phát hành phần mềm, nên bản tải về có thể trông hoàn toàn bình thường. Phân tích của SafeDep cho thấy mã cài đặt tải thêm lệnh từ máy chủ của kẻ tấn công, lấy tệp khóa ví của nút Swarm và tạo đường truy cập từ xa tồn tại sau khi khởi động lại.
Swarm Desktop 0.56.2 mã độc ảnh hưởng ai?
Nguy cơ trực tiếp nằm ở người đã chạy Swarm Desktop 0.56.2 hoặc cài @ethersphere/bee-js 13.3.0 bằng npm. Bản bee-js độc hại chạy mã ở bước postinstall, tức ngay trong lúc cài gói. Swarm Desktop 0.56.2 dùng cùng hạ tầng tải mã và gọi máy chủ điều khiển mỗi khi ứng dụng khởi động.
Theo thông tin ứng phó sự cố trong kho mã chính thức, Desktop 0.56.2 được phát hành bằng thông tin xác thực CI bị đánh cắp và một commit không qua rà soát. Ethersphere đã thay nó bằng 0.56.3, có mã giống bản sạch 0.56.1 và dùng chứng thư ký mới. Gói bee-js 13.3.0 đã bị gỡ; nhãn latest trên npm quay lại 13.2.0.
SafeDep ghi nhận mã độc tìm config.yaml và swarm.key. Hai tệp này có thể giúp kẻ tấn công lấy khóa riêng của nút Swarm, từ đó đụng tới tiền xDAI, xBZZ, quỹ chequebook và stake. Trên Linux/macOS, mã độc còn cài một remote shell; trên Windows, nó dùng một ScreenConnect bị cấu hình để điều khiển máy từ xa.
Việc cần làm ngay
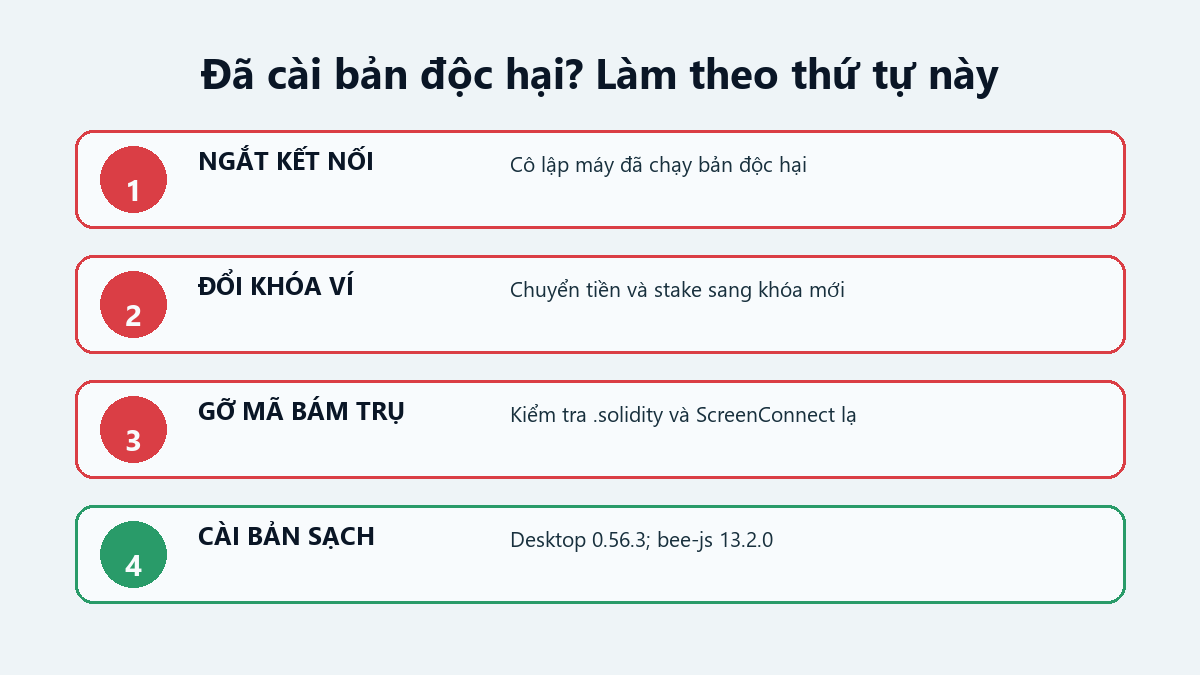
Nếu máy từng cài hoặc chạy phiên bản bị ảnh hưởng, hãy ngắt nó khỏi mạng theo cách không làm mất bằng chứng. Đừng đăng nhập ví hay nhập thêm khóa bí mật trên máy đó. Với nút Swarm có tiền hoặc stake, hãy dùng một thiết bị sạch để tạo khóa mới rồi chuyển tài sản sang khóa mới. Coi khóa cũ là đã lộ.
- Nâng Swarm Desktop lên 0.56.3 từ trang phát hành chính thức. Người dùng Linux cài qua AUR cần tự kiểm tra phiên bản vì bản cài có thể không tự cập nhật.
- Gỡ @ethersphere/bee-js 13.3.0, kiểm tra tệp khóa phụ thuộc và cài lại bản sạch 13.2.0 từ môi trường mới.
- Rà thư mục
~/.solidity/, dịch vụsolidity-langsupport-runner.servicetrên Linux và LaunchAgentcom.solidity.langsupport.runnertrên macOS. - Trên Windows, tìm dịch vụ ScreenConnect lạ có mã phiên
5cbe79c9c25524df, thay đổi Defender bất thường và các tệp tải xuống không rõ nguồn. - Kiểm tra log DNS/proxy cho tên miền
frameworkmetrics.xyz. Nếu có kết nối, giữ log và chuyển sang quy trình ứng phó sự cố.
Máy có dấu hiệu bám trụ nên được cô lập, sao lưu bằng chứng và cài lại từ nguồn tin cậy thay vì chỉ xóa vài tệp rồi hy vọng mọi chuyện ổn. Với hệ thống doanh nghiệp, cần đổi thêm token CI, npm, GitHub và mọi bí mật từng xuất hiện trên máy bị ảnh hưởng.
Nguồn kiểm chứng
- Ethersphere: xác nhận Desktop 0.56.2 bị phát hành bởi kẻ tấn công
- Ethersphere: bản Swarm Desktop 0.56.3 thay thế bản bị xâm nhập
- Kho mã Swarm Desktop: cảnh báo và thảo luận kỹ thuật
- SafeDep: phân tích mã độc, cơ chế đánh cắp khóa và dấu hiệu nhận biết
- npm: trạng thái hiện tại của @ethersphere/bee-js
Nếu đơn vị không dùng Swarm Desktop hoặc bee-js thì không bị ảnh hưởng trực tiếp. Có thể xem thêm các cảnh báo bảo mật trên danhvo.net để rà đúng sản phẩm đang vận hành.