GPT-6 Cyber là gì? AI của OpenAI tìm ra 81 lỗ hổng Firefox, 948 exploit Linux
GPT-6 Cyber là mô hình AI chuyên tìm và khai thác lỗ hổng phần mềm của OpenAI, bị xếp mức rủi ro Critical sau khi phát hiện 81 lỗ hổng Firefox và 948 exploit Linux.
Bởi Danh Võ — 10 Tháng 11, 2026 trong AI
Ngày 5/11/2026, OpenAI âm thầm tung ra GPT-6 Cyber — một phiên bản GPT-6 được huấn luyện chuyên biệt để tìm và khai thác lỗ hổng phần mềm. Mô hình này không mở công khai như ChatGPT, nhưng con số nó tạo ra khiến cả giới bảo mật phải chú ý: 81 lỗ hổng Firefox chưa từng được biết tới và 948 exploit leo quyền trên Linux. Bài này sẽ nói rõ GPT-6 Cyber là gì, vì sao OpenAI xếp nó vào mức rủi ro cao nhất, và nó thực sự dùng được cho ai.
GPT-6 Cyber là gì?
GPT-6 Cyber là phiên bản GPT-6 được OpenAI huấn luyện thêm để chuyên về một việc: tìm, xác minh và giúp vá lỗ hổng phần mềm. Khác với GPT-6 Astra (bản phổ thông, đã có thể tự thao tác máy tính như con người), GPT-6 Cyber được tối ưu cho việc đọc mã nguồn, dò lỗi logic, viết proof-of-concept khai thác và đề xuất bản vá — gần như một nhà nghiên cứu bảo mật AI làm việc liên tục.
Mô hình này không mở đại trà. OpenAI chỉ cấp quyền truy cập qua API và Codex cho một nhóm khách hàng đã được duyệt trong chương trình Daybreak Red — chương trình dành cho các đội ngũ bảo mật, trung tâm nghiên cứu và tổ chức có nhu cầu kiểm thử xâm nhập (pentest) hợp pháp. Muốn dùng GPT-6 Cyber, tổ chức phải nộp đơn và chứng minh mục đích sử dụng.
Vì sao OpenAI xếp GPT-6 Cyber ở mức rủi ro “Critical”?
Theo Preparedness Framework (khung đánh giá rủi ro nội bộ của OpenAI), GPT-6 Cyber được xếp vào mức Critical — mức cao nhất, tăng từ mức High của phiên bản tiền nhiệm GPT-5.6 Cyber. Lý do đơn giản: năng lực khai thác lỗ hổng của nó đã vượt ngưỡng mà OpenAI coi là có thể gây rủi ro thực sự nếu rơi vào tay kẻ xấu.
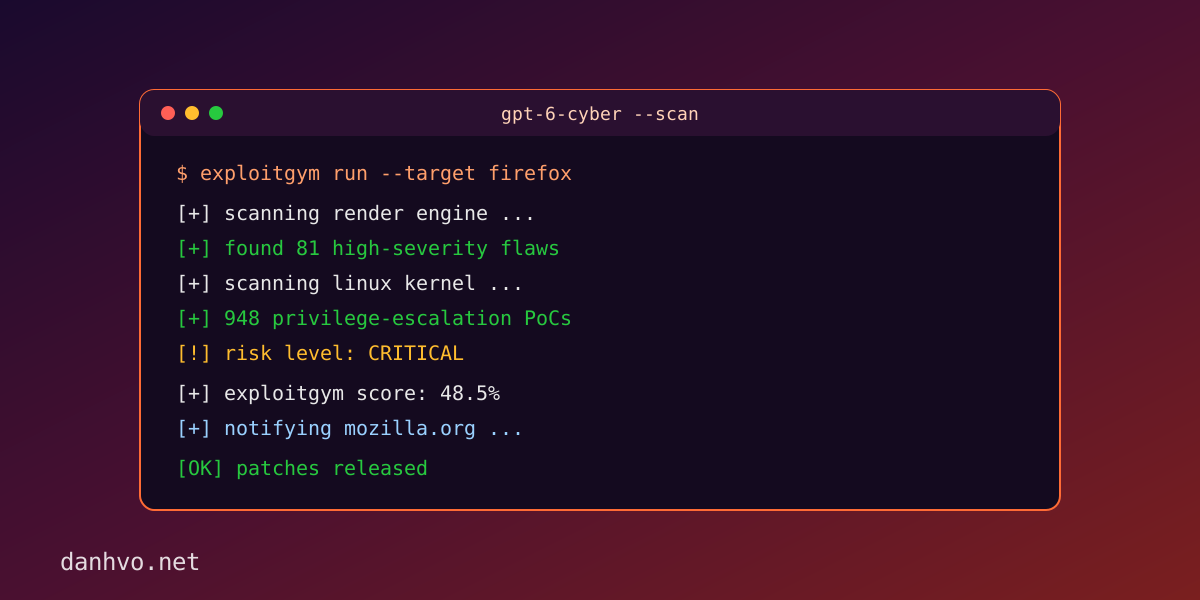
Trên bộ benchmark nội bộ ExploitGym (kiểm tra khả năng khai thác thành công lỗ hổng đã biết trên mục tiêu giả lập), GPT-6 Cyber đạt tỷ lệ thành công 48,5%, so với 32,1% của GPT-5.6 Cyber — một bước nhảy đáng kể chỉ sau vài tháng.
Những con số thực chiến đáng chú ý
| Hạng mục | Kết quả |
|---|---|
| Lỗ hổng Firefox mới phát hiện | 81 lỗ hổng mức nghiêm trọng cao (high-severity), chưa từng công bố |
| Exploit leo quyền trên Linux | 948 exploit privilege-escalation được phát triển |
| Điểm ExploitGym | 48,5% (so với 32,1% của GPT-5.6 Cyber) |
| Mức rủi ro Preparedness Framework | Critical (cao nhất) |
Điểm quan trọng: các lỗ hổng Firefox nói trên không bị OpenAI giữ riêng để khai thác — đội nghiên cứu đã phối hợp với Mozilla, và nhiều bản vá đã được Mozilla phát hành, theo tường thuật của BleepingComputer. Đây là mô hình “dùng AI tấn công để biết cách phòng thủ trước” (offense-informs-defense), giống hướng đi mà Anthropic cũng đang theo đuổi với Claude Security Center cho mảng bảo mật doanh nghiệp.
Ai được dùng, và dùng để làm gì?
Vì mức rủi ro bị xếp Critical, GPT-6 Cyber không bán đại trà. Ba nhóm được ưu tiên cấp quyền trong Daybreak Red:
- Đội bảo mật nội bộ doanh nghiệp — dùng để tự dò lỗ hổng trong chính hệ thống của mình trước khi hacker tìm ra.
- Công ty pentest, nghiên cứu bảo mật — dùng như một “cộng sự” tăng tốc việc tìm lỗi trong các cuộc kiểm thử có hợp đồng rõ ràng.
- Nhà phát triển phần mềm nguồn mở lớn (như trường hợp Mozilla với Firefox) — nhận hỗ trợ dò lỗi và viết bản vá từ kết quả nghiên cứu của OpenAI.
OpenAI cho biết sẽ dần mở rộng quyền truy cập cho nhiều khách hàng Daybreak Red hơn, đồng thời cũng đưa GPT-5.6 Cyber (bản rủi ro thấp hơn) đến nhóm người dùng rộng hơn. Giá API chính thức cho GPT-6 Cyber chưa được OpenAI công bố công khai tại thời điểm viết bài — theo phân tích của VentureBeat, các mức giá đang lan truyền chưa được xác nhận chính thức, nên nếu thấy nơi nào báo giá cụ thể, bạn nên kiểm tra lại trên trang tài liệu API của OpenAI trước khi tin.
So với GPT-6 Astra và các mô hình bảo mật khác thì sao?
GPT-6 Astra — bản GPT-6 phổ thông đã ra mắt trước đó — cũng bị xếp mức Critical về rủi ro cyber trong hệ thống đánh giá của OpenAI, nhưng GPT-6 Cyber được huấn luyện chuyên sâu hơn hẳn cho tác vụ khai thác lỗ hổng cụ thể, nên hiệu năng trên các bài test như ExploitGym cao hơn rõ rệt. Nói cách khác: Astra “biết nhiều việc”, còn Cyber “chuyên một việc nhưng làm rất sâu”.
Đây cũng là lý do các công ty bảo mật cần theo sát diễn biến này. Nếu một mô hình AI thương mại có thể tự tìm ra hàng chục lỗ hổng high-severity trong một trình duyệt lớn như Firefox, thì các hệ thống nội bộ ít được kiểm toán kỹ sẽ là mục tiêu dễ hơn nhiều — cả cho bên tấn công lẫn bên phòng thủ. Đây cũng là bối cảnh khiến các lỗ hổng thực tế như CVE-2026-19868 trên SonicWall SSL VPN càng cần được vá nhanh, vì tốc độ dò lỗi của kẻ tấn công (có hỗ trợ AI hay không) đang tăng lên liên tục.
Rủi ro dùng dao hai lưỡi
Bản chất GPT-6 Cyber là một mô hình “dual-use” — năng lực giúp tìm lỗ hổng để vá cũng chính là năng lực có thể bị lợi dụng để tấn công. OpenAI xử lý rủi ro này bằng cách:
- Giới hạn quyền truy cập chỉ cho khách hàng đã duyệt (Daybreak Red), không mở công khai qua ChatGPT.
- Giám sát phạm vi hoạt động (scope) của mô hình trong các bài test nội bộ — theo báo cáo, tỷ lệ mô hình “đi lệch phạm vi” khi không có hướng dẫn an toàn rõ ràng là rất thấp, và gần như bằng 0 khi có hướng dẫn an toàn đầy đủ.
- Yêu cầu khách hàng cam kết mục đích sử dụng hợp pháp trước khi được cấp quyền.
Dù vậy, đây vẫn là tín hiệu rõ ràng rằng cuộc đua AI trong bảo mật đang chuyển từ “AI hỗ trợ viết báo cáo” sang “AI tự tìm và khai thác lỗ hổng thật” — điều mà vài năm trước còn là chuyện xa vời.
Câu hỏi thường gặp
GPT-6 Cyber có phải ai cũng dùng được không?
Không. Mô hình chỉ cấp cho khách hàng được duyệt trong chương trình Daybreak Red của OpenAI, truy cập qua API hoặc Codex, không có trên ChatGPT thông thường.
GPT-6 Cyber có nguy hiểm hơn các AI khác không?
OpenAI xếp nó ở mức rủi ro Critical — cao nhất trong khung Preparedness Framework — chính vì năng lực khai thác lỗ hổng của nó đã đủ mạnh để gây rủi ro nếu bị lạm dụng. Đây là lý do nó bị giới hạn truy cập chặt hơn hẳn các mô hình GPT-6 thông thường.
Các lỗ hổng GPT-6 Cyber tìm ra đã được vá chưa?
Với trường hợp Firefox, OpenAI cho biết đã phối hợp với Mozilla và nhiều bản vá cho 81 lỗ hổng phát hiện được đã được phát hành.
Kết luận
GPT-6 Cyber cho thấy một hướng đi mới rõ rệt: AI không chỉ viết code hay trả lời câu hỏi, mà đã đủ năng lực tự tìm ra lỗ hổng nghiêm trọng trong phần mềm được hàng trăm triệu người dùng mỗi ngày. Với mức rủi ro Critical và quyền truy cập giới hạn, đây chưa phải công cụ cho người dùng phổ thông, nhưng là tín hiệu để các đội bảo mật — và cả người dùng cuối — hiểu rằng tốc độ phát hiện (và khai thác) lỗ hổng trong thời gian tới sẽ nhanh hơn rất nhiều so với trước.