CVE-2026-76418 trên Cisco ASA và FTD đang bị khai thác: Cập nhật ngay
CVE-2026-76418 đang bị khai thác để làm Cisco ASA và FTD khởi động lại, gây gián đoạn SSL VPN. Kiểm tra cấu hình và cập nhật bản vá ngay.
Bởi Võ Danh — 30 Tháng 10, 2026 trong Bảo mật
CVE-2026-76418 trên Cisco Secure Firewall ASA và FTD đang bị khai thác ngoài thực tế. CISA đưa lỗ hổng vào danh mục Known Exploited Vulnerabilities (KEV) ngày 29/10/2026. Kẻ tấn công không cần tài khoản vẫn có thể làm thiết bị khởi động lại, khiến kết nối VPN bị gián đoạn.
Đây là lỗi từ chối dịch vụ, không phải lỗ hổng chiếm toàn quyền firewall. Nhưng với thiết bị đang gánh VPN cho cả cơ quan, một lần reload đúng giờ làm việc cũng đủ khiến bộ phận IT “nóng máy” theo nghĩa đen lẫn nghĩa bóng. Cisco xác nhận đã biết việc khai thác trong tháng 10/2026 và yêu cầu khách hàng nâng cấp.
CVE-2026-76418 ảnh hưởng thiết bị nào?
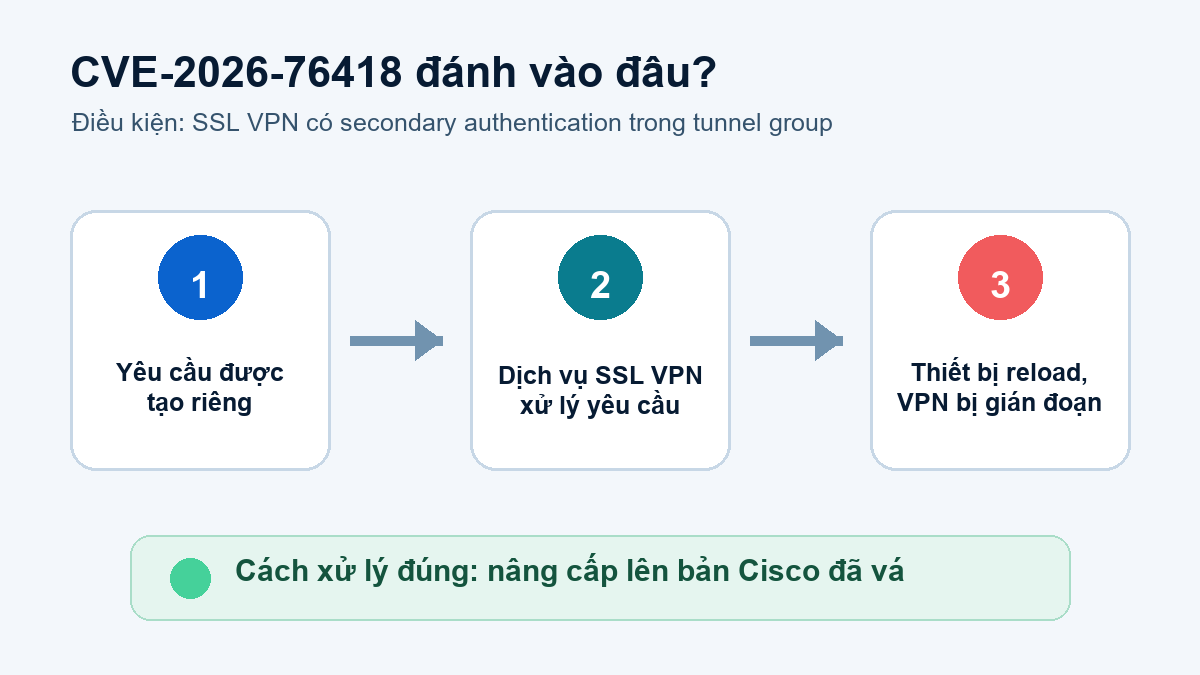
Lỗ hổng nằm trong dịch vụ Remote Access SSL VPN của Cisco ASA Software và Cisco FTD Software. Thiết bị chỉ rơi vào cấu hình dễ bị tấn công khi đồng thời có các điều kiện sau:
- Đang chạy một phiên bản ASA hoặc FTD bị ảnh hưởng.
- Dịch vụ đăng nhập SSL VPN có thể truy cập được.
- Tunnel group, kể cả nhóm mặc định
DefaultWEBVPNGroup, được cấu hình xác thực thứ hai bằngsecondary-authentication-server-group.
Cisco chấm lỗi 8,6/10, mức High. Yêu cầu được tạo riêng gửi tới SSL VPN có thể kích hoạt lỗi logic và làm thiết bị reload. Kẻ tấn công không cần đăng nhập thành công mới chạm được đường xử lý này.
Dấu hiệu cần kiểm tra
Cisco chưa công bố địa chỉ IP, mẫu yêu cầu hay chỉ dấu xâm nhập cụ thể. Đội quản trị nên rà soát các lần thiết bị reload bất thường, thời điểm VPN mất kết nối hàng loạt, uptime bị đặt lại và log quanh thời điểm sự cố. Đừng vội quy mọi lần khởi động lại cho CVE này; mất điện, lỗi phần cứng và lỗi phần mềm khác vẫn có thể cho biểu hiện giống nhau.
Do CISA đánh dấu “forensic triage required: No”, cơ quan này không yêu cầu quy trình điều tra số bắt buộc theo BOD 26-04 cho CVE này. Điều đó không có nghĩa là có thể bỏ qua log. Nếu thiết bị đã reload khó giải thích, hãy lưu cấu hình, log tập trung và mốc thời gian để đối chiếu trước khi nâng cấp.
Cách xử lý CVE-2026-76418
Cách xử lý chính là cài bản đã vá. Các mốc đầu tiên Cisco liệt kê gồm:
- ASA: 9.16.4.104, 9.18.4.96, 9.20.4.50, 9.22.3.200, 9.23.1.48, 9.24.1.27 hoặc 9.24.10.1, tùy nhánh đang dùng.
- FTD: 7.0.11, 7.2.13, 7.4.9, 7.6.7, 7.7.14, 10.0.3 hoặc 10.1.1, tùy nhánh đang dùng.
Danh sách có thể thay đổi khi Cisco cập nhật khuyến nghị. Hãy nhập đúng phiên bản và nền tảng vào Cisco Software Checker, đọc ghi chú tương thích rồi mới lên lịch bảo trì. Với firewall, “cứ nâng bản cao nhất” đôi khi là cách nhanh nhất để có thêm một buổi tối không ngủ.
Cisco nói không có workaround xử lý hoàn toàn. Biện pháp tạm thời là tắt secondary authentication trên tunnel group liên quan, hoặc tắt danh sách tunnel group khi nhóm mặc định không dùng xác thực thứ hai. Cách này có thể làm giảm mức bảo vệ đăng nhập hoặc thay đổi trải nghiệm người dùng. Chỉ áp dụng sau khi đánh giá ảnh hưởng, và vẫn phải nâng cấp sớm.
Việc nên làm trong hôm nay
- Kiểm tra ASA/FTD có mở Remote Access SSL VPN và có cấu hình xác thực thứ hai hay không.
- Đối chiếu phiên bản đang chạy với thông báo Cisco; lập lịch nâng cấp bản đã vá phù hợp.
- Kiểm tra log reload, uptime và các đợt VPN rớt đồng loạt từ đầu tháng 10/2026.
- Nếu chưa thể vá, đánh giá biện pháp tắt xác thực thứ hai cùng đội an toàn thông tin, thay vì tự ý hạ bảo vệ đăng nhập.
Nếu đang quản lý nhiều sản phẩm Cisco, nên rà lại luôn các cảnh báo đã khai thác gần đây, chẳng hạn CVE-2026-76460 trên Cisco ISE. Hai lỗi ảnh hưởng sản phẩm khác nhau; vá ISE không thay cho việc cập nhật ASA hoặc FTD.
Nguồn kiểm chứng