CVE-2026-124194 trên Outlook đang bị khai thác: Cập nhật ngay
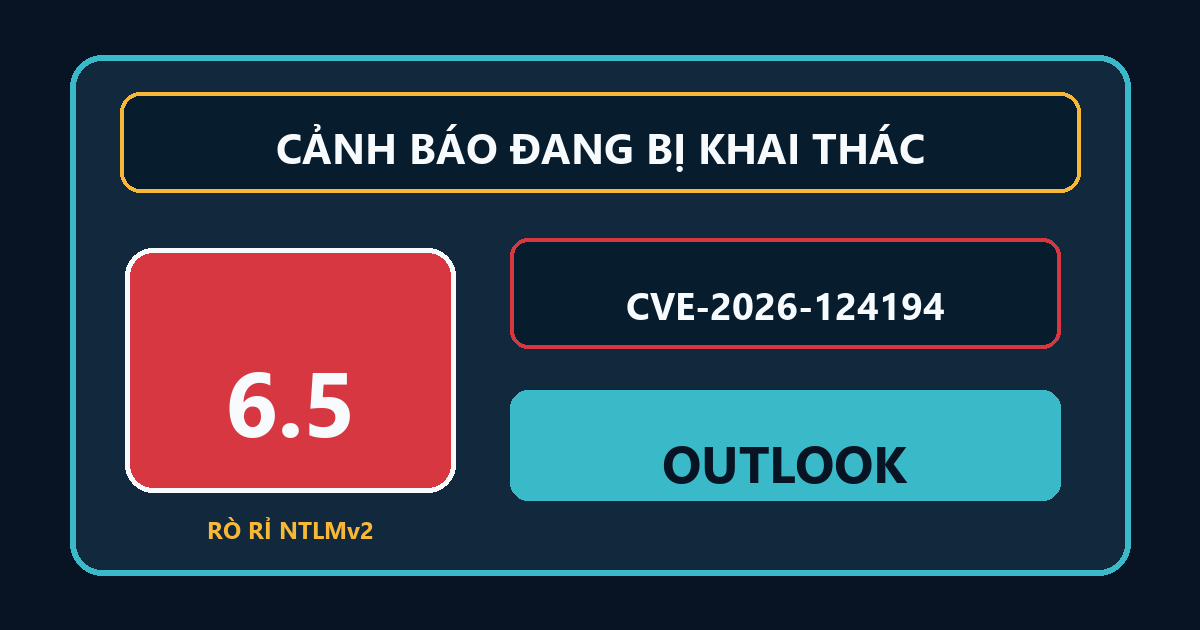
CVE-2026-124194 trên Outlook đang bị khai thác để làm lộ mã băm NTLMv2. Cần cập nhật Office, chặn SMB ra Internet và rà tài khoản.
Bởi Võ Danh — 12 Tháng 11, 2026 trong Bảo mật
CVE-2026-124194 trên Microsoft Outlook đang bị khai thác thực tế và đã được CISA đưa vào danh mục KEV ngày 2026-11-10. Lỗi có thể làm Outlook kết nối tới máy chủ do kẻ tấn công kiểm soát mà không hiện cảnh báo nội dung bên ngoài như bình thường. Hậu quả đáng ngại nhất là lộ mã băm NTLMv2, từ đó kẻ xấu có thể tìm cách mạo danh tài khoản người dùng.
Microsoft chấm lỗ hổng 6,5/10 và xếp mức Moderate. Con số này dễ khiến người quản trị lướt qua, nhưng trạng thái “Exploited: Yes” mới là phần cần nhìn kỹ. Một lỗi đã có người khai thác ngoài thực tế không nên bị xếp sau chỉ vì điểm CVSS chưa chạm màu đỏ.
CVE-2026-124194 Outlook hoạt động ra sao?
Theo tài liệu của Microsoft, kẻ tấn công không cần đăng nhập. Họ gửi một tệp tin nhắn hoặc tệp Office được tạo đặc biệt rồi dụ người dùng mở bằng phiên bản Outlook bị ảnh hưởng. Khi mở tệp, Outlook có thể tự kết nối đến một vị trí mạng bên ngoài mà không đưa ra cảnh báo quen thuộc.
Kết nối đó có thể làm lộ mã băm NTLMv2. Đây không phải mật khẩu dạng chữ, nhưng vẫn là dữ liệu xác thực nhạy cảm. Nếu môi trường còn cho phép NTLM đi ra Internet hoặc có cấu hình yếu, kẻ tấn công có thể dùng dữ liệu này cho các đợt dò mật khẩu ngoại tuyến hay chuyển tiếp xác thực để mạo danh người dùng.
Lỗi cần người dùng mở tệp độc hại. Microsoft xác nhận Preview Pane, tức khung xem trước thư, không phải đường tấn công. Vì vậy, đừng mô tả nó như kiểu “chỉ nhận email là dính”. Dù vậy, tệp đính kèm giả hóa đơn, thông báo nội bộ hay tài liệu chia sẻ vẫn là mồi khá quen thuộc và dễ lọt qua một cú bấm vội.
Danh sách ảnh hưởng trong bản tin Microsoft gồm Microsoft 365 Apps for Enterprise và Office LTSC 2021/2024 trên cả hệ thống 32-bit lẫn 64-bit. Các đơn vị dùng Outlook thuộc các bộ Office này cần kiểm tra kênh cập nhật thay vì chỉ nhìn phiên bản Windows.
Việc cần làm ngay
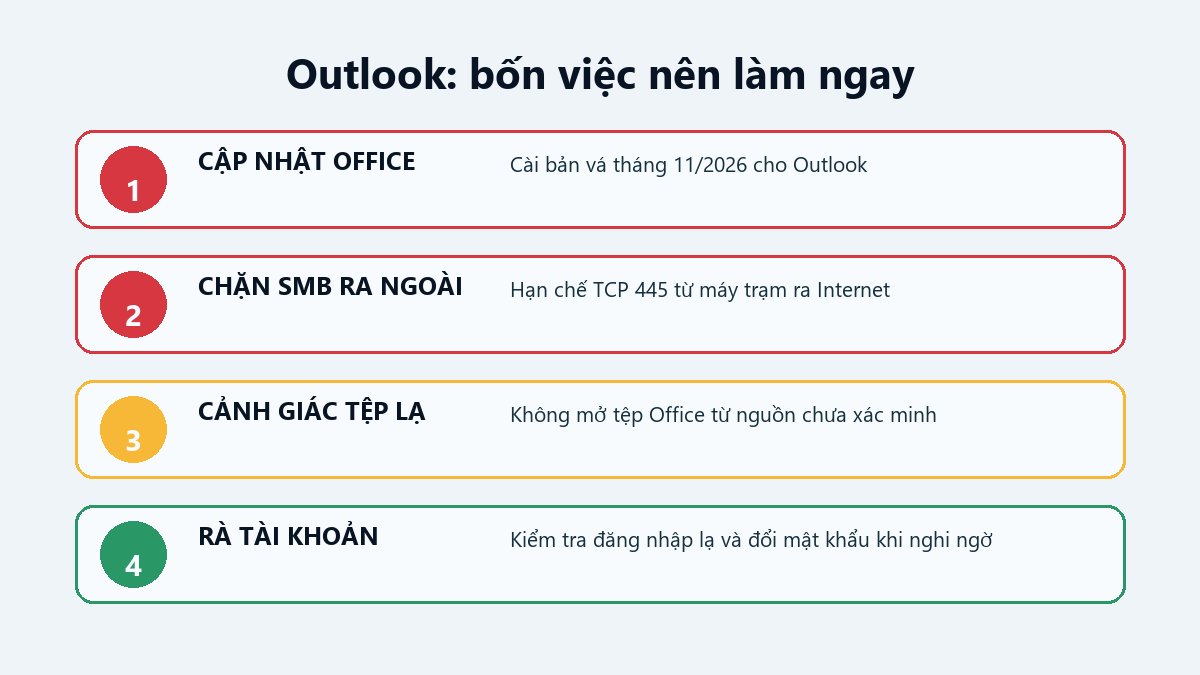
- Cài bản cập nhật bảo mật tháng 11/2026 cho Office và Outlook. Với Microsoft 365 Apps, cần kiểm tra máy đã nhận bản dựng mới từ kênh cập nhật đang dùng. Với Office LTSC, triển khai bản vá tương ứng cho bản 2021 hoặc 2024.
- Chặn SMB từ máy trạm ra Internet, đặc biệt TCP 445. Đây là lớp giảm thiểu quan trọng đối với các tình huống rò NTLM tới máy chủ bên ngoài. Việc chặn phải thực hiện ở tường lửa biên và kiểm tra cả các đường đi qua VPN hoặc proxy đặc thù.
- Cảnh báo người dùng không mở tệp Office hoặc tệp tin nhắn lạ. Nếu nội dung tự nhận là tài liệu nội bộ, hãy xác minh lại qua kênh khác. Tên người gửi quen không đủ chứng minh tệp an toàn.
- Rà log xác thực và lưu lượng mạng. Tìm kết nối SMB bất thường từ máy trạm ra địa chỉ Internet, đăng nhập lạ sau thời điểm người dùng mở tệp, hoặc tài khoản bị dùng từ thiết bị và vị trí không phù hợp.
- Nếu nghi đã lộ thông tin xác thực, cô lập máy, thu thập log, đổi mật khẩu và vô hiệu phiên đăng nhập còn hoạt động. Chỉ vá Outlook rồi bỏ qua bước rà tài khoản là xử lý chưa hết việc.
CISA yêu cầu các cơ quan liên bang Mỹ xử lý CVE này trước ngày 2026-11-24. Mốc đó không phải hạn chót chung cho mọi tổ chức, nhưng là tín hiệu rõ ràng rằng bản vá nên được ưu tiên sớm.
Nguồn kiểm chứng
- Microsoft Security Response Center: CVE-2026-124194
- CISA: dữ liệu Known Exploited Vulnerabilities
- NVD: bản ghi CVE-2026-124194
- SecurityWeek: bản tin độc lập về lỗ hổng Outlook đang bị khai thác
Nếu đơn vị không dùng Outlook trong các bộ Office bị ảnh hưởng thì không chịu tác động trực tiếp từ lỗi này. Có thể xem thêm các cảnh báo bảo mật trên danhvo.net để rà đúng sản phẩm đang vận hành.