CVE-2026-46300 trên Linux đang bị khai thác để chiếm quyền root
CISA xác nhận CVE-2026-46300 Fragnesia trên Linux đang bị khai thác để lấy quyền root. Kiểm tra kernel, cập nhật và khởi động lại ngay.
Bởi Võ Danh — 29 Tháng 10, 2026 trong Bảo mật
CVE-2026-46300 trên Linux kernel đang bị khai thác ngoài thực tế. CISA đưa lỗ hổng này vào danh mục Known Exploited Vulnerabilities (KEV) ngày 28/10/2026. Kẻ tấn công đã có quyền thấp trên máy có thể nâng lên quyền root, tức quyền quản trị cao nhất của Linux.
Đây không phải lỗ hổng cho phép tấn công từ Internet ngay từ bước đầu. Nó nguy hiểm ở chỗ biến một chỗ đứng nhỏ thành toàn quyền kiểm soát máy. Trong một chiến dịch được Dream công bố, kẻ tấn công đã ghép lỗ hổng này với PHP2Shell để chiếm quyền root trên 25 máy chủ. Vì vậy, vá PHP mà để kernel cũ vẫn giống như khóa cửa trước nhưng quên kiểm tra cửa sau.
CVE-2026-46300 nguy hiểm ra sao?
CVE-2026-46300 còn được gọi là Fragnesia, thuộc nhóm lỗi Dirty Frag. Red Hat mô tả lỗi nằm trong phần XFRM ESP-in-TCP của kernel Linux. Một người dùng cục bộ có quyền thấp có thể ghi dữ liệu vào bộ nhớ đệm của tệp chỉ đọc, kể cả tệp hệ thống nhạy cảm. Từ đó, họ có thể sửa tệp thực thi đặc quyền và lấy quyền root mà không cần người dùng bấm hay xác nhận gì.
Lỗ hổng được chấm CVSS 7,8/10, mức High. Con số này thấp hơn một lỗi chạy mã từ xa vì kẻ tấn công phải có quyền truy cập cục bộ trước. Tuy nhiên, trên máy chủ web, thiết bị mạng hoặc môi trường container, quyền cục bộ có thể đến từ một ứng dụng đã bị khai thác. Ubuntu cũng cảnh báo lỗi có thể được dùng để thoát khỏi container trong một số cấu hình.
Máy Linux nào cần kiểm tra CVE-2026-46300?
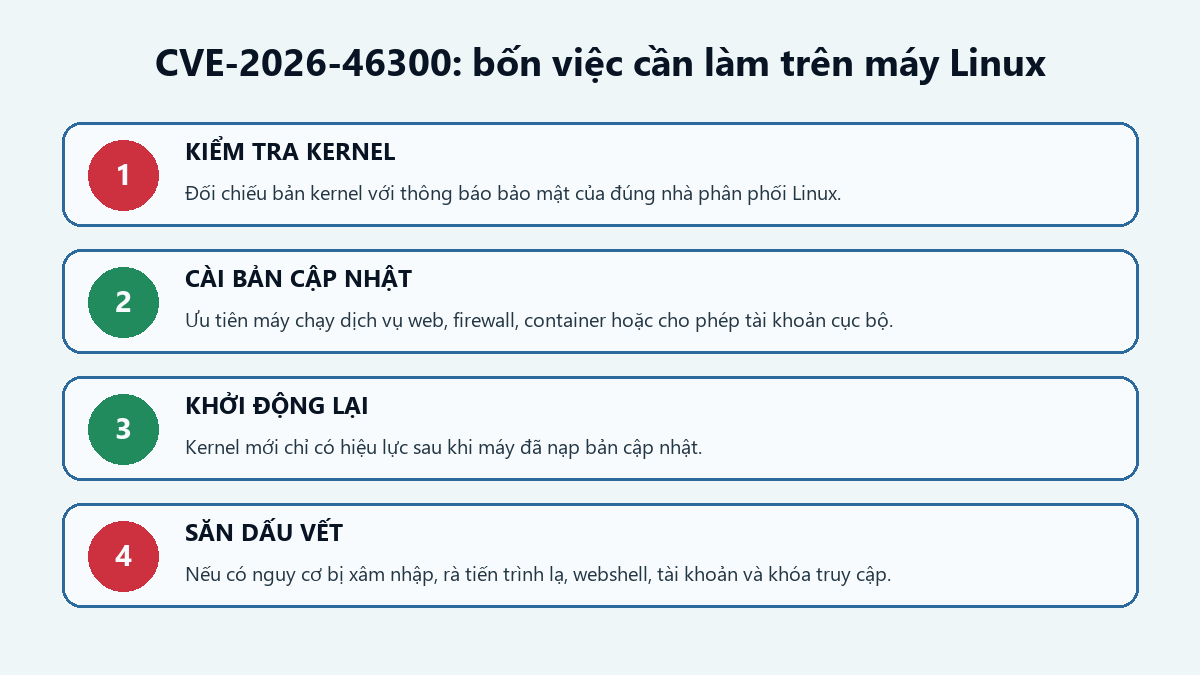
Không nên kết luận chỉ dựa vào số phiên bản kernel chung. Mỗi nhà phân phối đưa bản vá ngược vào gói của họ theo cách khác nhau. Hãy tra thông báo của Ubuntu, Red Hat, Debian, SUSE hoặc nhà cung cấp thiết bị đang dùng.
Với Ubuntu, trang bảo mật của Canonical ghi 24.04 LTS đã sửa trong 6.8.0-124.124, 22.04 LTS trong 5.15.0-181.191, 25.10 trong 6.17.0-35.35 và 26.04 LTS trong 7.0.0-22.22. Ubuntu 20.04 LTS dùng kernel 5.4 và 18.04 LTS dùng kernel 4.15 được đánh dấu không bị ảnh hưởng trong cấu hình chuẩn. Red Hat xác nhận RHEL 8, 9, 10 và sản phẩm dùng kernel RHEL như OpenShift, OpenStack, RHEL CoreOS có thể bị ảnh hưởng.
Việc cần làm ngay
- Lập danh sách máy và thiết bị dùng Linux. Ưu tiên máy có dịch vụ công khai, PHP, container, tài khoản SSH hoặc phần mềm cho phép chạy mã với quyền thấp.
- Cài bản kernel do nhà cung cấp phát hành. Dùng kho cập nhật chính thức. Với appliance như firewall, đừng tự thay kernel; hãy cài firmware của hãng.
- Khởi động lại máy. Sau đó kiểm tra bằng
uname -rvà đối chiếu với bản đã vá. Gói mới nằm trên đĩa nhưng kernel cũ còn chạy thì công việc vẫn chưa xong. - Rà soát khả năng đã bị xâm nhập. Kiểm tra tiến trình lạ, webshell, tài khoản mới, khóa SSH, tác vụ định kỳ, tệp hệ thống thay đổi và kết nối ra ngoài. Nếu máy đồng thời chạy PHP chưa vá, hãy xử lý theo cảnh báo PHP2Shell trước đó.
Nếu chưa thể cập nhật, Red Hat hướng dẫn có thể chặn các mô-đun esp4/esp6 hoặc tắt unprivileged user namespaces. Cả hai cách đều có thể làm hỏng IPsec, container không root, trình duyệt sandbox hoặc Flatpak. Chỉ áp dụng sau khi đánh giá ảnh hưởng; đây là biện pháp tạm thời, không phải lý do để hoãn vá.
Nguồn kiểm chứng
- CISA: thêm CVE-2026-46300 vào KEV ngày 28/10/2026
- Red Hat: mô tả tác động, CVSS và điều kiện khai thác
- Red Hat RHSB-2026-003: sản phẩm ảnh hưởng và giảm thiểu
- Ubuntu: trạng thái và phiên bản kernel đã sửa
- Dream: báo cáo chuỗi PHP2Shell và Fragnesia
- SecurityWeek: kiểm chứng độc lập chiến dịch trên 25 máy chủ