CVE-2026-97229 trên GitLab đạt 10/10: Máy chủ tự quản cần vá ngay
CVE-2026-97229 trên GitLab có điểm CVSS 10/10, cho phép chạy mã từ xa không cần đăng nhập. Kiểm tra phiên bản self-managed và cập nhật ngay.
Bởi Võ Danh — 13 Tháng 10, 2026 trong Bảo mật
CVE-2026-97229 trên GitLab được chấm CVSS 10/10 và có thể cho phép chạy mã từ xa mà không cần đăng nhập. Lỗi nằm trong bộ biên dịch biểu thức chính quy của CI/CD. Nếu đang vận hành GitLab Community Edition hoặc Enterprise Edition trên máy chủ riêng, quản trị viên nên kiểm tra phiên bản và nâng cấp ngay.
GitLab cho biết kẻ tấn công có thể tạo một biểu thức chính quy đặc biệt trong cấu hình CI/CD để kích hoạt lỗi tràn số nguyên. Nói đơn giản, một giá trị tính toán vượt giới hạn có thể làm chương trình xử lý sai và mở đường cho mã lạ chạy trên máy chủ. GitLab chưa công bố đầy đủ điều kiện khai thác và chưa nói lỗi đã bị lợi dụng ngoài thực tế. Tuy vậy, khả năng tấn công qua mạng, không cần tài khoản và tác động tới máy chủ chứa mã nguồn khiến việc chờ thêm tin không phải lựa chọn hay.
CVE-2026-97229 trên GitLab ảnh hưởng phiên bản nào?
Thông báo chính thức liệt kê các nhánh GitLab CE và EE sau:
- GitLab 19.2 trước 19.2.8;
- GitLab 19.3 trước 19.3.4;
- GitLab 19.4 trước 19.4.2.
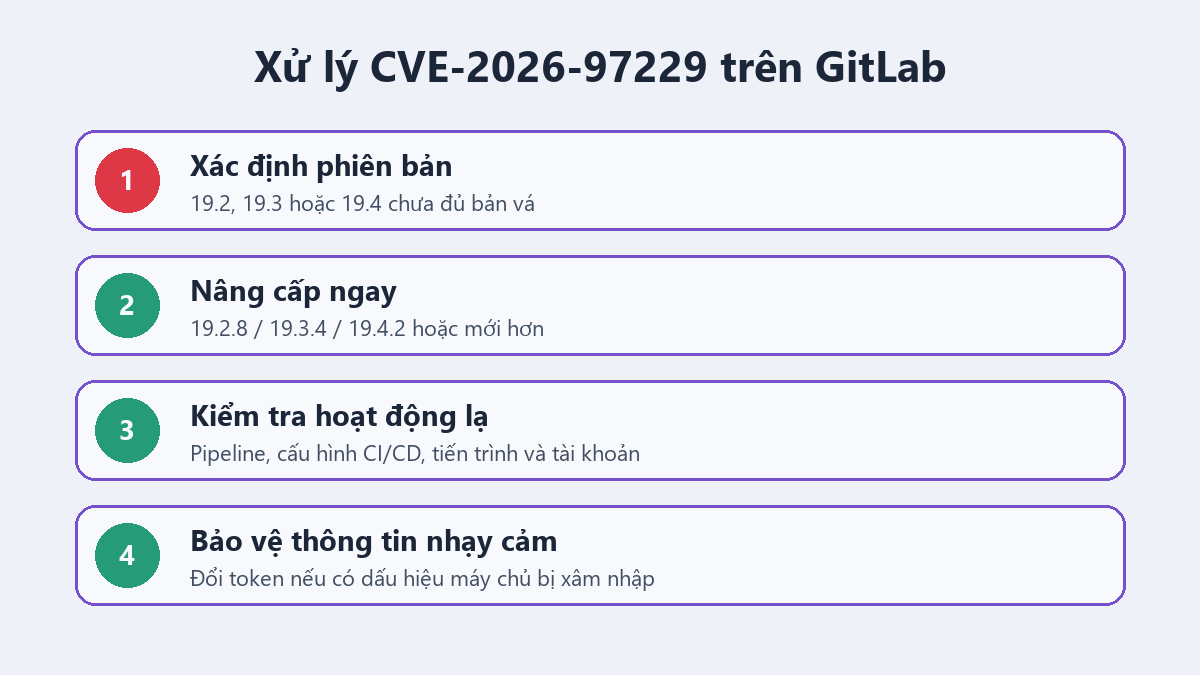
Bản sửa tương ứng là 19.2.8, 19.3.4 và 19.4.2. Có thể nâng lên bản mới hơn còn được hỗ trợ nếu kế hoạch vận hành cho phép. GitLab.com đã chạy bản vá. Khách hàng GitLab Dedicated không phải tự xử lý đợt cập nhật này; cảnh báo chủ yếu dành cho hệ thống self-managed, tức GitLab do tổ chức tự cài và tự quản.
GitLab cũng lưu ý bản 19.3.4 có lỗi đã biết khiến trang merge request gặp trục trặc khi bật tích hợp Ona. Đơn vị đang dùng cấu hình này cần đọc kỹ ghi chú phát hành và chọn bản sửa mới hơn khi đã có, thay vì vì sợ lỗi giao diện mà giữ nguyên một lỗ hổng RCE 10 điểm.
Vì sao lỗi này đáng ưu tiên cao?
GitLab thường nằm ở vị trí rất nhạy cảm: giữ mã nguồn, biến CI/CD, token triển khai, khóa truy cập kho mã và đường kết nối tới môi trường sản xuất. Một máy chủ bị chiếm không chỉ làm gián đoạn công việc phát triển. Kẻ xấu còn có thể tìm thông tin xác thực hoặc sửa quy trình build để đưa mã độc vào sản phẩm.
Điểm 10/10 là đánh giá của GitLab theo CVSS 3.1, với các đặc tính: tấn công qua mạng, độ phức tạp thấp, không cần quyền sẵn có và không cần người dùng thao tác. Đây là điểm số kỹ thuật, không phải bằng chứng rằng mọi GitLab ngoài Internet đều bị khai thác. Quản trị viên vẫn cần đối chiếu đúng phiên bản và cách triển khai của mình.
Quản trị viên nên làm gì ngay?
- Ghi lại phiên bản và sao lưu trước khi nâng cấp. Sao lưu cấu hình, cơ sở dữ liệu và kho mã theo tài liệu GitLab. Kiểm tra dung lượng trống và kế hoạch quay lui.
- Nâng cấp lên bản đã vá. Chọn ít nhất 19.2.8, 19.3.4 hoặc 19.4.2 theo nhánh đang dùng. Với hệ thống đơn nút, cần tính thời gian gián đoạn vì bản phát hành có thể chạy migration cơ sở dữ liệu.
- Rà soát dấu hiệu bất thường. Xem lịch sử pipeline, thay đổi tệp CI/CD, tài khoản mới, token được tạo hoặc dùng lạ, tiến trình không rõ nguồn gốc và kết nối ra ngoài từ máy chủ GitLab. Hiện nhà cung cấp chưa công bố IOC riêng cho CVE này, nên đừng biến một dấu hiệu đơn lẻ thành kết luận chắc chắn.
- Nếu nghi bị xâm nhập, hãy cô lập trước. Giữ log và bằng chứng, sau đó thay token, khóa triển khai và thông tin xác thực có thể đã nằm trên máy chủ. Chỉ đổi mật khẩu mà vẫn để máy bị chiếm hoạt động thì giống thay ổ khóa trong khi khách không mời còn ngồi trong nhà.
GitLab từng có CVE-2026-85706 bị khai thác ngoài thực tế chỉ ít lâu trước đó. Hai lỗi không giống nhau, nhưng cùng nhắc một việc khá cũ: máy chủ quản lý mã nguồn không nên nằm cuối danh sách vá.
Nguồn kiểm chứng