CISA đưa 5 lỗ hổng đang bị khai thác vào KEV: Máy chủ cũ cần kiểm tra ngay
CISA vừa đưa 5 lỗ hổng cũ trên ProFTPD, ONLYOFFICE Docs, Apache Struts, Strapi và ISC BIND vào KEV vì đã có khai thác thực tế.
Bởi Võ Danh — 11 Tháng 10, 2026 trong Bảo mật
5 lỗ hổng CISA KEV vừa được bổ sung đều đã bị khai thác ngoài thực tế. Điều hơi đáng ngại là chúng không hề mới: lỗi cũ nhất có từ năm 2015. Nếu doanh nghiệp còn máy chủ ProFTPD, ONLYOFFICE Docs, Apache Struts, Strapi hoặc ISC BIND đời cũ, đây là lúc kiểm kê thay vì tự an ủi rằng “chạy bao năm vẫn ổn”.
CISA thêm cả năm CVE vào danh mục Known Exploited Vulnerabilities ngày 8/10/2026 và đặt hạn xử lý cho các cơ quan liên bang Mỹ vào ngày 11/10. Việc một lỗi vào KEV không có nghĩa mọi máy chủ đều đã bị xâm nhập. Nó có nghĩa đã có bằng chứng khai thác thật, nên thứ tự ưu tiên vá phải được đẩy lên ngay.
5 lỗ hổng CISA KEV ảnh hưởng sản phẩm nào?
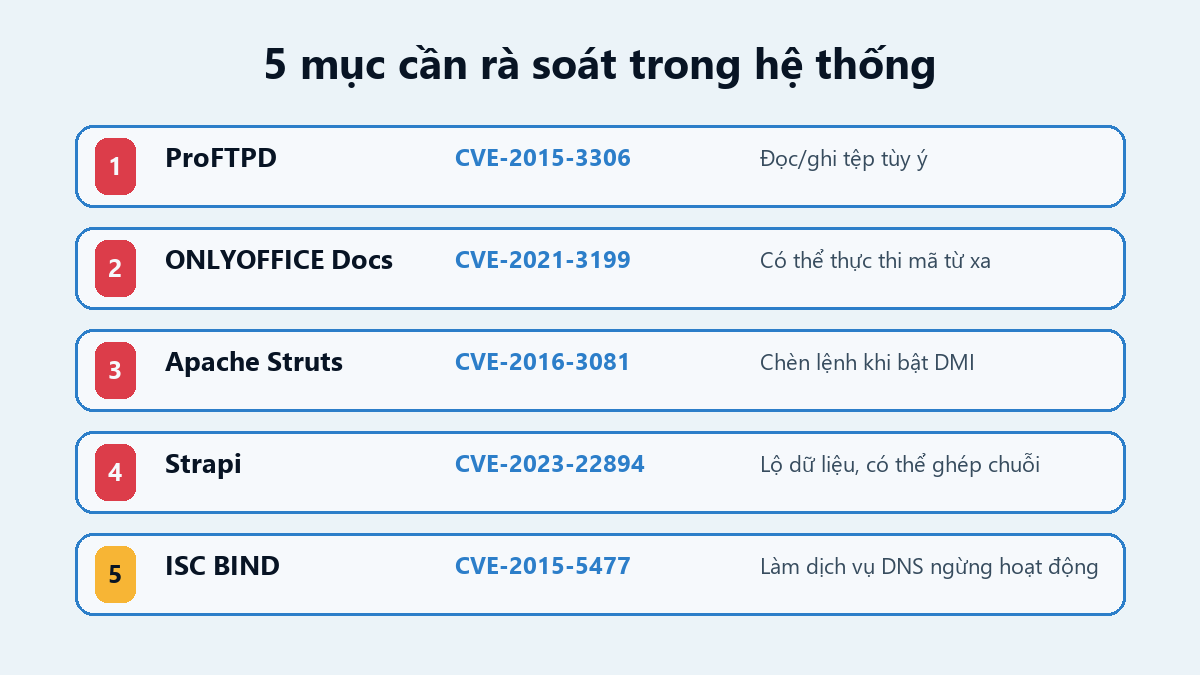
- CVE-2015-3306 trên ProFTPD: kẻ tấn công từ xa có thể đọc hoặc ghi tệp tùy ý qua các lệnh
SITE CPFRvàSITE CPTO. Đây là lỗi được chấm 10/10 trong bản tổng hợp của The Hacker News. - CVE-2021-3199 trên ONLYOFFICE Docs: lỗi duyệt đường dẫn ở tham số tải ảnh khi dùng JWT có thể dẫn tới thực thi mã từ xa. CISA yêu cầu kiểm tra pháp chứng đối với các hệ thống thuộc phạm vi ảnh hưởng.
- CVE-2016-3081 trên Apache Struts: cho phép chèn lệnh từ xa khi Dynamic Method Invocation, thường viết tắt là DMI, đang bật. Đây là cấu hình cũ nhưng vẫn có thể nằm trong các ứng dụng ít được nâng cấp.
- CVE-2023-22894 trên Strapi: người đã vào được bảng quản trị có thể xem dữ liệu nhạy cảm qua bộ lọc truy vấn. CISA lưu ý lỗi này có thể kết hợp với CVE-2023-22621 để thực thi mã từ xa; sản phẩm bị ảnh hưởng có thể đã hết vòng đời hỗ trợ.
- CVE-2015-5477 trên ISC BIND: truy vấn TKEY được tạo riêng có thể làm dịch vụ DNS dừng hoạt động. Đây là lỗi gây từ chối dịch vụ, không phải chiếm máy chủ, nhưng DNS ngã thì nhiều dịch vụ phía sau cũng “đứng hình” theo.
Vì sao các lỗi cũ này bỗng trở nên cấp bách?
Bản cảnh báo chung của FBI, CISA, NSA và các cơ quan quốc tế mô tả nhóm tác nhân liên quan Trung Quốc dùng công cụ quét tự động, hạ tầng botnet và thao tác thủ công để tìm mục tiêu. Hoạt động được liên hệ với Integrity Technology Group và có điểm trùng với cụm thường được gọi là Flax Typhoon.
Các mục tiêu không chỉ nằm ở Mỹ. Cảnh báo nói tới tổ chức trên nhiều khu vực và nhiều ngành, kể cả hạ tầng trọng yếu. Kẻ tấn công tận dụng cả lỗ hổng cũ, phun mật khẩu vào Microsoft Exchange, cài VPN để giữ đường truy cập rồi thu thập email và thông tin đăng nhập. Không có zero-day mới ở đây; vấn đề là các máy chủ bị quên vẫn đang mở cửa.
Quản trị viên nên làm gì hôm nay?
- Tìm đúng tài sản trước. Kiểm kê phiên bản, máy dự phòng, container, ứng dụng tích hợp sẵn và máy chủ do đơn vị khác quản lý. Chỉ tìm theo tên sản phẩm trên máy chính rất dễ sót.
- Ưu tiên hệ thống lộ Internet. Đóng dịch vụ và cổng không dùng, hạn chế giao diện quản trị bằng VPN hoặc danh sách IP tin cậy. Nếu sản phẩm đã hết hỗ trợ, lên kế hoạch thay thế thay vì giữ một “cổ vật số” trong mạng.
- Cập nhật theo hướng dẫn của nhà cung cấp. Với gói do Linux distribution hoặc nền tảng hosting cung cấp, kiểm tra bản vá backport; số phiên bản nhìn cũ chưa chắc chưa vá, và ngược lại.
- Đừng dừng ở việc vá. CISA đánh dấu yêu cầu kiểm tra pháp chứng cho ProFTPD, ONLYOFFICE Docs, Apache Struts và Strapi. Hãy giữ log, rà soát thay đổi tệp, tài khoản lạ, đăng nhập bất thường, VPN mới và lưu lượng tải dữ liệu ra ngoài. Nếu thấy dấu hiệu xâm nhập, cô lập hệ thống trước khi đổi hàng loạt thông tin xác thực.
- Kiểm tra các lỗi khác trong cùng chiến dịch. Cảnh báo còn nhắc Shellshock, Ivanti Pulse Connect Secure và GitLab CVE-2021-22205, vốn đã nằm trong KEV từ trước.
Danh sách KEV nên được dùng để sắp xếp việc vá theo nguy cơ thực tế, không phải để đếm CVE cho đẹp báo cáo. Nếu đội IT đang xử lý nhiều sản phẩm doanh nghiệp, có thể xem thêm cảnh báo về CVE-2026-21589 trên Jira và Confluence; cách làm vẫn vậy: xác định phạm vi, vá, rồi kiểm tra xem kẻ xấu đã vào trước mình hay chưa.
Nguồn kiểm chứng