NGINX Ingress Controller có 3 lỗ hổng chiếm quyền Kubernetes: Cập nhật ngay
Ba lỗ hổng NGINX Ingress Controller có thể dẫn tới thực thi mã và chiếm quyền cụm Kubernetes. Kiểm tra phiên bản và nâng cấp bản vá ngay.
Bởi Võ Danh — 21 Tháng 11, 2026 trong Bảo mật
Ba lỗ hổng NGINX Ingress Controller vừa được công bố có thể mở đường chiếm quyền cụm Kubernetes mà không cần đánh cắp token trước. Nếu doanh nghiệp đang dùng NGINX Ingress Controller của F5 hoặc bản mã nguồn mở, việc nên làm sáng nay khá rõ: kiểm kê phiên bản, cập nhật bản đã vá và kiểm tra các kết nối không tin cậy tới data plane.
F5 công bố cảnh báo ngày 18/11/2026 và cập nhật thêm thông tin ngày 20/11. Ba mã lỗi là CVE-2026-11812, CVE-2026-11811 và CVE-2026-11789. Hai lỗi đầu được đánh giá Critical trong cảnh báo của hãng. Điều kiện khai thác liên quan một peer không tin cậy gửi dữ liệu được tạo riêng tới các dịch vụ stream/TCP-UDP do NGINX Ingress Controller xử lý.
Lỗ hổng NGINX Ingress Controller nguy hiểm thế nào?
Ingress Controller thường đứng ở cửa ngõ đưa lưu lượng vào ứng dụng Kubernetes. Nhưng chuỗi lỗi này không dừng ở chuyện làm hỏng một website. Theo F5, kẻ tấn công có thể thực thi mã từ xa trong data plane, rồi lợi dụng quyền của controller để truy cập tài nguyên Kubernetes. Kịch bản xấu nhất là chiếm quyền control plane và mở rộng ảnh hưởng sang toàn cụm.
CVE-2026-11812 là lỗi tràn bộ đệm trong thành phần xử lý stream. CVE-2026-11811 liên quan việc xử lý thông điệp stream khiến dữ liệu do kẻ tấn công kiểm soát có thể được chuyển sang Lua. CVE-2026-11789 là lỗi dùng lại vùng nhớ sau khi đã giải phóng. Tên kỹ thuật nghe hơi khô, nhưng kết quả thì dễ hiểu: dữ liệu mạng được chế tạo đúng cách có thể biến thành lệnh chạy trên controller.
Cần phân biệt “không cần xác thực” với “ai ngoài Internet cũng khai thác được ngay”. Cảnh báo của F5 mô tả kẻ tấn công phải có khả năng đóng vai peer không tin cậy và gửi dữ liệu tới dịch vụ stream bị ảnh hưởng. Rủi ro thực tế cao hơn ở cụm có dịch vụ TCP/UDP mở rộng, kết nối giữa nhiều vùng mạng, hoặc kiểm soát mạng nội bộ chưa chặt. Dù vậy, đây vẫn là lỗi RCE có thể dẫn tới chiếm quyền Kubernetes, không nên chờ tới kỳ bảo trì đẹp trời mới xử lý.
Phiên bản cần cập nhật ngay
Với bản thương mại của F5, các nhánh được hỗ trợ 4.0.0 đến 5.2.1 và các bản trước đó bị ảnh hưởng. F5 phát hành bản sửa trong NGINX Ingress Controller 5.3.0 R35 P1 và 5.4.0 R36 P1. Hãng cho biết không có biện pháp giảm thiểu nào loại bỏ hoàn toàn rủi ro ngoài việc cài bản đã vá.
Với bản cộng đồng, các bản sửa được nêu gồm 1.12.8, 2.0.4, 3.0.3, 4.0.3 và 5.1.4. Đừng chỉ nhìn tên “NGINX Ingress” rồi tải đại một gói. Hai dự án có cách phát hành khác nhau; cần xác định image, chart Helm và nguồn registry đang dùng trước khi nâng cấp.
Việc đội IT nên làm
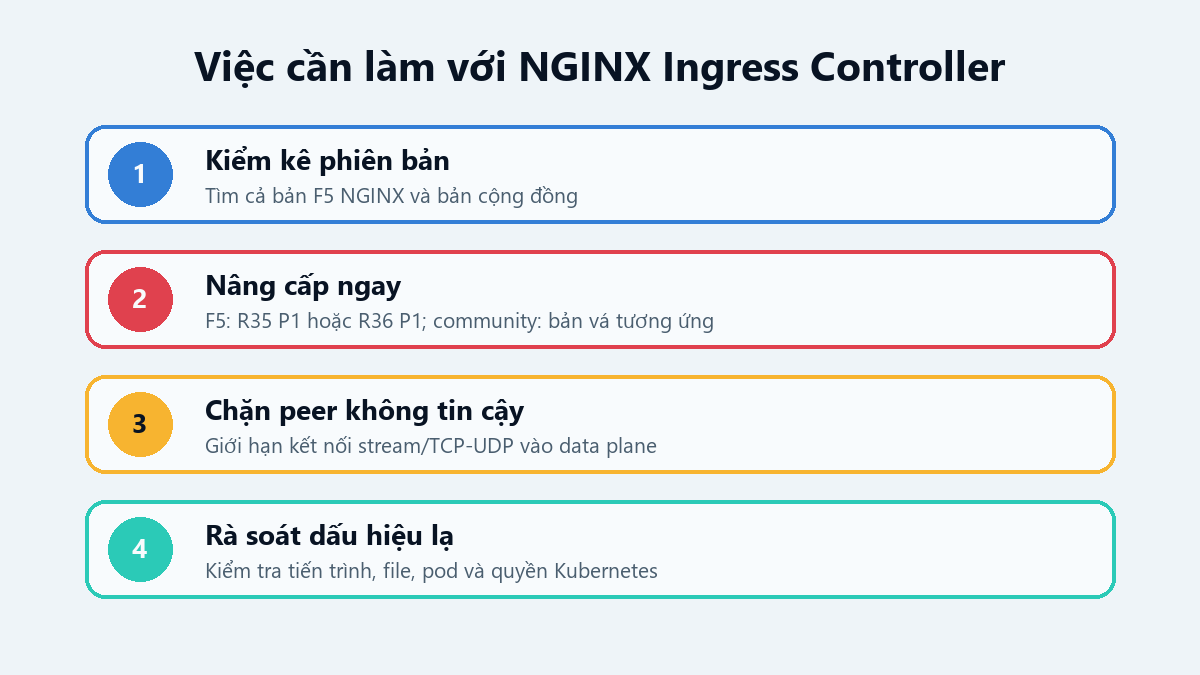
- Lập danh sách controller và phiên bản thực tế. Kiểm tra image đang chạy trong từng cluster, chart Helm, namespace và cả môi trường thử nghiệm. Đừng tin mỗi file tài liệu cũ; pod đang chạy mới là câu trả lời.
- Nâng cấp lên bản đã vá. Thử trên cụm staging nếu có, nhưng không trì hoãn vô thời hạn. Sau khi rollout, xác nhận pod mới dùng đúng image digest và pod cũ đã bị thay thế.
- Giới hạn kết nối không tin cậy. Rà lại NetworkPolicy, firewall, security group và danh sách dịch vụ TCP/UDP được xuất bản. Chỉ cho phép đúng nguồn cần thiết kết nối tới data plane.
- Kiểm tra dấu hiệu xâm nhập. Tìm tiến trình lạ trong controller, image hoặc pod không rõ nguồn, thay đổi RoleBinding/ClusterRoleBinding, service account token bị dùng bất thường, secret bị đọc hàng loạt và kết nối ra ngoài không quen thuộc.
- Nếu thấy dấu hiệu đáng ngờ, cô lập trước rồi mới xoay khóa. Thu hồi token, đổi secret và thông tin registry sau khi đã chặn đường bám trụ. Đổi khóa khi controller vẫn bị kiểm soát chỉ tạo thêm một bộ khóa mới cho kẻ xấu nhặt.
Nguồn kiểm chứng