4EverAble2Shell trên N-central đang bị khai thác: Tắt Legacy API ngay
4EverAble2Shell đang bị khai thác trên N-central khi Legacy API bật và lộ Internet. Tắt API cũ, thu hẹp truy cập và rà soát IOC ngay.
Bởi Võ Danh — 16 Tháng 11, 2026 trong Bảo mật
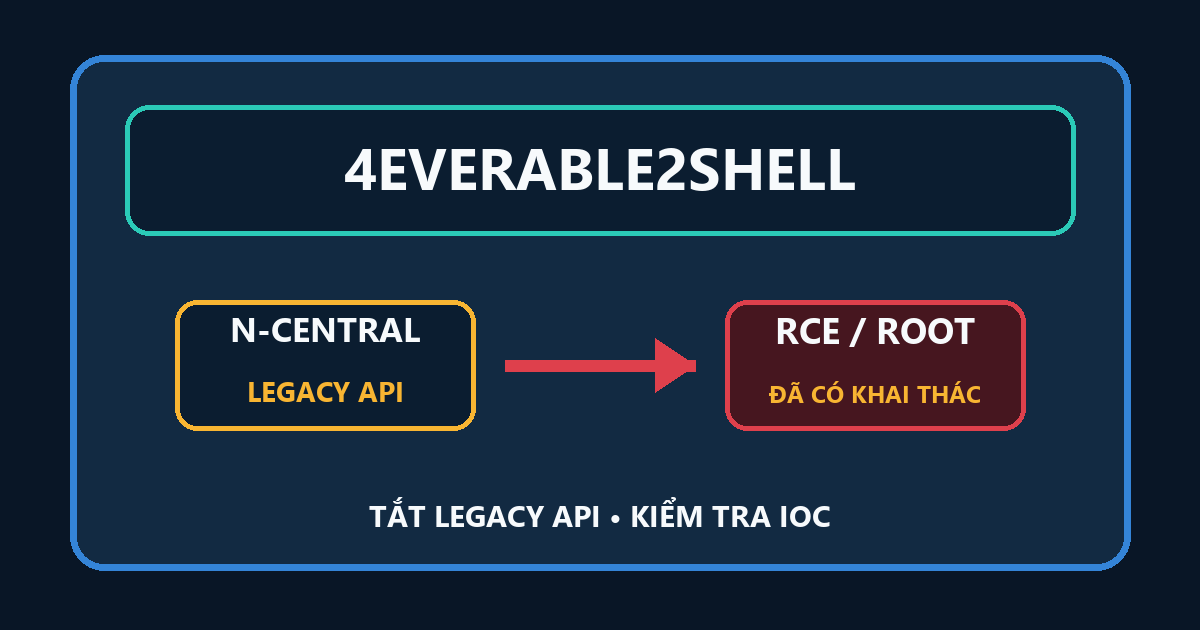
4EverAble2Shell trên N-central đã có khai thác thực tế, kể cả với một số máy chủ đã cài Hotfix 2. Điểm cần kiểm tra ngay là Legacy API: nếu tính năng cũ này đang bật và giao diện có thể truy cập từ Internet, máy chủ có thể trở thành mục tiêu cho chuỗi tấn công không cần đăng nhập.
Hai chuỗi mới mang tên 4EverAble2Shell và Agent2Shell được công bố công khai ngày 11/11/2026. N-able cho biết điều kiện khai thác liên quan cấu hình không mặc định, cụ thể là Legacy API được bật và lộ ra Internet. Sau khi mã minh họa xuất hiện, các hãng bảo mật ghi nhận hoạt động tấn công chỉ trong vài giờ. Đây không còn là chuyện “để tuần sau xem”.
4EverAble2Shell N-central nguy hiểm ở đâu?
N-central là nền tảng quản trị từ xa thường được các nhà cung cấp dịch vụ IT dùng để quản lý nhiều máy khách. Nếu máy chủ trung tâm bị chiếm, phạm vi ảnh hưởng có thể lan sang tài khoản quản trị, agent và các hệ thống nằm dưới quyền điều khiển của nó.
Theo các báo cáo độc lập, chuỗi 4EverAble2Shell có thể dẫn tới thực thi lệnh với quyền cao trên máy chủ N-central. Agent2Shell nhắm vào đường giao tiếp với agent và có thể mở thêm đường tấn công vào máy Windows. N-able chưa gắn các chuỗi này với một CVE công khai trong trang ghi chú HF2, vì vậy đừng chỉ dò danh sách CVE rồi kết luận hệ thống an toàn.
Hotfix 2, bản dựng 2026.4.1.26, vẫn là bản cập nhật bảo mật bắt buộc. Tuy nhiên, HF2 được phát hành cho nhóm lỗi Able2Shell trước đó. Nó không phải lý do để giữ Legacy API mở. Nói gọn: đã vá HF2 mà API cũ vẫn phơi ra Internet thì cánh cửa vẫn chưa đóng.
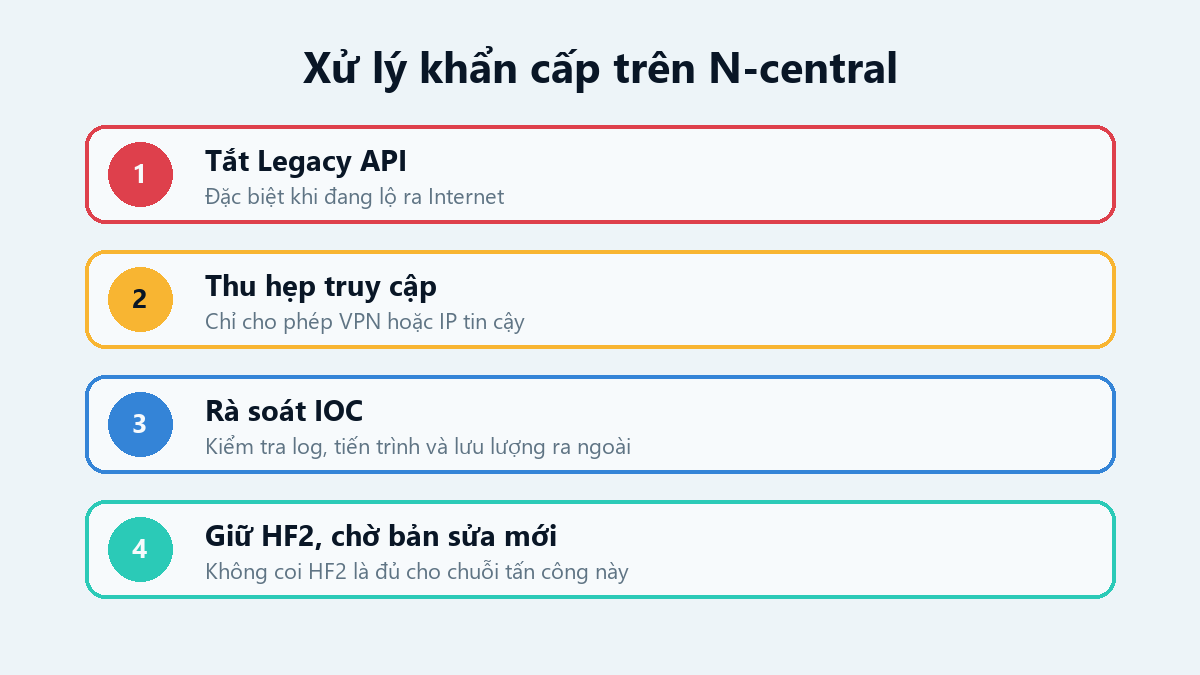
Việc cần làm ngay với N-central
- Tắt Legacy API nếu không thật sự cần. N-able đã có hướng dẫn riêng cho máy chủ N-central đặt tại chỗ. Sau khi thay đổi, kiểm tra lại từ bên ngoài để chắc rằng endpoint cũ không còn truy cập được.
- Không để giao diện quản trị mở tự do ra Internet. Đặt sau VPN, cổng truy cập có xác thực hoặc danh sách IP tin cậy. Nếu phải công khai dịch vụ, giới hạn đúng nguồn cần dùng thay vì mở cho cả thế giới ghé thăm.
- Duy trì HF2 và cập nhật Agent, Probe. N-able yêu cầu máy chủ on-premises nâng lên 2026.4.1.26; khách hàng hosted vẫn phải cập nhật Agent và Probe. Theo dõi trang trạng thái để cài bản sửa tiếp theo khi hãng phát hành.
- Giữ log và rà soát dấu hiệu xâm nhập. Tìm kết nối ra ngoài tới các địa chỉ mà N-able công bố, tài khoản lạ, tiến trình đào tiền số, tác vụ định kỳ mới, tệp vừa được tải xuống và thay đổi quyền bất thường. Nếu thấy dấu hiệu đáng ngờ, cô lập máy chủ trước khi đổi hàng loạt mật khẩu hoặc xóa dấu vết.
- Đổi thông tin xác thực sau khi xác định phạm vi. Ưu tiên tài khoản quản trị N-central, tài khoản tích hợp, khóa API và thông tin có thể được máy chủ lưu giữ. Việc đổi mật khẩu khi kẻ tấn công vẫn còn quyền bám trụ chỉ khiến đội IT phải làm lại lần hai.
IOC N-able đã công bố
N-able cập nhật cảnh báo ngày 13/11 với một số địa chỉ cần kiểm tra. Các địa chỉ dưới đây đã được vô hiệu hóa dấu chấm để tránh bấm nhầm:
157.20.241[.]16, gồm cổng8080và dải19202–19418trong lưu lượng đi ra.139.99.69[.]109:10128.79.76.51[.]56:39100.
Không thấy các IOC này không có nghĩa hệ thống sạch. Nhật ký có thể đã bị xóa, hạ tầng tấn công có thể đổi, hoặc kẻ xấu dùng đường khác. Nếu Legacy API từng bật và lộ Internet, hãy coi đó là lý do để kiểm tra kỹ hơn, không phải chờ một IP “đúng sách giáo khoa” mới hành động.
Danhvo.net từng cảnh báo một lỗi RCE khác trên N-able N-central vào tháng 9. Hai sự việc khác nhau, nhưng cùng nhắc một điều khá cũ mà vẫn đúng: máy chủ quản trị từ xa phải được vá nhanh và thu hẹp bề mặt truy cập. Nó không nên là bảng điều khiển chào đón cả Internet.
Nguồn kiểm chứng