CVE-2026-102764 trên BeyondTrust Remote Support đang bị khai thác
CVE-2026-102764 trên BeyondTrust Remote Support đang bị khai thác để chiếm thiết bị và thông tin xác thực. Hệ thống tự quản lý cần vá và kiểm tra ngay.
Bởi Võ Danh — 19 Tháng 10, 2026 trong Bảo mật
CVE-2026-102764 trên BeyondTrust Remote Support đang bị khai thác ngoài thực tế. Lỗi xác thực này có điểm CVSS 9,3/10. Kẻ tấn công từ xa không cần tài khoản hay thao tác của người dùng vẫn có thể thực hiện các thao tác tệp trên thiết bị. Trong vụ việc Mandiant điều tra, bước mở cửa đó dẫn tới quyền root, đánh cắp thông tin xác thực và di chuyển sang các hệ thống nội bộ.
CISA đưa lỗ hổng vào danh mục Known Exploited Vulnerabilities (KEV) ngày 16/10/2026. Hạn xử lý dành cho cơ quan liên bang Mỹ là 19/10. Nếu doanh nghiệp đang tự vận hành Remote Support, đây là việc cần làm ngay chứ không nên để vào danh sách “rảnh rồi vá”.
CVE-2026-102764 ảnh hưởng hệ thống nào?
Sản phẩm bị xác nhận ảnh hưởng là BeyondTrust Remote Support, trước đây có tên Bomgar, từ phiên bản 26.2.3 trở xuống. BeyondTrust cho biết lỗi nằm trong thành phần nhắn tin nội bộ không kiểm tra đầy đủ nguồn gửi. Điều này cho phép tải hoặc sửa tệp trái phép trong một số điều kiện.
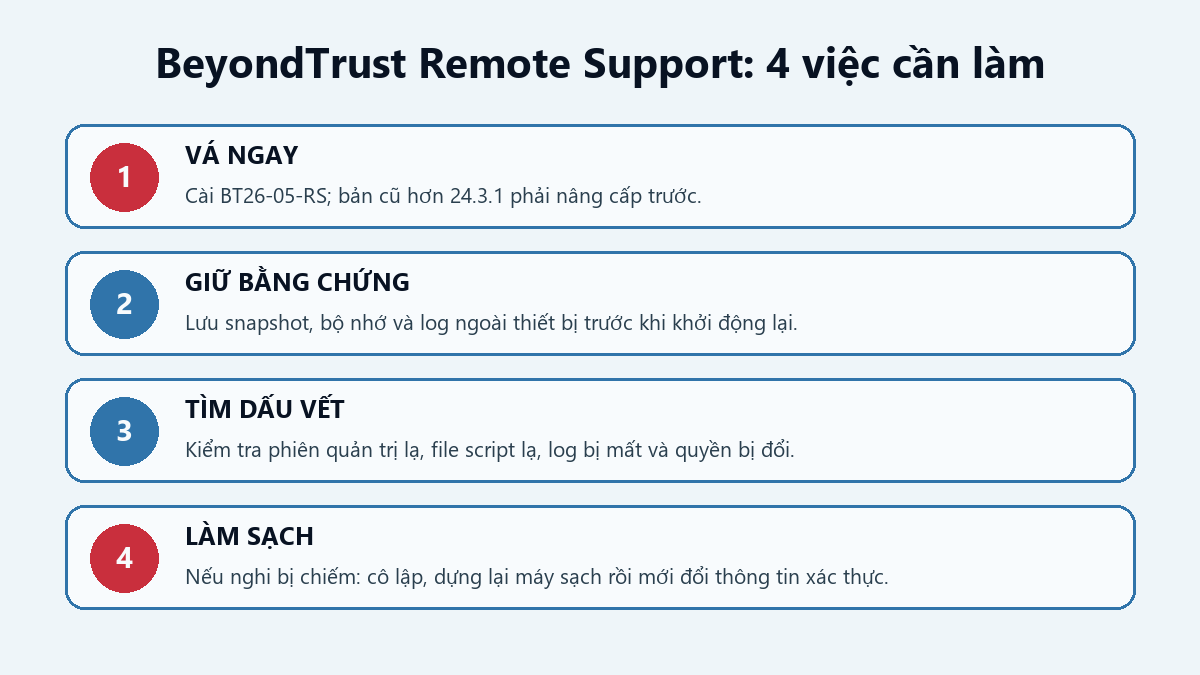
Các khách hàng dùng Remote Support dạng SaaS đã được BeyondTrust vá từ ngày 9/10. Với hệ thống tự quản lý, bản 24.3.1 đến 26.2.3 phải cài bản vá BT26-05-RS. Nếu đang dùng bản cũ hơn 24.3.1, quản trị viên cần nâng cấp lên bản còn được hỗ trợ rồi mới cài được bản vá này.
Vì sao chỉ cài bản vá là chưa đủ?
BeyondTrust và Mandiant cho biết nhóm ARMORY CASTLE đã khai thác lỗi như một zero-day từ cuối tháng 8. Sau khi vào thiết bị, nhóm này cài web shell SAWFLY, nâng quyền, tạo cơ chế bám trụ sau khi khởi động lại, đọc kho thông tin xác thực và dùng phiên Remote Support để tiếp cận máy phía trong. Kẻ tấn công còn xóa log, vì vậy một chiếc hộp trông “im ắng” chưa chắc là chiếc hộp sạch.
Mandiant khuyến cáo mọi thiết bị dùng phiên bản lỗi và từng truy cập được từ Internet trong thời gian phơi nhiễm phải được xem là có khả năng đã bị xâm nhập cho tới khi kiểm tra xong. Đừng đổi mật khẩu khi kẻ tấn công vẫn còn quyền trên thiết bị; như thế chẳng khác gì thay ổ khóa rồi đưa chìa mới qua khe cửa.
Dấu hiệu cần kiểm tra
- Phiên quản trị hoặc phiên hỗ trợ không nhận ra, nhất là đăng nhập ngoài giờ hoặc từ mạng VPN thương mại.
- Tệp script lạ, trong đó báo cáo của Mandiant nêu
mangoapi.php,app_84304470%2Ephpvà tệp đường hầmingredi_ws. - Khoảng trống bất thường trong log, log chuyển về SIEM bị ngắt, hoặc cấu hình đích syslog bị thay đổi.
- Tài khoản, quyền Jump Item, chính sách phiên hay đăng ký MFA bị sửa mà không có phiếu thay đổi hợp lệ.
- Hoạt động truyền tệp hoặc phiên truy cập tới máy nội bộ không khớp công việc hỗ trợ.
Cách xử lý an toàn
Trước hết, cài BT26-05-RS hoặc xác nhận bản vá tự động đã vào đúng thiết bị. Hạn chế giao diện /login và /appliance chỉ cho mạng quản trị tin cậy; đồng thời chuyển log ra hệ thống bên ngoài để thiết bị không thể tự xóa dấu vết duy nhất.
Nếu phát hiện dấu hiệu lạ, hãy cô lập tại firewall, giữ snapshot máy ảo kèm bộ nhớ và thu thập log từ proxy, WAF, firewall. CISA khuyên dựng lại từ trạng thái sạch thay vì chỉ xóa vài tệp đáng ngờ. Sau khi thiết bị đã được vá hoặc dựng lại, thu hồi toàn bộ phiên đang hoạt động, đổi các tài khoản quản trị, khóa API, khóa SAML, thông tin trong Vault và những mật khẩu từng được nhập qua phiên hỗ trợ. Kiểm tra cả các máy đích đã có phiên kết nối từ thiết bị này.
Bài giải thích về các lỗ hổng trong danh mục CISA KEV có thêm bối cảnh về lý do nhóm lỗi đã bị khai thác phải được ưu tiên hơn một CVE chỉ có điểm số cao trên giấy.
Nguồn kiểm chứng