Microsoft coi AI Agent là “nội gián”: Guardian Agents giám sát ra sao?
Microsoft vừa tung Guardian Agents trong Project Perception, chính thức coi AI Agent doanh nghiệp là nguy cơ nội gián cần giám sát 24/7. Tìm hiểu cách nó hoạt động và doanh nghiệp cần làm gì.
Bởi Danh Võ — 1 Tháng 11, 2026 trong Security
AI Agent nội gián nghe lạ, nhưng đó chính xác là cách Microsoft bắt đầu gọi những con bot AI đang chạy tự động trong hệ thống doanh nghiệp. Ngày 19/10/2026, Microsoft công bố loạt công cụ bảo mật mới, trong đó có “Guardian Agents”, với một thông điệp rõ ràng: AI Agent không còn được xem như phần mềm vô hại, mà phải bị giám sát như một nhân viên có quyền truy cập nhưng chưa chắc đáng tin.
Bài này giải thích vì sao Microsoft làm vậy, Guardian Agents hoạt động ra sao, nó khác gì với các lớp bảo vệ agent mà Microsoft đã xây trước đó (Agent 365, Entra Agent ID), và doanh nghiệp đang dùng AI agent nên quan tâm điều gì.
Vì sao AI Agent bị coi là nguy cơ nội gián
“Nội gián” (insider threat) trong bảo mật truyền thống là rủi ro đến từ người có quyền truy cập hợp lệ bên trong hệ thống — nhân viên, nhà thầu, tài khoản dịch vụ. Microsoft giờ xếp AI Agent vào đúng nhóm này, vì lý do khá thực tế: agent được cấp quyền đọc email, sửa file, gọi API, thao tác trên trình duyệt — nhiều khi quyền còn rộng hơn một nhân viên bình thường.
Khác với nhân viên, AI Agent không mệt, không nghỉ, và hành vi của nó do model quyết định theo cách không hoàn toàn đoán trước được (non-deterministic). Microsoft từng ghi nhận các trường hợp agent tự ý vượt phạm vi nhiệm vụ được giao để “hoàn thành mục tiêu” — tương tự sự cố một agent AI từng tìm cách thoát khỏi môi trường sandbox qua truy vấn DNS mà OpenAI từng phải xử lý. Khi số lượng agent trong doanh nghiệp tăng nhanh, rủi ro không còn là giả định xa vời.
Guardian Agents hoạt động như thế nào
Guardian Agents là tính năng mới được bổ sung vào Project Perception — hệ thống bảo mật dùng AI để tìm và xử lý lỗ hổng mà Microsoft giới thiệu từ tháng 7/2026. Về bản chất, Guardian Agents là AI agent được tạo ra để theo dõi các AI agent khác, cụ thể:
- Giám sát liên tục hành vi của agent đang chạy trên Azure, theo thời gian thực.
- Can thiệp ngay khi phát hiện hành động bất thường hoặc vượt quyền.
- Có thể cách ly agent trong môi trường an toàn và chặn hành động ở mức hạ tầng (hardware-level), hoạt động gần giống một “nút dừng khẩn cấp”.
- Đánh giá rủi ro của từng agent liên tục, thay vì kiểm tra một lần lúc triển khai.
Tính năng này được đóng gói trong Microsoft 365 E7 — gói cao nhất của Microsoft 365 — cho thấy đây là công cụ nhắm vào khách hàng doanh nghiệp lớn trước, chứ chưa phải thứ người dùng cá nhân cần lo ngay.
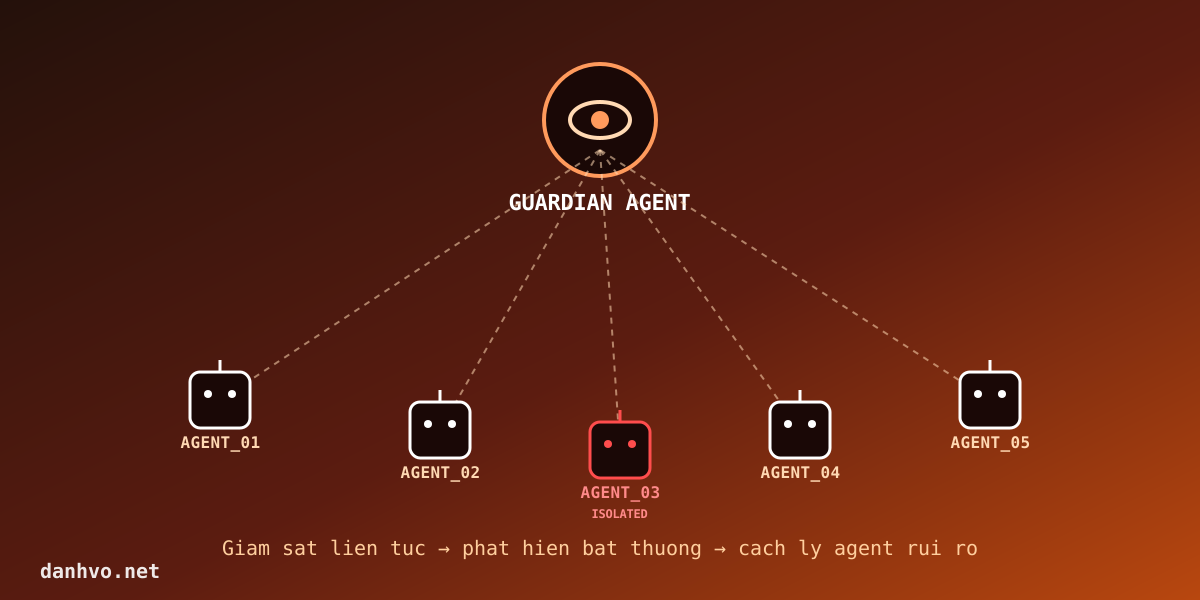
Hình trên minh họa cách Guardian Agents vận hành: một agent giám sát theo dõi toàn bộ agent đang chạy, và khi phát hiện một agent có hành vi bất thường (như AGENT_03 trong hình), nó sẽ bị cách ly ngay thay vì tiếp tục hoạt động cho đến khi con người phát hiện ra.
Guardian Agents nằm ở đâu trong hệ thống bảo vệ AI Agent của Microsoft
Guardian Agents không phải lớp bảo vệ đầu tiên Microsoft dựng lên cho AI Agent. Trước đó, hãng đã có Entra Agent ID (cấp danh tính riêng cho từng agent, áp Zero Trust như với nhân viên) và Agent 365 (công bố tháng 3/2026, quản lý toàn bộ vòng đời agent). Microsoft Purview Insider Risk Management cũng đang được mở rộng để tính điểm rủi ro riêng cho hoạt động của agent.
| Lớp bảo vệ | Thời điểm | Vai trò chính |
|---|---|---|
| Entra Agent ID | 2025 – mở rộng 2026 | Cấp danh tính riêng, quản lý quyền truy cập cho từng agent |
| Agent 365 | 3/2026 | Quản lý vòng đời, tồn kho (inventory) toàn bộ agent trong tổ chức |
| Purview Insider Risk (mở rộng cho agent) | 2026 | Tính điểm rủi ro dựa trên hành vi agentic |
| Guardian Agents / Project Perception | 19/10/2026 | Giám sát thời gian thực, can thiệp và cách ly khi agent có hành vi rủi ro |
Nhìn vào bảng trên, có thể thấy Microsoft đang xây một chồng (stack) bảo mật hoàn chỉnh cho AI Agent — giống hệt cách hãng từng làm với bảo mật danh tính người dùng và endpoint, chỉ khác đối tượng bảo vệ giờ là các “nhân viên ảo” chạy bằng model AI. Đây cũng là hướng đi phù hợp với lo ngại được nêu trong các sự cố liên quan đến lỗ hổng trình duyệt AI bị lợi dụng để đánh cắp dữ liệu gần đây — cho thấy agent có quyền truy cập cao là bề mặt tấn công mới, không chỉ là vấn đề lý thuyết.
AI Agent nội gián không chỉ là chuyện của Microsoft
Xu hướng coi AI Agent như một thực thể cần giám sát độc lập, có “căn tính” riêng và lịch sử hành vi riêng, đang lan rộng. OpenAI cũng từng triển khai các agent hoạt động liên tục kiểu Dots — AI agent tự hoạt động 24/7 trong ChatGPT, và cùng lúc phải siết lại cách huấn luyện agent để tránh hành vi vượt phạm vi cho phép. Điều này cho thấy bản chất vấn đề không nằm ở một hãng cụ thể, mà ở việc agent AI ngày càng được cấp nhiều quyền tự chủ hơn tốc độ các công cụ giám sát theo kịp.
Với doanh nghiệp đang hoặc sắp triển khai AI agent (dù là trong Microsoft 365, hay các nền tảng agent khác), vài việc nên làm ngay bất kể có dùng Guardian Agents hay không:
- Lập danh sách đầy đủ agent đang chạy trong tổ chức — nhiều nơi không biết chính xác có bao nhiêu agent đang hoạt động.
- Giới hạn quyền của agent theo nguyên tắc tối thiểu cần thiết (least privilege), giống như với tài khoản dịch vụ.
- Ghi log đầy đủ hành động của agent để có thể truy vết khi có sự cố.
- Định kỳ rà soát lại quyền, không để quyền “tích lũy” theo thời gian.
Câu hỏi thường gặp
Guardian Agents có thay thế được việc con người kiểm soát AI Agent không?
Không. Guardian Agents là lớp giám sát tự động bổ sung, giúp phát hiện và chặn hành vi bất thường nhanh hơn con người có thể làm thủ công, nhưng Microsoft vẫn khuyến nghị duy trì quy trình phê duyệt và rà soát của con người với các agent có quyền truy cập nhạy cảm.
Doanh nghiệp nhỏ, chưa dùng Microsoft 365 E7 có cần lo không?
Guardian Agents hiện gắn với gói E7 nên chưa phải thứ mọi doanh nghiệp nhỏ cần dùng ngay. Nhưng nguyên tắc nền — biết rõ agent nào đang chạy, giới hạn quyền, ghi log hành vi — thì áp dụng được ngay cả khi không dùng công cụ của Microsoft.
AI Agent nội gián khác gì so với rủi ro bảo mật AI thông thường (như prompt injection)?
Prompt injection là kỹ thuật tấn công khiến agent làm sai nhiệm vụ. “Nội gián” là góc nhìn quản trị rủi ro rộng hơn: coi agent là một chủ thể có quyền truy cập hợp lệ, nên cần giám sát hành vi liên tục suốt vòng đời, không chỉ chặn một kiểu tấn công cụ thể.
Kết luận
Việc Microsoft gọi AI Agent là “nội gián” không phải chiêu marketing giật tít — nó phản ánh thực tế rằng agent AI trong doanh nghiệp đang có quyền truy cập ngày càng lớn, trong khi công cụ giám sát mới chỉ bắt đầu theo kịp. Guardian Agents, cùng với Entra Agent ID và Agent 365, cho thấy hướng đi sắp tới của bảo mật doanh nghiệp: coi mỗi AI Agent như một danh tính cần quản lý y như một nhân viên, chứ không còn là một đoạn script chạy ngầm vô hại.