CVE-2026-51990 trên Sogou bị khai thác để cài GrayRabbit
CVE-2026-51990 trên Sogou Input Method đang bị khai thác để cài GrayRabbit. Người dùng Windows cần cập nhật lên 16.3.0.3498 hoặc mới hơn.
Bởi Võ Danh — 14 Tháng 9, 2026 trong Bảo mật
Một lỗ hổng trên Sogou Input Method dành cho Windows đang bị khai thác để cài mã độc GrayRabbit. Lỗi có mã CVE-2026-51990, cho phép kẻ tấn công chạy mã sau khi người dùng mở một liên kết được tạo riêng. Nếu máy tính có cài bộ gõ tiếng Trung Sogou, việc nên làm ngay là kiểm tra phiên bản và cập nhật lên 16.3.0.3498 hoặc mới hơn.
Gen Threat Labs công bố kết quả điều tra ngày 10/9/2026. Nhóm nghiên cứu cho biết họ phát hiện lỗi khi phân tích một vụ xâm nhập thật của UNC3569, thay vì chỉ dựng thử trong phòng lab. Đây là lý do cảnh báo này đạt mức cần xử lý sớm: lỗ hổng đã có bằng chứng bị khai thác, sản phẩm có lượng người dùng lớn và bản vá đã sẵn sàng.
CVE-2026-51990 nguy hiểm như thế nào?
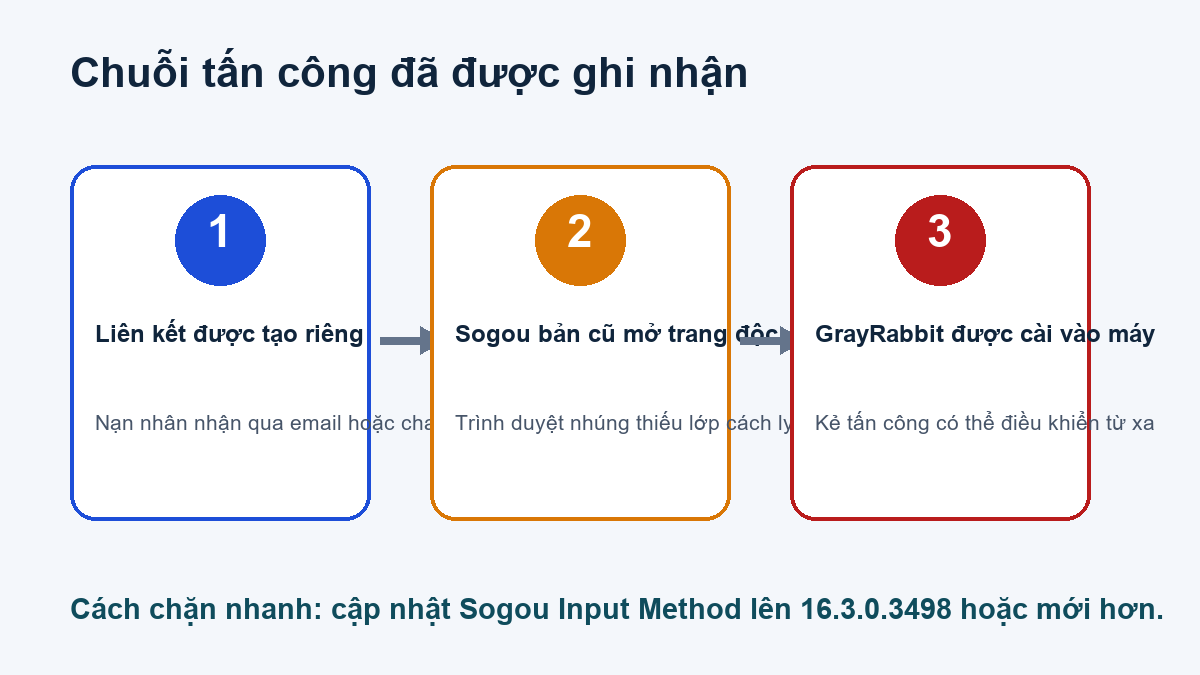
Sogou Input Method là bộ gõ tiếng Trung phổ biến trên Windows. Ngoài chức năng nhập chữ, phần mềm còn có giao thức liên kết riêng và một trình duyệt Chromium nhúng bên trong. Theo Gen Threat Labs, chuỗi tấn công ghép ba điểm yếu: tham số dòng lệnh không được kiểm tra chặt, cửa sổ web có thể mở địa chỉ ngoài và công cụ Chromium 80 đã cũ lại chạy không có sandbox.
Sandbox là lớp cách ly giúp trang web bị lỗi khó chạm tới phần còn lại của máy tính. Khi lớp này bị tắt, một lỗi trong trang web có thể đi xa hơn nhiều. Trong chiến dịch được quan sát, kẻ tấn công gửi liên kết độc, lợi dụng trình duyệt nhúng rồi thả GrayRabbit vào máy.
Gen mô tả đây là lỗi thực thi mã từ xa “một cú nhấp”. Tencent có cách diễn giải thận trọng hơn: người dùng vẫn cần bị dụ bấm và chấp nhận hộp thoại xác nhận của trình duyệt trong một số tình huống. Dù gọi là một hay hai cú bấm thì kết quả cũng chẳng vui hơn: đây vẫn là tấn công qua liên kết, đã xảy ra ngoài thực tế.
Máy nào cần kiểm tra?
Cảnh báo này nhắm tới bản Sogou Input Method trên Windows. Gen Threat Labs cho biết Tencent đã phát hành bản sửa 16.3.0.3498 ngày 21/4/2026 qua cơ chế cập nhật tự động. Bản vá kiểm tra tham số URL, chỉ cho phép HTTPS và giới hạn trang được mở vào các tên miền đã duyệt.
Nếu tổ chức có nhân viên, đối tác hoặc máy trạm dùng bộ gõ tiếng Trung, đừng bỏ qua chỉ vì phần mềm không nằm trong danh sách ứng dụng nghiệp vụ.
- Mở phần thông tin của Sogou Input Method và xác nhận phiên bản là 16.3.0.3498 hoặc mới hơn.
- Nếu chưa thể cập nhật, tạm gỡ phần mềm hoặc chuyển sang bộ gõ khác đã được đội IT phê duyệt.
- Nhắc người dùng không mở liên kết lạ có tiền tố
sgbiz:, nhất là liên kết gửi qua email hoặc ứng dụng chat. - Đội quản trị nên tìm máy có Sogou cũ bằng công cụ quản lý phần mềm, thay vì chờ từng người tự báo.
Dấu hiệu cần rà soát
GrayRabbit có thể chạy lệnh, mở phiên điều khiển từ xa, tải tệp lên hoặc xuống và nạp thêm mô-đun vào bộ nhớ. Gen Threat Labs công bố một số dấu hiệu phục vụ săn tìm sự cố. Quản trị viên nên kiểm tra thư mục C:\Users\Public\Documents\ để tìm các tệp bất thường liên quan đến chuỗi tấn công, đồng thời rà soát kết nối tới hai tên miền đã được vô hiệu hóa dưới đây:
mail.uaiubifas[.]top, máy chủ điều khiển GrayRabbit trên cổng 443.noht1ng[.]top, địa chỉ từng lưu trang khai thác.
Dấu chấm được đặt trong ngoặc để tránh người đọc vô tình mở tên miền độc. Nếu EDR hoặc phần mềm diệt mã độc phát hiện tiến trình Sogou mở tệp lạ, tạo kết nối ngoài bất thường hay kéo theo 7z.dll trong thư mục công cộng, hãy cô lập máy khỏi mạng trước khi điều tra. Cập nhật phần mềm chỉ đóng đường vào; nó không tự xóa hậu quả nếu máy đã bị cài cửa hậu.
Gen cũng lưu ý rằng bản đã vá vẫn dùng Chromium 80 và trình duyệt nhúng vẫn thiếu một số lớp bảo vệ. Vì vậy, máy có yêu cầu bảo mật cao nên cân nhắc bộ gõ khác hoặc áp dụng chính sách hạn chế ứng dụng. Trường hợp này khá giống các lỗi Chrome đang bị khai thác: thành phần trình duyệt cũ nằm bên trong một ứng dụng vẫn có thể trở thành cửa ngách. Có thể xem thêm cảnh báo cập nhật Chrome gần đây.
Nguồn kiểm chứng