CVE-2026-104286 trên FortiMail đang bị khai thác: Cần xử lý ngay
CVE-2026-104286 trên FortiMail đang bị khai thác, cho phép ghi tệp không cần đăng nhập. Xem phiên bản ảnh hưởng, IOC và cách giảm thiểu ngay.
Bởi Võ Danh — 3 Tháng 10, 2026 trong Bảo mật
CVE-2026-104286 trên FortiMail đang bị khai thác ngoài thực tế. Lỗi cho phép người không có tài khoản ghi tệp tùy ý lên thiết bị qua yêu cầu HTTP hoặc HTTPS được tạo riêng. Fortinet chấm mức Critical 9,8/10 và xác nhận kẻ tấn công đã lợi dụng lỗ hổng.
FortiMail thường đứng ngay cửa ngõ email của doanh nghiệp. Nếu thiết bị bị chiếm quyền, đây không phải kiểu lỗi có thể ghi vào sổ rồi để tuần sau xử lý. CISA đã đưa CVE này vào danh mục Known Exploited Vulnerabilities (KEV) ngày 1/10/2026, tức đã có bằng chứng khai thác thật.
CVE-2026-104286 ảnh hưởng những phiên bản FortiMail nào?
Theo cảnh báo FG-IR-26-175 của Fortinet, các bản bị ảnh hưởng gồm FortiMail 8.0.0 đến 8.0.1, 7.6.0 đến 7.6.6, 7.4.0 đến 7.4.8 và 7.2.0 đến 7.2.9. Lỗi nằm ở thành phần giao diện quản trị và liên quan đến path traversal cùng việc xử lý ký tự NULL không đúng.
Nói đơn giản, phần mềm kiểm tra đường dẫn tệp chưa chặt. Một yêu cầu được tạo riêng có thể khiến hệ thống ghi tệp ra ngoài vị trí dự kiến. Fortinet mô tả tác động là thực thi mã hoặc lệnh trái phép. Kẻ tấn công không cần đăng nhập và cũng không cần người dùng bấm vào liên kết.
Tại thời điểm Fortinet công bố cảnh báo, các bản sửa 8.0.2, 7.6.7 và 7.4.9 vẫn được ghi là sắp phát hành. Người dùng nhánh 7.2 được khuyến nghị nâng lên nhánh 7.4 hoặc mới hơn. Vì trạng thái phát hành có thể thay đổi nhanh, quản trị viên cần đối chiếu trực tiếp bảng phiên bản trong advisory trước khi tải firmware.
Cần làm gì ngay với CVE-2026-104286?
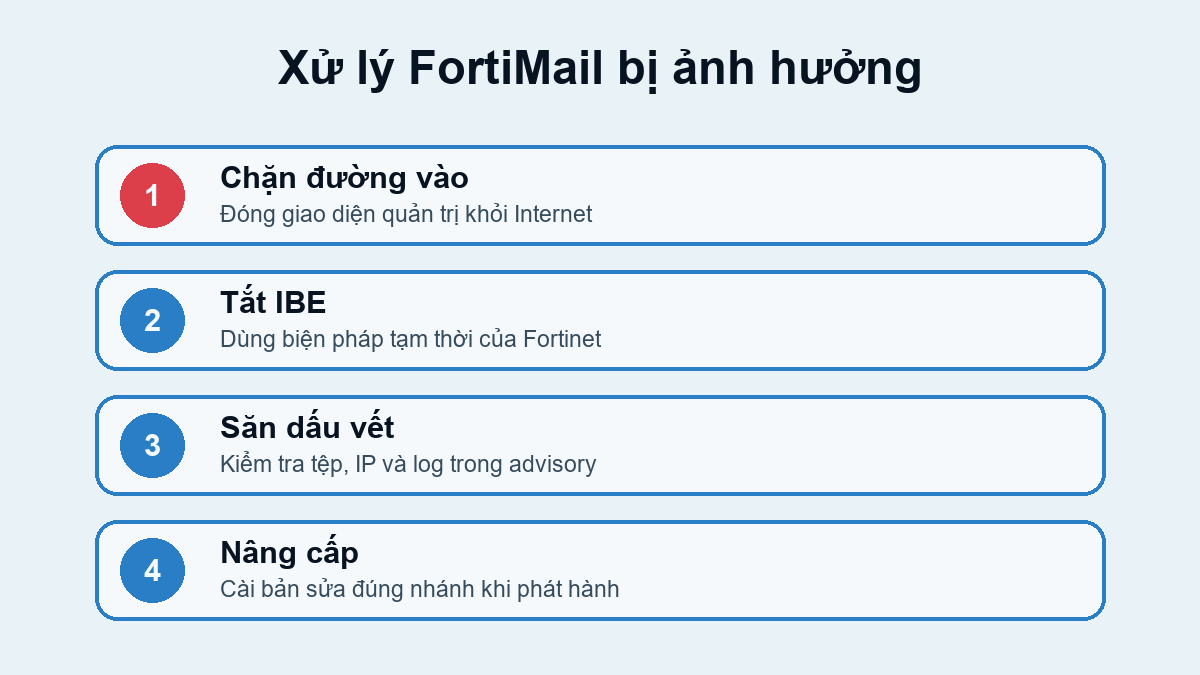
- Kiểm kê toàn bộ FortiMail. Ghi lại phiên bản, địa chỉ quản trị, mức phơi bày ra Internet và máy dự phòng. Đừng bỏ qua thiết bị ở trung tâm dữ liệu dự phòng; máy ít được ngó tới thường lại vá chậm.
- Đóng giao diện quản trị khỏi Internet. Fortinet khuyến nghị tắt truy cập từ Internet hoặc chỉ cho phép từ mạng riêng đáng tin cậy. Đây là việc nên làm ngay, kể cả khi đang chờ cửa sổ bảo trì.
- Tắt tính năng IBE nếu chưa thể nâng cấp. IBE là Identity-Based Encryption, cơ chế mã hóa dựa trên danh tính. Fortinet cung cấp lệnh tắt tính năng này trong advisory. Hãy đánh giá ảnh hưởng nghiệp vụ, lưu cấu hình rồi làm đúng hướng dẫn của hãng.
- Kiểm tra dấu hiệu xâm nhập trước khi coi việc vá là xong. Fortinet công bố danh sách tệp được thêm hoặc sửa, hai địa chỉ IP cùng một số mẫu log. Đáng chú ý có
/data/etc/ld.so.preload,/data/lib/liblog.so,/data/bin/webconsolevà/data/bin/mailservice. Danh sách đầy đủ và mã băm nằm trong nguồn chính thức. - Nếu thấy chỉ báo trùng khớp, hãy cô lập thiết bị. Giữ log và bằng chứng trước khi thay đổi lớn, sau đó xử lý theo quy trình ứng cứu sự cố. Nâng cấp firmware chặn lần tấn công tiếp theo, nhưng không tự chứng minh thiết bị đang sạch.
- Nâng cấp ngay khi bản sửa phù hợp có sẵn. Sau đó rà soát tài khoản quản trị, khóa API, thông tin tích hợp thư và các bí mật mà thiết bị có thể truy cập. Chỉ đổi thông tin xác thực sau khi đã giữ đủ bằng chứng cần thiết.
Hai địa chỉ IP trong cảnh báo của Fortinet là 79[.]141.169.187 và 45[.]129.0.192. Chặn chúng là một lớp phòng vệ, không phải thuốc chữa bách bệnh: kẻ tấn công có thể đổi hạ tầng. Việc quan trọng hơn vẫn là thu hẹp giao diện quản trị, săn dấu vết và cài bản sửa.
Nếu đang quản lý nhiều thiết bị biên, nên xem thêm cảnh báo về CVE-2026-76504 trên Cisco SD-WAN Manager. Cả hai trường hợp đều nhắc một chuyện hơi mất vui: vá là bắt buộc, nhưng vá xong chưa có nghĩa lịch sử đã được xóa sạch.
Nguồn kiểm chứng