CVE-2026-115731 trên Puppet đang bị khai thác: Vá máy chủ ngay
CVE-2026-115731 trên Puppet đã bị khai thác thực tế. Kiểm tra Puppet Server, cập nhật bản vá, khởi động lại và rà báo cáo bất thường.
Bởi Võ Danh — 19 Tháng 11, 2026 trong Bảo mật
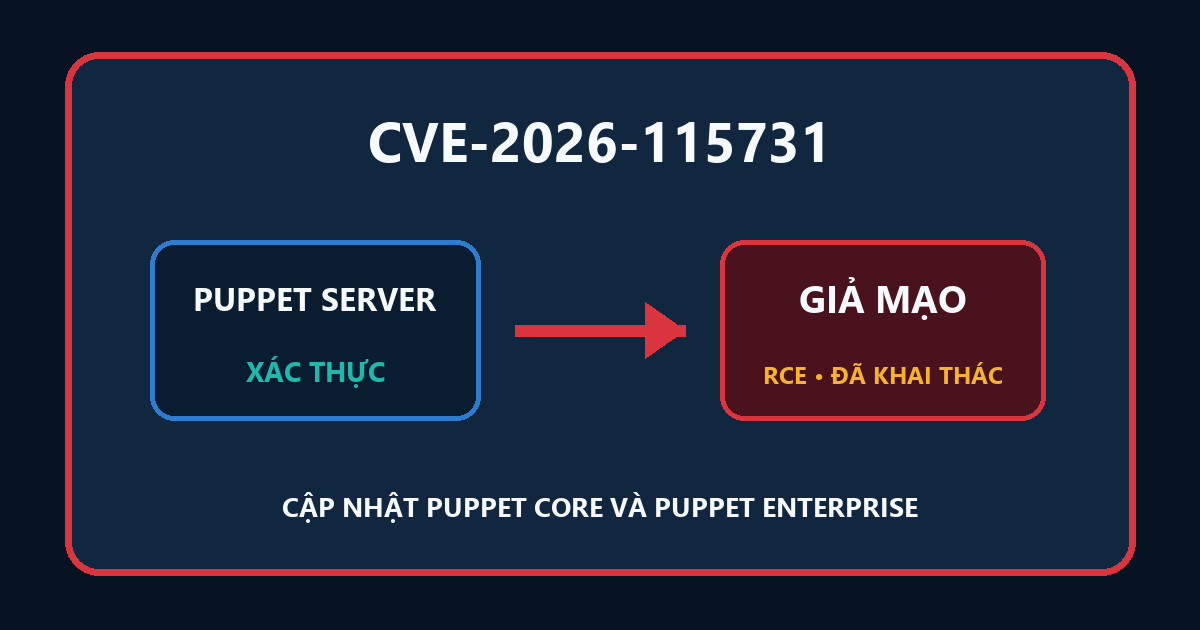
CVE-2026-115731 trên Puppet đang bị khai thác thực tế. CISA đã đưa lỗ hổng này vào danh mục Known Exploited Vulnerabilities ngày 18/11/2026. Lỗi nằm trong chức năng xử lý báo cáo của Puppet Server và Puppet Enterprise, có thể cho phép kẻ tấn công đã có chứng thư agent hợp lệ thực thi mã từ xa trên máy chủ.
Puppet thường giữ vai trò quản lý cấu hình cho nhiều máy chủ. Vì thế, một Puppet Server bị chiếm không phải chuyện hỏng riêng một máy. Nó có thể trở thành bàn đạp để tác động đến cả nhóm hệ thống đang nhận cấu hình. Nói ngắn gọn: đây là máy chủ điều phối, đừng để nó thành người phát lệnh hộ kẻ xấu.
CVE-2026-115731 trên Puppet nguy hiểm ra sao?
Perforce chấm lỗ hổng ở mức Critical, CVSS 9.8. Nguyên nhân là dữ liệu báo cáo do agent gửi lên có thể bị giải tuần tự hóa không an toàn. Một agent đã đăng ký có thể gửi báo cáo được tạo đặc biệt, khiến Puppet Server chạy mã tùy ý với quyền của dịch vụ.
Điều kiện khai thác đáng chú ý là kẻ tấn công cần chứng thư agent hợp lệ. Tuy nhiên, trong một hệ thống Puppet có nhiều máy được quản lý, việc chiếm một agent hoặc lấy được chứng thư của nó không phải rào cản đủ mạnh để xem nhẹ. CISA chưa công khai chi tiết chiến dịch, nhưng việc thêm CVE vào KEV xác nhận đã có bằng chứng khai thác ngoài thực tế.
Các bản Puppet Core bị ảnh hưởng gồm nhánh 8.12.0 đến trước 8.22.2 và 9.0.0 đến trước 9.1.3. Puppet Enterprise cũng có nhiều nhánh bị ảnh hưởng; quản trị viên cần đối chiếu chính xác phiên bản đang dùng với bảng bản sửa của Perforce. Sau khi cập nhật, phải khởi động lại Puppet Server để bản vá có hiệu lực.
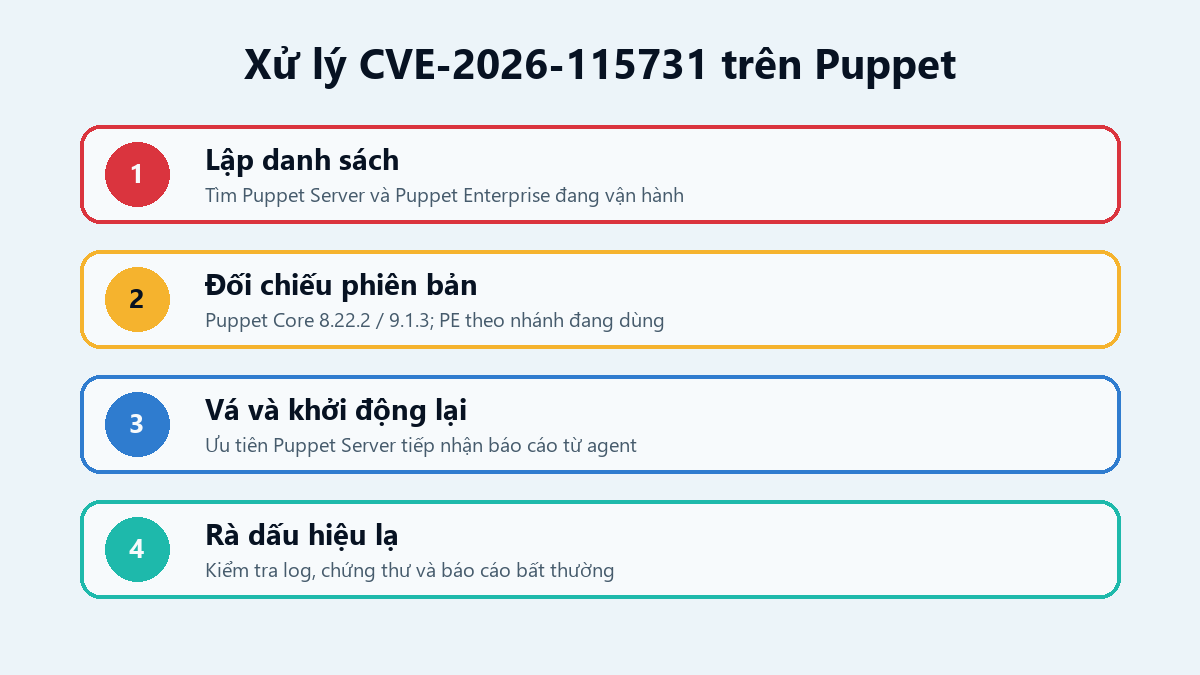
Việc cần làm ngay với Puppet Server
- Kiểm kê máy chủ Puppet. Xác định Puppet Server, Puppet Core và Puppet Enterprise đang chạy ở đâu, phiên bản nào, có mở cổng quản trị ra Internet hoặc sang vùng mạng ít tin cậy hay không.
- Cập nhật bản đã sửa. Với Puppet Core, nâng nhánh 8 lên 8.22.2 hoặc mới hơn, nhánh 9 lên 9.1.3 hoặc mới hơn. Với Puppet Enterprise, dùng bản tương ứng trong khuyến cáo chính thức. Khởi động lại Puppet Server sau khi nâng cấp.
- Hạn chế truy cập trong lúc chờ bảo trì. Chỉ cho các agent và máy quản trị cần thiết kết nối đến Puppet Server. Rà lại danh sách chứng thư đã cấp, thu hồi những agent cũ hoặc không còn quản lý. Biện pháp này giảm rủi ro nhưng không thay thế bản vá.
- Rà log và báo cáo. Tìm agent gửi báo cáo với tần suất, kích thước hoặc nội dung bất thường; kiểm tra lỗi giải tuần tự hóa, hoạt động API lạ và thay đổi ngoài kế hoạch. Nếu có dấu hiệu xâm nhập, hãy cô lập máy chủ và mở rộng điều tra sang các hệ thống do Puppet quản lý.
- Đổi thông tin bí mật khi cần. Sau khi xác định máy chủ đã bị truy cập trái phép, đánh giá việc thu hồi chứng thư, đổi khóa và thông tin đăng nhập mà Puppet Server có thể đọc được. Vá xong chưa có nghĩa là dấu vết của kẻ tấn công tự biến mất.
Ai nên ưu tiên cảnh báo này?
Đội vận hành trung tâm dữ liệu, doanh nghiệp dùng Puppet Enterprise, nhà cung cấp dịch vụ quản trị và đơn vị có nhiều máy Linux nên kiểm tra trước. Nếu tổ chức không dùng Puppet thì không cần hoảng hốt cài bản vá cho… phần mềm không tồn tại. Hãy xác minh bằng kiểm kê tài sản thay vì đoán theo tên tiến trình.
CISA yêu cầu các cơ quan liên bang Mỹ xử lý CVE này trước ngày 22/11/2026. Với hệ thống doanh nghiệp, không cần chờ đến hạn đó. Lỗ hổng đã bị khai thác và có bản sửa rõ ràng, nên việc trì hoãn chỉ kéo dài khoảng thời gian rủi ro.
Bạn có thể tham khảo thêm cảnh báo về lỗ hổng N-central đang bị khai thác để xây quy trình chung: kiểm kê, vá máy chủ điều phối, rà log và kiểm tra các máy do nó quản lý.
Nguồn kiểm chứng