CVE-2026-114713 trên UnrealIRCd đang bị khai thác: Cập nhật ngay
CISA xác nhận CVE-2026-114713 trên UnrealIRCd đang bị khai thác. Máy chủ trước 6.2.7.1 cần nâng cấp và rà soát hoạt động bất thường ngay.
Bởi Võ Danh — 15 Tháng 11, 2026 trong Bảo mật
CISA đã đưa CVE-2026-114713 trên UnrealIRCd vào danh mục lỗ hổng đang bị khai thác (KEV) ngày 13/11/2026. Lỗi cho phép một người dùng IRC bình thường chèn lệnh giữa các máy chủ và khiến lệnh đó chạy với quyền của máy chủ. Quản trị viên đang dùng UnrealIRCd trước 6.2.7.1 nên nâng cấp ngay, thay vì chờ tới lúc phòng chat bỗng có một “quản trị viên” không ai tuyển.
CISA đặt hạn xử lý ngày 16/11 cho các cơ quan liên bang Mỹ. Mốc này không bắt buộc với mọi tổ chức, nhưng là dấu hiệu khá rõ rằng việc vá cần được ưu tiên. NVD ghi nhận khai thác đang hoạt động, khả năng tự động hóa cao và tác động kỹ thuật có thể ở mức toàn phần.
CVE-2026-114713 UnrealIRCd nguy hiểm ra sao?
Lỗ hổng nằm trong mô-đun labeled-response của UnrealIRCd. Phần mềm không xử lý đúng dấu phân cách trong thẻ label của IRCv3 khi phản hồi. Trên mạng IRC có từ hai máy chủ liên kết trở lên, kẻ tấn công không cần quyền quản trị và cũng không cần người dùng bấm vào đâu. Họ có thể đưa lệnh vào luồng liên lạc giữa các máy chủ.
Lệnh giả mạo được thực thi với quyền của máy chủ, vì thế kẻ tấn công có thể sửa trạng thái hoặc quyền trên mạng IRC. Điểm CVSS 3.1 là 8,6/10, mức High. Phạm vi được công bố là UnrealIRCd 6.0.0 đến các bản trước 6.2.7.1.
Ai cần kiểm tra ngay?
- Đơn vị tự vận hành UnrealIRCd, nhất là mạng có nhiều máy chủ liên kết.
- Nhà cung cấp cộng đồng IRC, hệ thống chat nội bộ hoặc hạ tầng cũ vẫn còn cổng IRC mở ra Internet.
- Máy chủ đang dùng nhánh 6.x nhưng chưa xác nhận đã lên 6.2.7.1 hoặc mới hơn.
Mạng chỉ có một máy chủ không phù hợp với điều kiện khai thác được mô tả, nhưng vẫn nên cập nhật. Cấu hình hôm nay có thể đổi vào ngày mai, còn máy chủ cũ thì thường rất kiên trì ở lại.
Cách xử lý CVE-2026-114713 UnrealIRCd
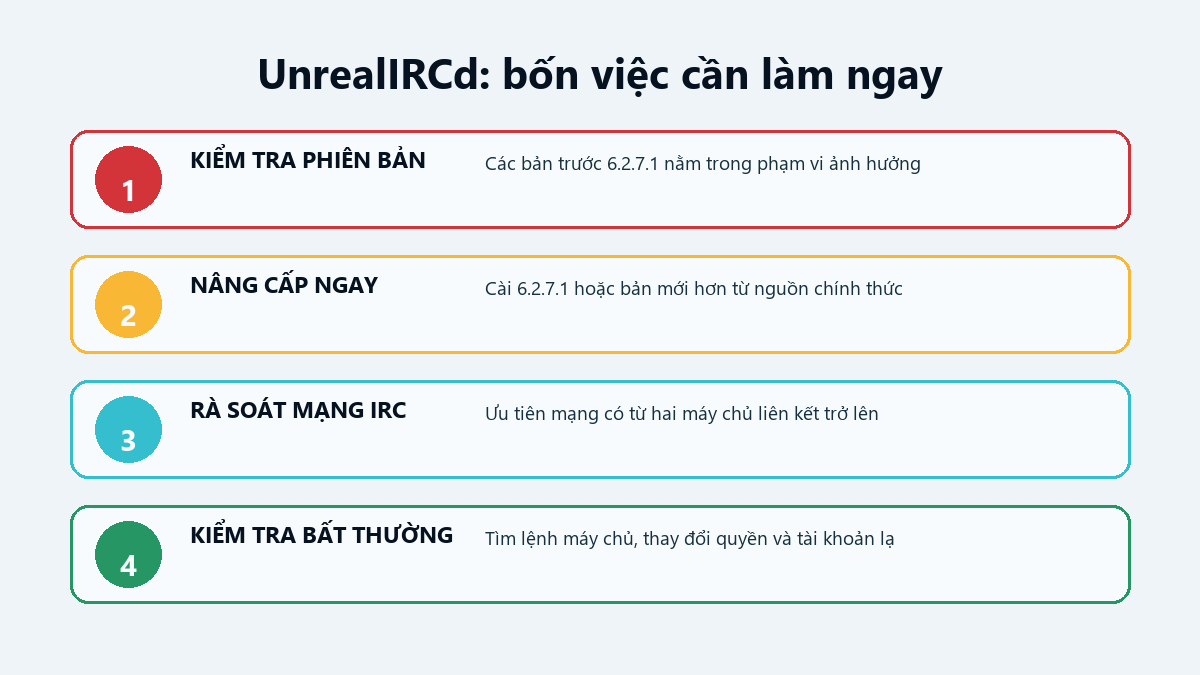
- Xác định phiên bản thực tế trên từng máy chủ, không chỉ nhìn phiên bản ở máy quản lý chính.
- Nâng cấp lên UnrealIRCd 6.2.7.1 hoặc mới hơn bằng gói và hướng dẫn từ dự án chính thức. Nếu chưa thể vá, cân nhắc tách liên kết máy chủ hoặc dừng dịch vụ có nguy cơ cho tới khi cập nhật.
- Rà soát log giữa các máy chủ để tìm lệnh bất thường, thay đổi quyền, tài khoản hoặc cấu hình không rõ nguồn gốc. CISA yêu cầu thực hiện kiểm tra pháp chứng đối với mục KEV này.
- Kiểm tra toàn mạng nếu phát hiện dấu hiệu lạ. Vá phần mềm chặn lần khai thác tiếp theo nhưng không tự hoàn tác thay đổi đã xảy ra.
- Giới hạn cổng quản trị và liên kết máy chủ bằng tường lửa, danh sách địa chỉ cho phép và xác thực phù hợp. Không nên để dịch vụ quản trị lộ rộng chỉ vì “chạy lâu nay vẫn ổn”.
Có thể xem thêm bài giải thích cách ưu tiên các lỗ hổng trong CISA KEV. Danh mục KEV nên được dùng như hàng đợi vá ưu tiên, không phải danh sách để đọc cho biết rồi cất đi.
Nguồn kiểm chứng