Optimizely bị chèn mã độc OPTIMJACK: 178 tổ chức cần rà soát website
Optimizely bị chèn mã độc OPTIMJACK qua web snippet, ảnh hưởng 178 tổ chức. Kiểm tra script, log, ClickFix và dữ liệu thanh toán ngay.
Bởi Võ Danh — 18 Tháng 11, 2026 trong Bảo mật
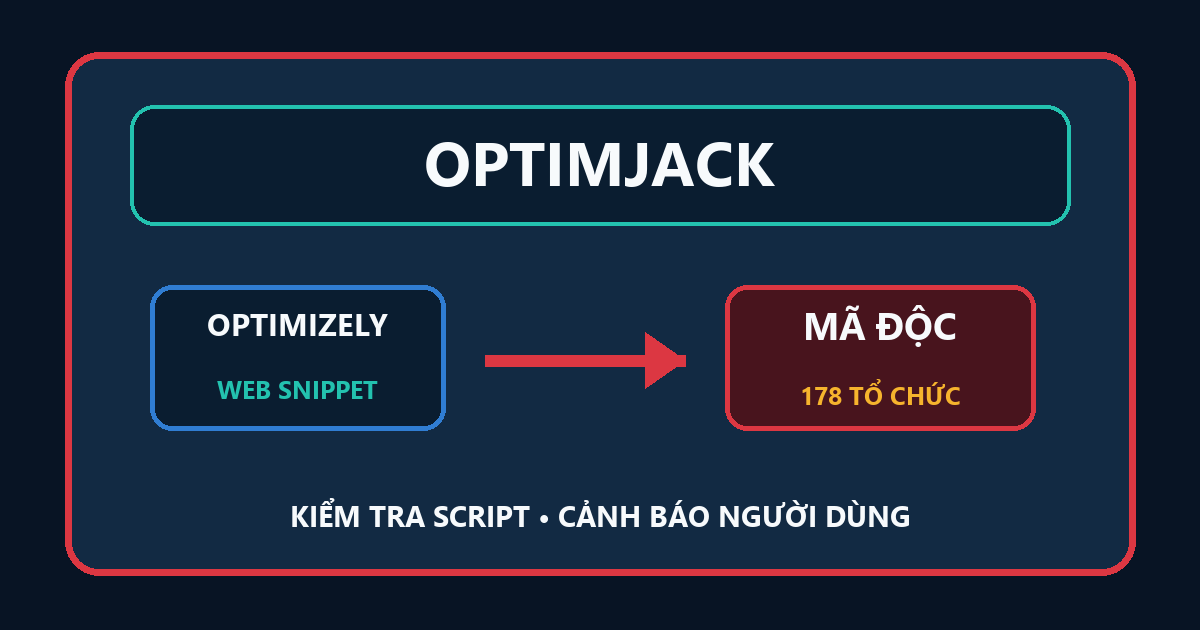
Optimizely bị chèn mã độc trong một cuộc tấn công chuỗi cung ứng mang tên OPTIMJACK. Mã độc được phát tán qua web snippet tải từ hạ tầng CDN của dịch vụ thử nghiệm giao diện này. Netskope cho biết họ quan sát thấy 178 tổ chức bị ảnh hưởng. Vì đoạn script nằm trên nhiều website, người quản trị lẫn người truy cập đều cần kiểm tra, dù Optimizely đã thông báo dịch vụ được khôi phục.
Đây là kiểu sự cố khá khó chịu: website của bạn có thể không bị chiếm máy chủ, nhưng một script tin cậy từ bên thứ ba lại đổi nội dung giữa đường. Trình duyệt vẫn tải nó như thường lệ, rồi khách truy cập gặp trang giả hoặc mã đánh cắp dữ liệu. Chữ “bên thứ ba” nghe hơi xa xôi, đến lúc hóa đơn sự cố tới thì rất gần.
Optimizely bị chèn mã độc nguy hiểm thế nào?
Theo Unit 42 và Netskope, mã chèn được thiết kế để chọn mục tiêu theo trình duyệt, vị trí và loại trang. Một nhánh chuyển nạn nhân sang trang kiểm tra Cloudflare giả. Trang này dùng thủ thuật ClickFix, yêu cầu người dùng mở hộp Run bằng Win + R, dán lệnh rồi thực thi. Làm theo hướng dẫn có thể khiến máy Windows tự tải và chạy mã độc.
Nhánh khác hoạt động như web skimmer, tức mã lén đọc dữ liệu trong biểu mẫu thanh toán. Nó tìm các trường liên quan thẻ ngân hàng, thu thập thông tin rồi gửi ra máy chủ của kẻ tấn công. Vì thế, website thương mại điện tử hoặc trang có quy trình thanh toán phải ưu tiên rà soát trước.
Các báo cáo kỹ thuật cũng ghi nhận tên miền 1688360[.]cc trong hạ tầng tấn công. Viết tách dấu chấm như trên giúp tránh bấm nhầm. IOC chỉ là manh mối, không phải giấy chứng nhận an toàn: không thấy tên miền này trong log vẫn chưa đủ để kết luận website sạch.
Việc quản trị website cần làm ngay
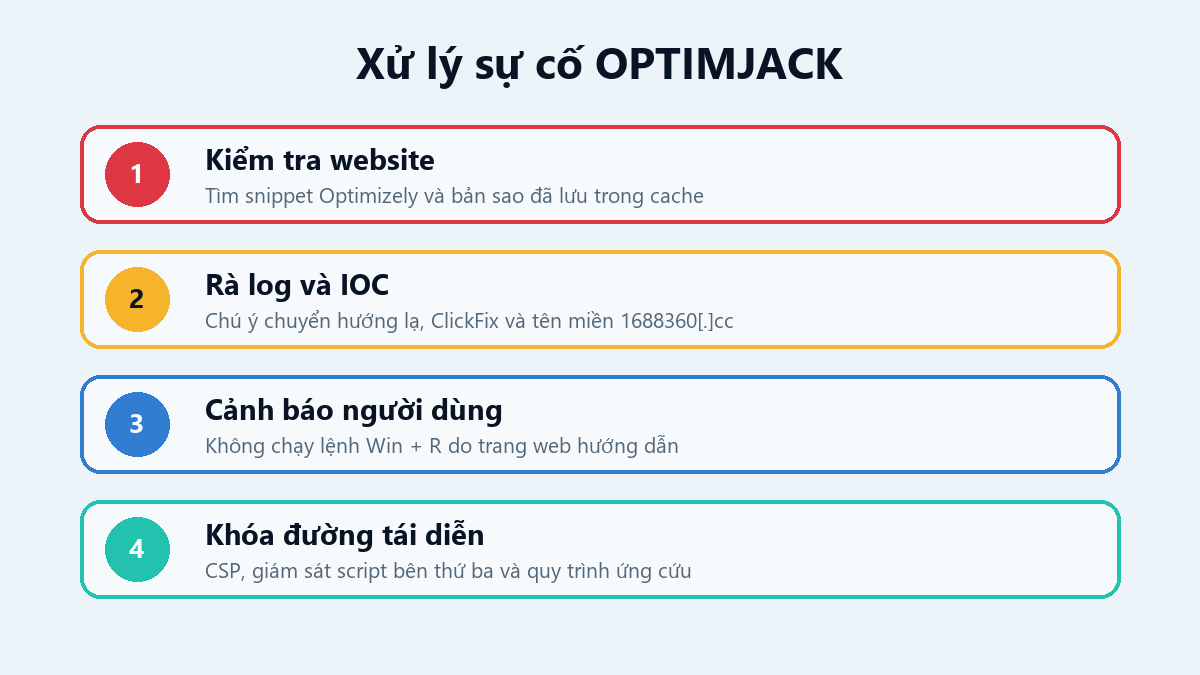
- Đối chiếu thông báo của Optimizely. Xác nhận website có dùng Web Experimentation snippet hay không, phiên bản nào đang được tải và CDN/cache nội bộ có còn giữ bản cũ. Đừng chỉ mở trang chủ thấy bình thường rồi cho qua.
- Rà log trong thời gian sự cố. Tìm chuyển hướng lạ, yêu cầu tới
1688360[.]cc, trang Cloudflare giả, phản ánh bất thường từ khách hàng và thay đổi trên biểu mẫu thanh toán. Giữ lại log để điều tra thay vì xóa cache rồi mất luôn dấu vết. - Kiểm tra máy người dùng đã làm theo ClickFix. Nếu ai từng bấm
Win + R, dán lệnh do website hướng dẫn hoặc thấy cửa sổ PowerShell bật lên, hãy cô lập máy và chuyển cho đội ứng cứu. Không gửi lại câu lệnh trong email nội bộ, kẻo cảnh báo lại thành bản hướng dẫn. - Với trang thanh toán, kích hoạt quy trình xử lý sự cố dữ liệu. Rà giao dịch, biểu mẫu và thông báo pháp lý theo phạm vi thực tế. Việc có phải báo khách hàng hay không cần dựa trên log và quy định áp dụng, không nên đoán.
- Giảm rủi ro từ script bên thứ ba. Dùng Content Security Policy phù hợp, theo dõi thay đổi script, giới hạn miền được phép kết nối và kiểm kê các đoạn mã marketing/thử nghiệm đang chạy. Mỗi snippet đều nên có chủ sở hữu và lý do tồn tại.
Dấu hiệu người dùng nên nhớ
Cloudflare thật không yêu cầu bạn mở Run, PowerShell hay Terminal để “xác minh”. Nếu một trang web bảo nhấn Win + R, dán nội dung từ clipboard rồi Enter, hãy đóng trang ngay. Sau đó báo cho bộ phận IT hoặc chủ website, đồng thời quét máy nếu đã lỡ thực hiện.
Sự cố này khác với vụ gói Swarm Desktop và bee-js bị cài mã độc, nhưng cách phòng thủ có điểm chung: thành phần lấy từ nhà cung cấp vẫn phải được giám sát. Tin cậy không có nghĩa là bỏ kiểm tra.
Nguồn kiểm chứng