Barracuda ESG có chuỗi lỗi chiếm quyền root: Kiểm tra bản vá ngay
Ba lỗ hổng Barracuda ESG có thể bị ghép để chạy mã từ xa với quyền root mà không cần đăng nhập. Kiểm tra thiết bị và nâng lên bản 10.0.5.007.
Bởi Võ Danh — 7 Tháng 11, 2026 trong Bảo mật
Ba lỗ hổng trên Barracuda Email Security Gateway (ESG) có thể bị ghép thành chuỗi tấn công từ xa, không cần đăng nhập và cuối cùng chạy lệnh với quyền root. Nhóm watchTowr công bố phân tích ngày 6/11/2026. Barracuda đã phát hành bản 10.0.5.007 và triển khai cập nhật tự động cho thiết bị còn được hỗ trợ.
Đây chưa phải thông tin xác nhận đang bị khai thác ngoài thực tế. Tuy vậy, ESG thường đứng ngay cửa ngõ thư điện tử, nhận dữ liệu từ Internet và nắm nhiều thông tin nhạy cảm. Một chuỗi lỗi không cần tài khoản mà đi tới quyền quản trị cao nhất thì không nên để sang tuần mới kiểm tra. Thiết bị bảo mật mà bị bỏ quên bản vá thì hơi giống khóa cửa rất chắc nhưng để chìa ngay ngoài hiên.
Lỗ hổng Barracuda ESG nguy hiểm ở đâu?
Chuỗi tấn công gồm CVE-2026-34376, CVE-2026-34375 và CVE-2026-34377. Theo phân tích của watchTowr, kẻ tấn công có thể bắt đầu bằng một yêu cầu HTTP được tạo riêng để làm lộ mã thông báo API nội bộ. Mã này mở đường gọi chức năng nhập tệp sao lưu, sau đó lợi dụng lỗi giải nén đường dẫn để ghi tệp ra ngoài thư mục cho phép và thực thi lệnh.
Hai lỗi đầu được chấm mức nghiêm trọng 9,8/10. Lỗi còn lại có điểm 6,5 nhưng giúp hoàn thiện chuỗi tấn công. Kết quả cuối cùng là thực thi mã với quyền root trên thiết bị. Phạm vi được các nguồn kiểm chứng mô tả gồm ESG dạng thiết bị vật lý và máy ảo chạy phiên bản trước 10.0.5.007.
Không cần người dùng mở tệp đính kèm hay bấm liên kết. Điều kiện chính là giao diện dễ bị tấn công có thể được truy cập theo cách mà chuỗi lỗi yêu cầu. Vì vậy, đội IT không nên lấy lý do “đây là thiết bị lọc thư” để xem nhẹ. Chính vị trí xử lý thư đến khiến một ESG bị chiếm quyền có thể trở thành điểm quan sát, sửa cấu hình hoặc bàn đạp sang hệ thống khác.
Việc cần làm ngay với Barracuda ESG
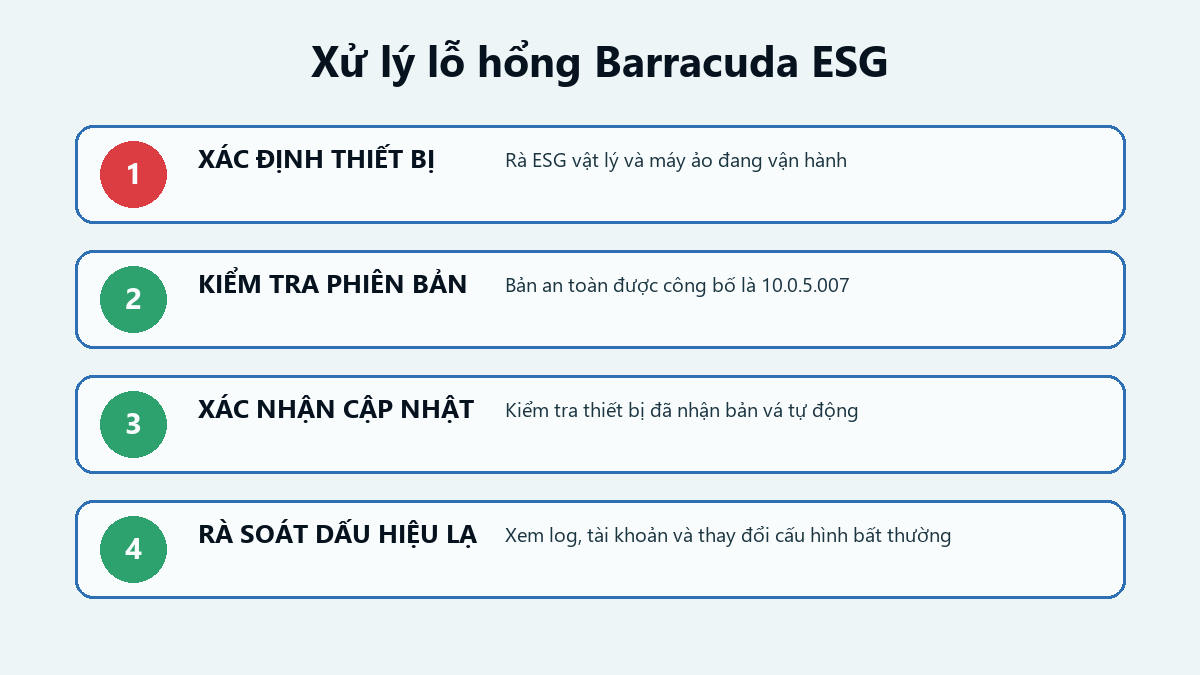
Trước hết, lập danh sách mọi ESG đang vận hành, gồm cả máy vật lý, máy ảo, thiết bị dự phòng và hệ thống ít dùng. Đăng nhập giao diện quản trị để kiểm tra phiên bản. Mốc sửa lỗi được công bố là 10.0.5.007; nếu thiết bị vẫn ở bản cũ, hãy kiểm tra kết nối cập nhật và mở yêu cầu hỗ trợ với Barracuda thay vì chờ thêm.
- Xác nhận thiết bị đã nhận bản vá tự động và ghi lại thời điểm cập nhật.
- Giới hạn giao diện quản trị theo VPN hoặc địa chỉ quản trị tin cậy; không phơi ra Internet nếu không thật sự cần.
- Rà nhật ký hệ thống, lịch sử đăng nhập, tài khoản mới, thay đổi cấu hình, tác vụ lạ và kết nối ra ngoài bất thường.
- Nếu có dấu hiệu bị xâm nhập, cô lập thiết bị có kiểm soát, giữ log và liên hệ nhà cung cấp trước khi xóa dấu vết hoặc khởi tạo lại.
Bản vá vẫn là việc chính. Giới hạn IP hay đặt thiết bị sau tường lửa chỉ giảm bề mặt tấn công, không sửa lỗi bên trong. Sau khi cập nhật, nên kiểm tra luồng thư, cảnh báo và các tích hợp để chắc rằng hệ thống hoạt động bình thường.
Chưa có bằng chứng khai thác, có cần làm gấp?
Có. Mã khai thác thử nghiệm đã được nhóm nghiên cứu mô tả ở mức đủ để cộng đồng phòng thủ hiểu chuỗi lỗi, nhưng bài này không cung cấp chi tiết khai thác. Khoảng thời gian từ lúc công bố đến khi xuất hiện hoạt động dò quét thường không phải lúc để thiết bị Internet-facing nằm yên ở phiên bản cũ.
Nếu đơn vị không dùng Barracuda ESG thì không bị ảnh hưởng bởi nhóm lỗi này. Bạn có thể theo dõi thêm các cảnh báo bảo mật mới trên danhvo.net để rà đúng sản phẩm đang có, tránh kiểu thấy CVE nào cũng vá nháo nhào rồi quên mất thiết bị thật sự nằm trong mạng.
Nguồn kiểm chứng