OpenSSH có lỗi vượt xác thực trên Alpine Linux: Cập nhật ngay
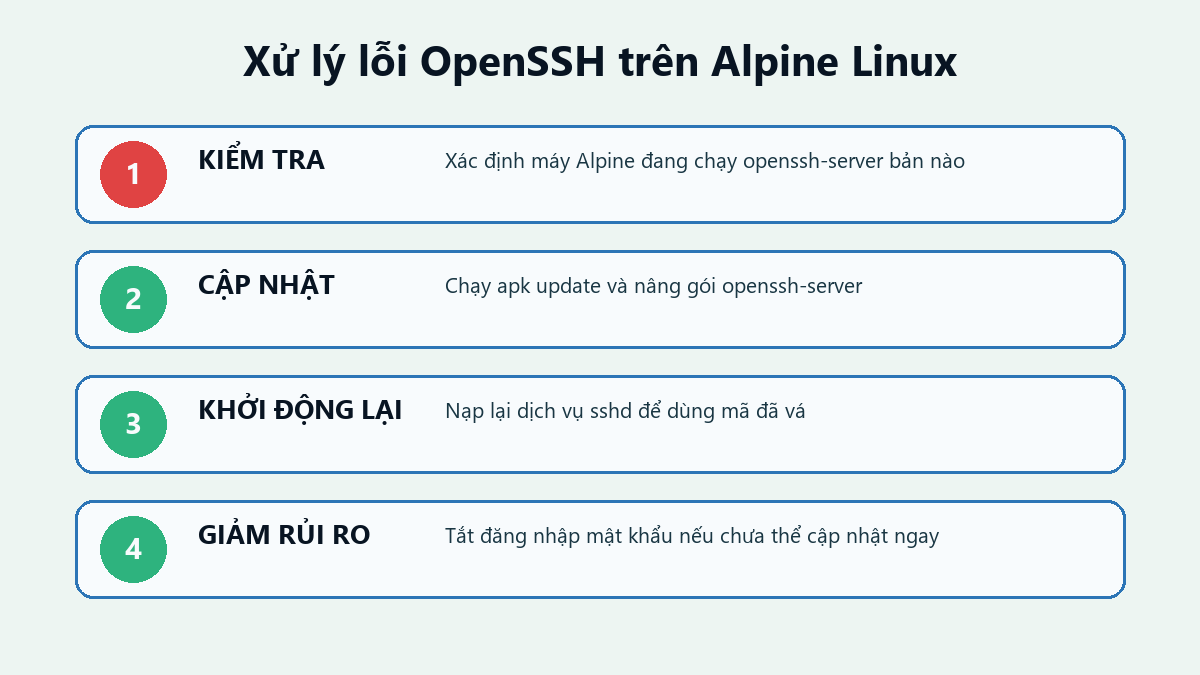
OpenSSH vừa vá lỗi vượt xác thực mật khẩu trên Linux dùng musl và không có PAM. Máy Alpine Linux chạy openssh-server cần cập nhật gói và khởi động lại sshd.
Bởi Võ Danh — 6 Tháng 11, 2026 trong Bảo mật
Một lỗ hổng OpenSSH trên Alpine Linux có thể cho phép kẻ tấn công vượt qua bước xác thực bằng mật khẩu và đăng nhập từ xa. OpenSSH phát hành bản 10.6p2 ngày 5/11/2026 để chặn lỗi. Alpine cũng đã dựng gói sửa cho các nhánh còn được hỗ trợ.
Điều đáng ngại nằm ở đúng chỗ nhiều quản trị viên thường thấy yên tâm: tài khoản chỉ dùng khóa SSH và không đặt mật khẩu. Trên một số hệ thống Linux dùng thư viện musl, khi OpenSSH được biên dịch không có PAM, một mật khẩu rất dài được tạo riêng có thể bị xử lý sai. Nếu dịch vụ vẫn cho phép xác thực bằng mật khẩu, kẻ tấn công biết tên tài khoản và truy cập được cổng SSH có thể đăng nhập vào tài khoản đó.
Lỗ hổng OpenSSH Alpine Linux ảnh hưởng máy nào?
Thông báo chính thức của OpenSSH nói phạm vi là Linux dùng musl libc và chạy bản OpenSSH không có PAM. Alpine Linux là trường hợp dễ gặp nhất vì gói openssh-server mặc định được dựng không kèm PAM; bản có PAM được đóng thành gói riêng.
Không phải mọi máy chủ OpenSSH đều dính lỗi. Máy dùng glibc như phần lớn bản cài Debian, Ubuntu, RHEL hoặc Rocky Linux không nằm trong phạm vi mà OpenSSH mô tả. Hệ thống Alpine dùng openssh-server-pam cũng khác với gói máy chủ mặc định. Tuy vậy, đừng đoán theo tên hệ điều hành rồi bỏ qua: hãy kiểm tra đúng gói và cấu hình đang chạy.
Lỗi không cần người dùng bấm liên kết hay mở tệp. Kẻ tấn công cần kết nối được tới SSH, biết một tên tài khoản hợp lệ và máy chủ phải còn bật xác thực bằng mật khẩu. Vì đây là đường đăng nhập thẳng vào máy chủ, OpenSSH gọi bản sửa là biện pháp bảo mật khẩn cấp.
Cập nhật OpenSSH trên Alpine Linux ngay
Trên Alpine, có thể kiểm tra và cập nhật bằng các lệnh quản trị thông thường:
apk info -v openssh-server
apk update
apk upgrade openssh-server
rc-service sshd restart
Trang gói chính thức của Alpine ghi nhận các bản đã dựng ngày 5/11 gồm: Edge 10.6_p2-r0, Alpine 3.24 10.3_p1-r2, 3.23 10.2_p1-r1, 3.22 10.0_p1-r11 và 3.21 9.9_p2-r1. Bản ổn định được vá bằng gói cập nhật riêng nên không nhất thiết phải mang số 10.6p2.
Sau khi nâng cấp, chạy lại apk info -v openssh-server và xác nhận dịch vụ đã khởi động thành công. Với máy từ xa, nên giữ một phiên SSH đang mở trong lúc kiểm tra phiên đăng nhập mới. Tự khóa mình ngoài cửa lúc vá SSH là kiểu sự cố rất “đúng quy trình” nhưng chẳng ai muốn ghi vào biên bản.
Nếu chưa thể cập nhật ngay
Biện pháp giảm rủi ro trực tiếp nhất là tắt đăng nhập bằng mật khẩu, chỉ giữ khóa SSH, rồi giới hạn cổng 22 cho VPN hoặc các địa chỉ quản trị tin cậy. Kiểm tra cấu hình thực tế bằng sshd -T | grep passwordauthentication. Nếu kết quả vẫn là yes, cần sửa cấu hình, kiểm tra cú pháp và nạp lại dịch vụ.
Đây chỉ là cách giảm bề mặt tấn công, không thay cho bản vá. Đội IT cũng nên rà nhật ký SSH để tìm các lần đăng nhập thành công bất thường vào tài khoản vốn chỉ dùng khóa, đặc biệt từ địa chỉ IP lạ. Nếu thấy dấu hiệu đáng ngờ, hãy cô lập máy có kiểm soát, giữ log, thay khóa và thông tin xác thực liên quan trước khi đưa máy trở lại hoạt động.
Các máy Alpine nhỏ gọn thường nằm ở router, container host, appliance hoặc hệ thống phụ trợ nên khá dễ bị quên trong danh sách tài sản. Có thể kết hợp đợt rà soát này với kiểm tra các máy Linux từng được cảnh báo về lỗ hổng chiếm quyền root, nhưng cần tách rõ hai vấn đề để khỏi vá nhầm rồi tưởng đã an toàn.
Nguồn kiểm chứng