CVE-2024-27834 trên iPhone và Mac đang bị khai thác: Cập nhật ngay
CISA xác nhận CVE-2024-27834 trên iPhone, iPad và Mac đang bị khai thác. Thiết bị cũ cần cập nhật, rà phiên đăng nhập và hạn chế truy cập hệ thống nội bộ.
Bởi Võ Danh — 5 Tháng 11, 2026 trong Bảo mật
CVE-2024-27834 trên iPhone, iPad, Mac và một số thiết bị Apple đã bị khai thác ngoài thực tế. CISA đưa lỗ hổng này vào danh mục Known Exploited Vulnerabilities (KEV) ngày 4/11/2026. Bản vá đã có từ năm 2024, vì vậy rủi ro hiện tập trung vào thiết bị cũ hoặc lâu ngày không cập nhật.
Tin này đáng chú ý vì lỗ hổng vừa xuất hiện trong một chiến dịch gián điệp mạng nhắm vào điện thoại. Nghiên cứu của Sekoia cho biết kẻ tấn công cài mã vào website hợp pháp, dựng website giả giống trang thật và từng xâm nhập một dịch vụ phân tích web. Người dùng chỉ cần truy cập bằng thiết bị chưa vá; chuỗi khai thác được chọn theo phiên bản máy và không cần bấm thêm nút nào.
CVE-2024-27834 nguy hiểm ra sao?
Lỗi nằm trong WebKit, bộ máy hiển thị trang web được Safari và nhiều ứng dụng trên thiết bị Apple sử dụng. Nó cho phép kẻ tấn công đã có khả năng đọc và ghi bộ nhớ vượt qua Pointer Authentication, một lớp bảo vệ dùng để phát hiện con trỏ bộ nhớ bị sửa trái phép. Nói ngắn gọn, đây thường là một mắt xích trong cả chuỗi tấn công, không phải cứ biết mã CVE là có thể chiếm máy ngay.
Sekoia đánh giá với độ tin cậy từ trung bình đến cao rằng chiến dịch liên quan APT29, còn được gọi là Midnight Blizzard hoặc Cozy Bear. Chuỗi nhắm vào iOS 16.7 kết hợp CVE-2024-27834 với một lỗ hổng khác để lấy cookie trình duyệt. Cookie bị đánh cắp có thể giúp kẻ xấu dùng lại phiên đăng nhập vào webmail hoặc dịch vụ trực tuyến mà không cần hỏi mật khẩu lần nữa.
CISA xác nhận có bằng chứng khai thác nhưng chưa công bố quy mô nạn nhân. Cơ quan này cũng chưa ghi nhận việc lỗ hổng được dùng trong chiến dịch ransomware. Vì vậy, đừng biến cảnh báo thành chuyện “mọi iPhone đều đã bị hack”, nhưng cũng không nên bỏ qua những máy vẫn chạy bản phần mềm từ hơn hai năm trước.
Thiết bị nào cần kiểm tra và cập nhật?
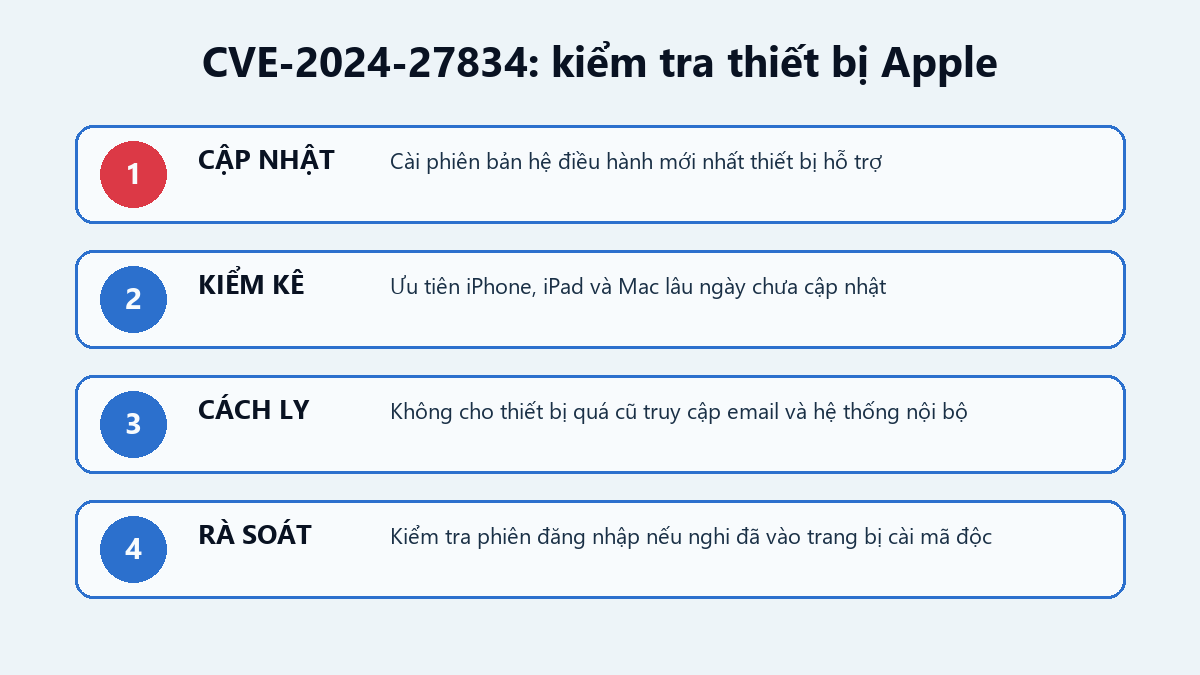
Apple đã sửa CVE-2024-27834 trong iOS và iPadOS 16.7.8, iOS và iPadOS 17.5, macOS Sonoma 14.5, Safari 17.5, tvOS 17.5 và watchOS 10.5. Các phiên bản mới hơn cũng đã mang theo bản sửa. Người dùng nên cài bản hệ điều hành mới nhất mà thiết bị hỗ trợ, thay vì chỉ dừng đúng ở các mốc cũ này.
- Trên iPhone hoặc iPad, mở Cài đặt > Cài đặt chung > Cập nhật phần mềm.
- Trên Mac, mở Cài đặt hệ thống > Cài đặt chung > Cập nhật phần mềm. Máy chạy macOS Monterey hoặc Ventura cũng cần Safari 17.5 trở lên.
- Trong doanh nghiệp, dùng MDM để lọc thiết bị có iOS/iPadOS thấp hơn 16.7.8 hoặc 17.5, Safari thấp hơn 17.5 và macOS Sonoma thấp hơn 14.5. Hãy chặn thiết bị không còn nhận bản vá khỏi email, VPN và ứng dụng nội bộ.
Nếu nghi thiết bị đã truy cập website bị cài mã độc
Người dùng thường không thấy dấu hiệu rõ ràng. Đóng tab hoặc xóa lịch sử duyệt web không đủ để thu hồi cookie đã bị lấy. Hãy cập nhật thiết bị trước, sau đó đăng xuất các phiên đang hoạt động của email và tài khoản quan trọng từ một thiết bị sạch. Đổi mật khẩu nếu có phiên lạ, đồng thời bật xác thực đa yếu tố. Với máy thuộc cơ quan, nên báo đội IT để lưu dữ liệu cần thiết và rà nhật ký đăng nhập.
Đừng chỉ dựa vào việc đường link trông quen mắt. Kiểu “watering hole” biến website thật thành bẫy, nên thói quen chỉ kiểm tra tên miền chưa chắc cứu được thiết bị chưa vá. Bản cập nhật lần này mới là chiếc khóa cửa đáng tin hơn. Có thể xem thêm cảnh báo gần đây về một lỗ hổng Apple khác đang bị khai thác để rà các máy cũ theo cùng một lượt.
Nguồn kiểm chứng