Ivanti Connect Secure: Hai lỗ hổng mới đang bị khai thác, cần vá lại
CISA xác nhận CVE-2026-111357 và CVE-2026-118527 trên Ivanti Connect Secure đang bị khai thác. Bản vá giữa tháng 10 có thể chưa đủ.
Bởi Võ Danh — 1 Tháng 11, 2026 trong Bảo mật
Nếu doanh nghiệp đang dùng Ivanti Connect Secure làm cổng VPN, bản vá cài giữa tháng 10 có thể chưa đủ. Ngày 30/10/2026, CISA bổ sung CVE-2026-111357 và CVE-2026-118527 vào danh mục lỗ hổng đã bị khai thác (KEV). Hai lỗi này nằm trong chuỗi tấn công từng giúp kẻ xấu chạy lệnh từ xa mà không cần đăng nhập, sau đó chiếm quyền root trên thiết bị.
Điểm dễ gây nhầm là các bản 25.1.1.2 và 22.8R2.5 đã sửa mắt xích được công bố trước đó, nhưng vẫn còn ảnh hưởng bởi hai CVE mới. Vì vậy, thấy thiết bị “đã vá tháng 10” chưa phải lúc để đóng vé rồi đi uống cà phê.
Ba lỗ hổng Ivanti Connect Secure nối với nhau ra sao?
Chuỗi tấn công gồm ba phần. CVE-2026-104935, được công bố ngày 13/10, cho phép vượt qua bước xác thực và thực thi lệnh. CVE-2026-118527 cho phép người dùng đã xác thực tải nội dung do họ kiểm soát vào một vị trí có thể đoán trước trên đĩa. CVE-2026-111357 giúp nâng quyền cục bộ lên root.
Nếu nhìn riêng, CVE-2026-118527 chỉ được Ivanti chấm 4,3 điểm. Nhưng trong một chuỗi tấn công, mắt xích điểm thấp vẫn có thể mở đường cho kết quả rất nặng. CISA xác nhận cả hai CVE mới đã bị khai thác thực tế và cập nhật cảnh báo cũ để phản ánh đầy đủ ba lỗ hổng.
Volexity phát hiện hoạt động này từ đầu tháng 10 trên một thiết bị khi đó đã được vá đầy đủ. Nhóm tấn công lấy thông tin xác thực, dữ liệu Active Directory, mật khẩu LAPS và khóa khôi phục BitLocker. Họ còn xóa một phần nhật ký và thực hiện thay đổi trong bộ nhớ, nên công cụ kiểm tra tính toàn vẹn của Ivanti có thể không phát hiện hết.
Phiên bản nào cần cập nhật ngay?
Theo cảnh báo của Ivanti và bản cập nhật từ CISA, các nhánh sau cần xử lý:
- Ivanti Connect Secure
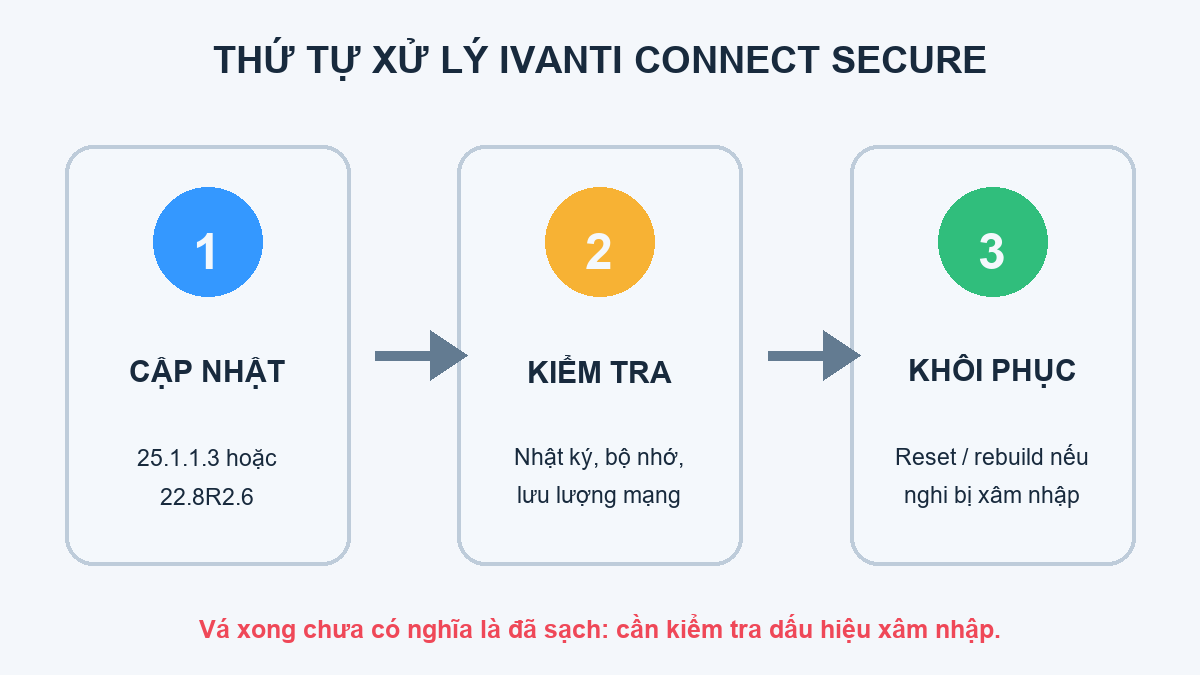
25.1.1.2trở xuống: cập nhật lên25.1.1.3hoặc mới hơn. - Nhánh
22.8R2.5trở xuống: cập nhật lên22.8R2.6, đồng thời lên kế hoạch chuyển sang 25.1 vì nhánh 22.8 sẽ hết vòng đời ngày 31/01/2027. - Nhánh
25.1.2.2trở xuống chịu ảnh hưởng của CVE-2026-104935: làm theo bảng phiên bản trong cảnh báo Ivanti và chuyển sang bản 25.1.3 phù hợp.
Với cụm nhiều node, hãy kiểm tra phiên bản trên từng node thay vì chỉ nhìn node chính. Bản tải về cần lấy từ cổng cấp phép chính thức của Ivanti. Không có bản vá “truyền tay” nào đáng để đặt niềm tin vào lúc này.
Cách xử lý an toàn trong hôm nay
- Khoanh vùng thiết bị: lập danh sách mọi cổng Ivanti Connect Secure, phiên bản đang chạy, địa chỉ quản trị và thời gian phơi ra Internet.
- Sao lưu cấu hình và dữ liệu phục vụ điều tra: nếu nghi ngờ bị xâm nhập, ưu tiên thu thập bộ nhớ, lưu lượng mạng và nhật ký trước khi khởi động lại. Việc reboot có thể làm mất dấu vết chỉ tồn tại trong bộ nhớ.
- Cập nhật đúng bản: dùng bản mới nhất mà Ivanti chỉ định. Sau khi cập nhật, đọc lại phiên bản thực tế trên từng node.
- Rà soát xâm nhập: tìm các yêu cầu bất thường tới đường dẫn đăng nhập của thiết bị, sự khác nhau giữa URL và tiêu đề định tuyến nội bộ, hoạt động xuất phát từ VPN sang Active Directory, hành vi dò mật khẩu và truy cập LAPS hoặc khóa BitLocker.
- Khôi phục khi có dấu hiệu đáng ngờ: CISA khuyến nghị factory reset và nâng cấp; với máy ảo hoặc hệ thống đám mây, nên dựng lại instance. Sau đó khôi phục từ cấu hình sạch và đổi toàn bộ mật khẩu liên quan, gồm tài khoản miền, quản trị và tài khoản cục bộ.
Chỉ cài bản vá rồi bỏ qua bước săn tìm dấu vết là chưa đủ. Thiết bị VPN nằm ngay cửa ngõ mạng; nếu kẻ xấu đã lấy được thông tin xác thực trước khi vá, họ có thể quay lại bằng một cánh cửa khác.
Việc cần làm gọn lại là: kiểm tra phiên bản, cập nhật lên bản đã sửa cả ba CVE, giữ bằng chứng trước khi reboot và rà soát thông tin xác thực có thể đã lộ. Nếu thiết bị từng mở ra Internet từ đầu tháng 10, nên coi khâu kiểm tra xâm nhập là bắt buộc, không phải phần việc “nếu còn thời gian”.
Nguồn kiểm chứng