CVE-2026-110447 trên Nextcloud đang bị khai thác: Cập nhật ngay
CVE-2026-110447 trên Nextcloud Collabora Built-in CODE Server đang bị khai thác. Kiểm tra phiên bản, cập nhật và rà web shell ngay.
Bởi Võ Danh — 25 Tháng 10, 2026 trong Bảo mật
CVE-2026-110447 trong app Collabora Online – Built-in CODE Server của Nextcloud đang bị khai thác ngoài thực tế. Lỗ hổng cho phép người chưa đăng nhập chạy lệnh trên máy chủ trong một điều kiện nhất định. CISA đã đưa lỗi này vào danh mục Known Exploited Vulnerabilities (KEV) ngày 23/10/2026 và yêu cầu các cơ quan liên bang Mỹ xử lý trước ngày 26/10.
Nếu đang dùng Nextcloud, đừng vội kết luận rằng mọi máy chủ Collabora đều dính lỗi. Thành phần cần kiểm tra là app richdocumentscode, tên hiển thị là Collabora Online – Built-in CODE Server. Máy chủ Collabora Online chạy độc lập không bị ảnh hưởng bởi CVE này.
CVE-2026-110447 nguy hiểm ở điểm nào?
Collabora chấm lỗi ở mức Critical, 9,2/10 theo CVSS 4.0. Một yêu cầu được tạo riêng có thể khiến hệ điều hành chạy lệnh dưới quyền tài khoản web server. Kẻ tấn công không cần tài khoản và cũng không cần người dùng bấm vào liên kết.
Điều kiện khai thác là Built-in CODE Server không chạy, chẳng hạn trong lúc container vừa khởi động lại, app đang nâng cấp hoặc dịch vụ bị crash. Nghe có vẻ là một khe thời gian nhỏ, nhưng máy chủ nào rồi cũng có lúc khởi động lại. Các vụ tấn công được ghi nhận trong tháng 9 và tháng 10/2026 đã để lại web shell, tức tệp cửa hậu cho phép kẻ xấu quay lại điều khiển máy.
Phiên bản nào bị ảnh hưởng?
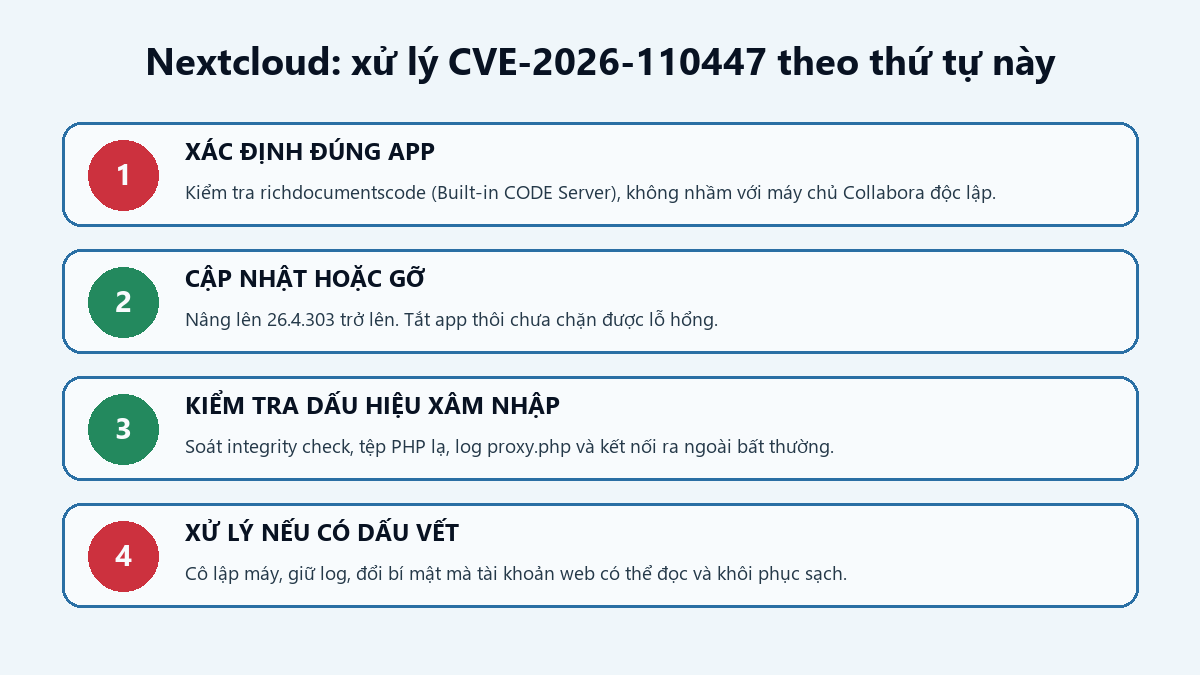
Mọi phiên bản richdocumentscode thấp hơn 26.4.303 đều nằm trong phạm vi ảnh hưởng. Bản 26.4.303 đã sửa lỗi. Người dùng Nextcloud 29 trở xuống, vốn đã hết vòng đời hỗ trợ, nên nâng Nextcloud lên bản còn được hỗ trợ hoặc gỡ hẳn app này.
Chỉ bấm “Disable” chưa đủ. Thông báo của Collabora nói rõ app phải được nâng lên 26.4.303 trở lên hoặc xóa khỏi máy chủ. Bản vá cho CVE-2025-66208 cũng không chặn lỗi mới vì đây là một đường khai thác khác.
Dấu hiệu cần rà soát
CISA đánh dấu trường hợp này cần điều tra pháp chứng, nghĩa là vá xong vẫn chưa thể coi là sạch. Quản trị viên nên giữ log trước khi dọn dẹp và kiểm tra:
- Nextcloud integrity check báo tệp thừa hoặc tệp bị thay đổi trong thư mục
richdocumentscode; - tệp PHP lạ xuất hiện trong cây thư mục của app;
- yêu cầu bất thường tới
proxy.php, nhất là quanh thời điểm máy chủ khởi động lại, nâng cấp hoặc crash; - tiến trình do tài khoản web chạy, kết nối ra ngoài hoặc tác vụ định kỳ không thuộc cấu hình bình thường.
Tên tệp cửa hậu có thể thay đổi. Đừng chỉ tìm một tên được chia sẻ trên diễn đàn rồi thở phào khi không thấy nó. Cần so sánh toàn bộ app với gói sạch và xem lại log trong khoảng thời gian máy còn chạy bản lỗi.
Việc cần làm ngay
- Kiểm kê các máy Nextcloud có cài
richdocumentscodevà xác định máy nào từng mở ra Internet. - Nâng app lên 26.4.303 hoặc mới hơn. Nếu không dùng, hãy gỡ app thay vì chỉ vô hiệu hóa.
- Chạy kiểm tra tính toàn vẹn, rà log web, log hệ thống, tiến trình và kết nối mạng. Giữ bản sao log trước khi xóa tệp nghi vấn.
- Nếu phát hiện dấu vết, cô lập máy chủ, lập ảnh hệ thống nếu có điều kiện, rồi thay mật khẩu cơ sở dữ liệu, app password và các bí mật mà tài khoản web có thể đọc. Khôi phục từ nguồn sạch sẽ an toàn hơn việc chỉ xóa một web shell.
Danh mục CISA KEV dành cho những lỗi đã có bằng chứng bị khai thác. Vì vậy, CVE này nên được ưu tiên trước các lỗ hổng mới chỉ có điểm số cao nhưng chưa thấy tấn công thật.
Nguồn kiểm chứng