CVE-2026-114625 trên VeloCloud đang bị khai thác: Cần vá ngay
CVE-2026-114625 trên VeloCloud Orchestrator đang bị khai thác. Kiểm tra phiên bản ảnh hưởng, dấu hiệu và cách vá an toàn.
Bởi Võ Danh — 24 Tháng 10, 2026 trong Bảo mật
CVE-2026-114625 trên VeloCloud Orchestrator đang bị khai thác ngoài thực tế. Arista chấm lỗ hổng SQL injection này 9,9/10 theo CVSS 3.1. CISA đã đưa nó vào danh mục Known Exploited Vulnerabilities (KEV) ngày 23/10/2026. Nếu doanh nghiệp tự vận hành VCO để quản lý mạng SD-WAN, nên kiểm tra phiên bản và vá ngay.
Lỗi không cho phép một người hoàn toàn xa lạ đi thẳng vào hệ thống. Kẻ tấn công cần truy cập được giao diện web VCO và có một tài khoản hợp lệ. Rắc rối nằm ở chỗ tài khoản quyền thấp, kể cả vai trò chỉ đọc, có thể leo lên quyền operator và giả làm “superuser operator”. Một tài khoản khách hàng bị lộ vì thế có thể biến thành chìa khóa phòng máy chủ.
CVE-2026-114625 ảnh hưởng phiên bản nào?
Phạm vi Arista xác nhận là VeloCloud Orchestrator On-Prem, tức bản doanh nghiệp tự triển khai. Các nhánh bị ảnh hưởng gồm:
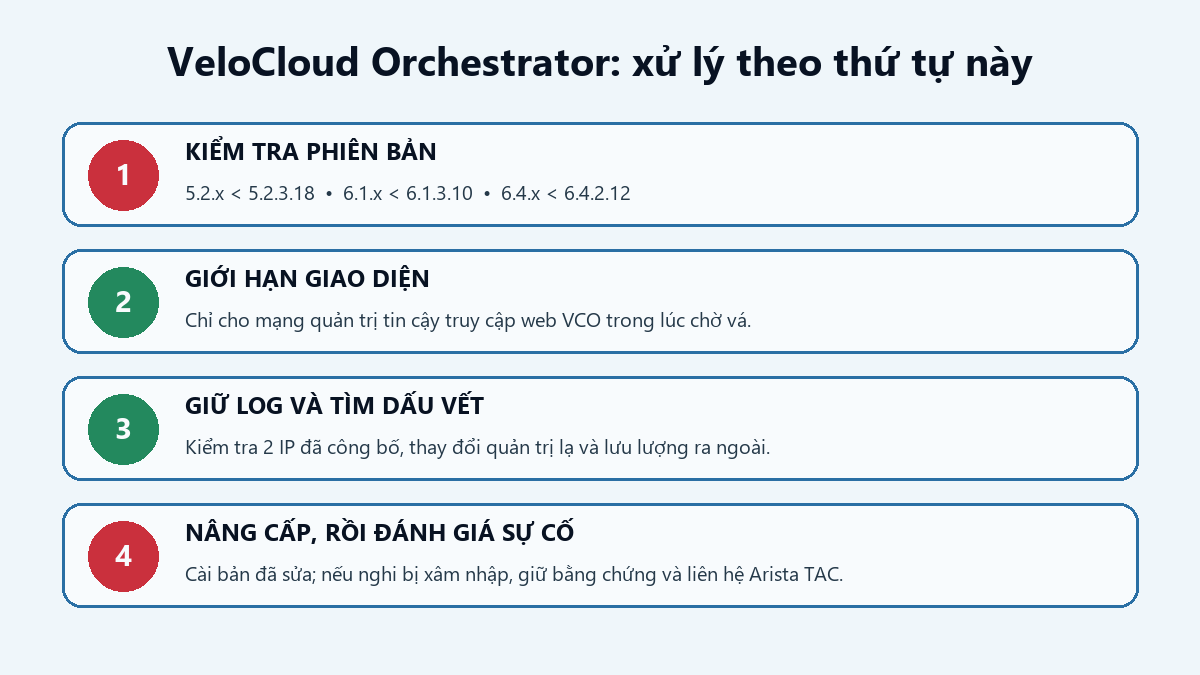
- VCO 5.2.x trước 5.2.3.18;
- VCO 6.1.x trước 6.1.3.10;
- VCO 6.4.x trước 6.4.2.12.
Bản Hosted và Dedicated từng bị ảnh hưởng nhưng Arista cho biết đã vá. VeloCloud Edge và VeloCloud Gateway không nằm trong phạm vi của CVE này. Các bản đã hết hỗ trợ chưa được đánh giá, vì vậy đừng hiểu “không có trong danh sách” là an toàn.
Vì sao CVE-2026-114625 nguy hiểm?
VCO là nơi quản lý tập trung môi trường VeloCloud SD-WAN. Theo Arista, khai thác thành công có thể làm lộ, sửa hoặc phá dữ liệu mà orchestrator quản lý, đồng thời tác động tới chính máy chủ VCO. Nhà cung cấp xác nhận lỗi do họ phát hiện và đã thấy bị khai thác; CISA cũng yêu cầu ưu tiên xử lý vì có bằng chứng tấn công thật.
Điểm cần nhớ là bản vá cho các lỗi VCO hồi tháng 7 hoặc tháng 9 chưa chắc đã xử lý lỗi mới này. Quản trị viên phải đối chiếu đúng ba mốc phiên bản ở trên, không nên kết luận “vừa cập nhật tháng trước là ổn”.
Dấu hiệu nên kiểm tra trước và sau khi vá
Arista công bố hai địa chỉ IP đã xuất hiện trong hoạt động tấn công: 74.82.197[.]86 và 38.54.50[.]151. Hãy tìm chúng trong log rồi chặn ở lớp phù hợp. Đây là chỉ dấu để điều tra, không phải bằng chứng duy nhất; không thấy hai IP này cũng chưa đủ kết luận hệ thống sạch.
- Yêu cầu web có thành phần đường dẫn lạ, ký tự mã hóa bất thường hoặc tham chiếu tới dịch vụ nội bộ;
- lượng yêu cầu tăng đột biến, thay đổi quản trị không có phiếu công việc;
- VCO tạo kết nối ra ngoài không phù hợp vận hành bình thường;
- daemon cửa hậu, web shell hoặc tài khoản/quyền mới không giải thích được.
Việc cần làm ngay
- Kiểm kê VCO On-Prem, ghi lại nhánh và phiên bản đang chạy.
- Nâng cấp lên 5.2.3.18, 6.1.3.10, 6.4.2.12 hoặc bản mới hơn trong nhánh tương ứng.
- Trong lúc chờ vá, chỉ cho mạng quản trị tin cậy truy cập giao diện web VCO. Cân nhắc chặn các cổng ra ngoài mà hệ thống không cần.
- Rà hoạt động quản trị gần đây, lưu lượng ra ngoài và các dấu hiệu ở trên. Nếu nghi bị xâm nhập, hãy giữ log truy cập web, log ứng dụng, hệ thống, cơ sở dữ liệu và dấu thời gian tệp trước khi sửa chữa.
- Liên hệ Arista TAC để được hỗ trợ điều tra hoặc lập đường nâng cấp cho bản đã hết hỗ trợ.
Danh mục CISA KEV ưu tiên các lỗ hổng có bằng chứng bị khai thác, nên trường hợp này cần xếp trước những CVE chỉ mới có điểm số cao trên giấy.
Nguồn kiểm chứng