Plex Media Server đang bị khai thác: Máy chủ cũ cần xử lý ngay
Bốn lỗ hổng Plex Media Server đang bị khai thác rộng rãi. Máy chủ cũ hơn 1.43.3.10861 cần cập nhật, kiểm tra dấu vết và làm sạch nếu nghi bị chiếm.
Bởi Võ Danh — 21 Tháng 10, 2026 trong Bảo mật
Bốn lỗ hổng Plex Media Server đang bị khai thác rộng rãi trên các máy chủ còn dùng bản cũ. Khi xâu chuỗi CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 và CVE-2026-96656, kẻ tấn công từ xa không cần đăng nhập có thể chạy mã với quyền của tiến trình Plex.
Plex xác nhận các máy chủ bị chiếm đã được dùng để đào tiền số và chạy proxy, tức là chuyển lưu lượng của người khác qua đường Internet của nạn nhân. CISA đưa cả bốn lỗi vào danh mục Known Exploited Vulnerabilities (KEV) ngày 20/10/2026. Nếu đang tự chạy Plex trên PC, máy chủ hoặc NAS, đừng để việc này chờ đến cuối tuần.
Lỗ hổng Plex Media Server ảnh hưởng phiên bản nào?
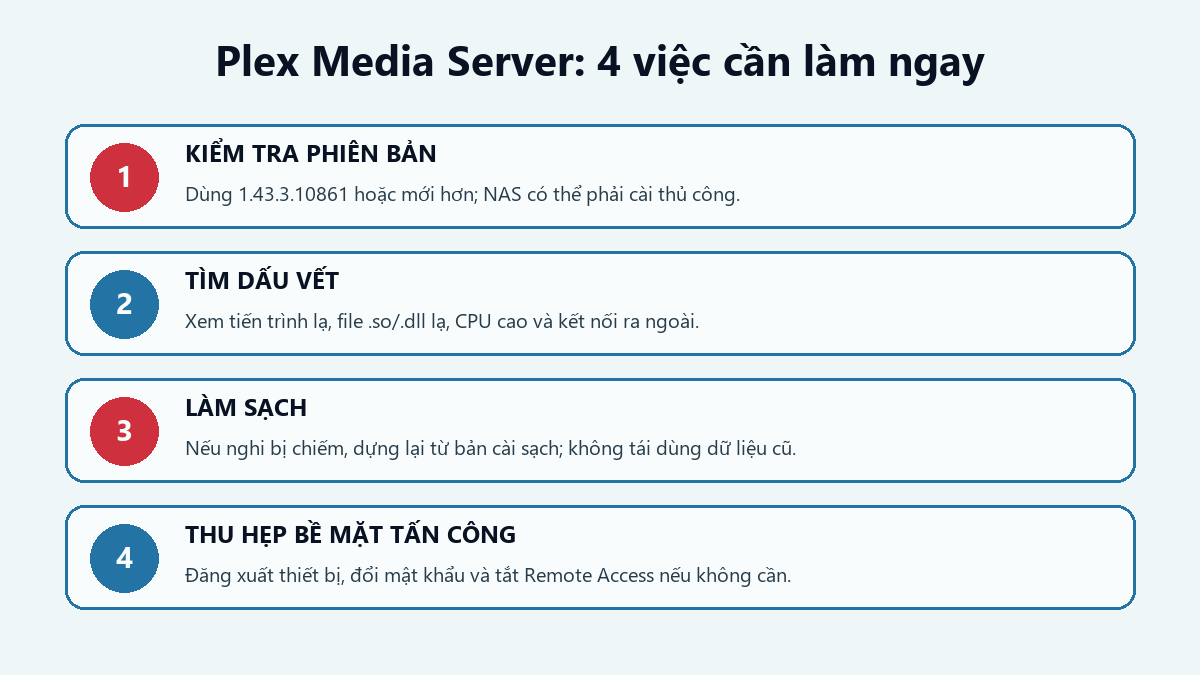
Mọi bản Plex Media Server cũ hơn 1.43.3.10861 đều thuộc phạm vi ảnh hưởng. Bản 1.43.3.10861 và mới hơn đã sửa các lỗi này. Bạn có thể mở Plex Web, vào Settings → General rồi xem số phiên bản đang chạy.
Với NAS, bản cập nhật trong kho ứng dụng của hãng có thể đến chậm. Plex hướng dẫn tải gói phù hợp từ trang Download và cài thủ công theo quy trình của từng loại NAS. Đừng thấy App Center báo “mới nhất” rồi yên tâm; số phiên bản mới là thứ cần đối chiếu.
Vì sao bốn lỗi này nguy hiểm?
Từng lỗi riêng lẻ đảm nhiệm một đoạn của chuỗi tấn công. Chúng cho phép gửi yêu cầu từ máy chủ tới địa chỉ do kẻ tấn công chọn, gọi chức năng nội bộ, lấy token quản trị và ghi tệp vào thư mục Codecs. Kết quả cuối cùng là mã lạ có thể chạy khi Plex nạp thành phần đó.
Tháng 9, Shadowserver ghi nhận hơn 36.000 máy chủ Plex phơi ra Internet vẫn chưa vá. Đến ngày 19/10, Plex cho biết việc khai thác đã lan rộng sau khi mã minh họa công khai xuất hiện ngày 16/10. CISA yêu cầu cơ quan liên bang Mỹ xử lý CVE-2026-96654 và CVE-2026-96656 trước ngày 23/10, cho thấy đây không còn là rủi ro nằm trên giấy.
Dấu hiệu máy chủ có thể đã bị chiếm
- Tiến trình con do Plex Media Server khởi chạy nhưng bạn không nhận ra, nhất là tên
myawesomeproxy,mylovelyminerhoặc dạngx12345. - Tệp
.sohoặc.dlllạ trong thư mục Plex Codecs. - Kết nối ra
proxystream.st, hoặc CPU chạy cao liên tục dù không ai xem phim. - Tùy chọn transcoder trong
Preferences.xmlkhông phải do quản trị viên thiết lập.
Các tên trên là dấu hiệu Plex đã công bố, không phải danh sách đầy đủ. Không thấy đúng vài tên này cũng chưa chứng minh máy sạch.
Cách xử lý lỗ hổng Plex Media Server
Hãy cập nhật lên 1.43.3.10861 hoặc mới hơn ngay. Nếu máy chủ từng mở ra Internet và có dấu hiệu đáng ngờ, Plex khuyên dựng lại từ bản cài sạch thay vì tái sử dụng thư mục dữ liệu cũ. Ít nhất phải xóa toàn bộ nội dung trong thư mục Codecs và kiểm tra Preferences.xml, nhưng dựng sạch vẫn an toàn hơn khi không thể loại trừ xâm nhập.
Sau khi làm sạch, đăng xuất toàn bộ thiết bị trong phần quản lý tài khoản và đổi mật khẩu Plex. Kiểm tra các thư mục mạng được mount, thông tin xác thực lưu cùng máy hoặc VM, vì tiến trình Plex có thể đã đọc được những gì tài khoản dịch vụ của nó được phép truy cập.
Nếu không dùng truy cập từ xa, tắt Settings → Remote Access và bỏ chuyển tiếp cổng 32400 trên router. Nếu buộc phải mở, hãy giới hạn nguồn truy cập và theo dõi log. Bài giải thích danh mục CISA KEV có thêm cách ưu tiên xử lý các lỗi đã bị khai thác.
Nguồn kiểm chứng