CVE-2026-76519 trên Cisco Secure Email Gateway đang bị khai thác
CVE-2026-76519 trên Cisco Secure Email Gateway đang bị khai thác để chạy lệnh root qua tệp đính kèm. Kiểm tra Content Scanner Tools và cập nhật ngay.
Bởi Võ Danh — 16 Tháng 10, 2026 trong Bảo mật
CVE-2026-76519 trên Cisco Secure Email Gateway đang bị khai thác ngoài thực tế. Lỗ hổng có điểm CVSS 9,8/10. Một email chứa tệp đính kèm được tạo riêng có thể giúp kẻ tấn công ghi tệp tùy ý và chạy lệnh với quyền root trên thiết bị. Không cần tài khoản, cũng không cần người nhận mở tệp.
Cisco công bố cảnh báo ngày 14/10/2026 và xác nhận đội PSIRT đã biết hoạt động khai thác trong tháng 10. CISA đưa lỗ hổng vào danh mục Known Exploited Vulnerabilities cùng ngày, với hạn xử lý dành cho cơ quan liên bang Mỹ là 17/10. Đây là kiểu lỗi không nên xếp vào danh sách “để cuối tuần xem”, vì email độc chỉ cần đi qua cổng là đã đủ điều kiện chạm lỗi.
CVE-2026-76519 ảnh hưởng thiết bị nào?
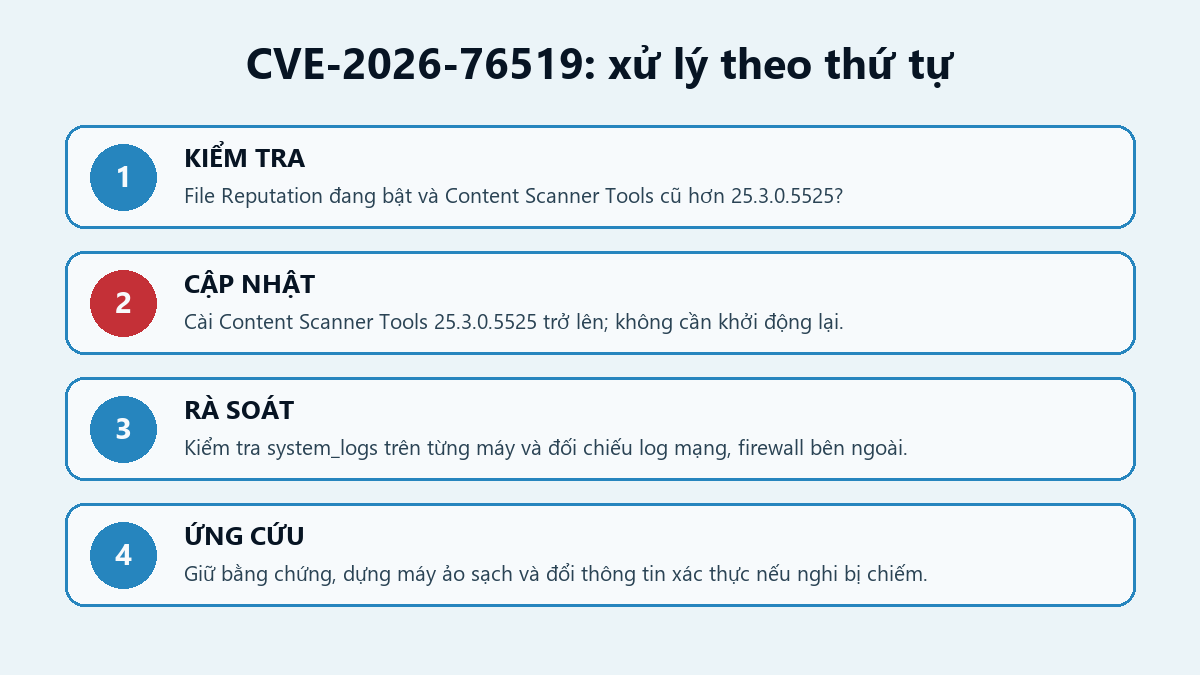
Lỗi nằm trong tính năng Advanced Malware Protection (AMP) của Cisco Secure Email Gateway, cả thiết bị vật lý lẫn máy ảo. Hệ thống chỉ thuộc diện ảnh hưởng khi đồng thời thỏa hai điều kiện:
- Dịch vụ File Reputation đang bật và được gán cho một chính sách thư.
- Phiên bản Content Scanner Tools thấp hơn 25.3.0.5525.
Quản trị viên có thể vào Mail Policies > Incoming Mail Policies > Advanced Malware Protection để xem File Reputation có được bật hay không. Tại dòng lệnh, dùng contentscannerstatus để kiểm tra phiên bản bộ quét. Cisco Secure Email and Web Manager cùng Secure Web Appliance không bị ảnh hưởng. Khách hàng Secure Email Cloud Gateway không cần tự xử lý bản vá vì Cisco đã triển khai phiên bản đã sửa.
Cách vá CVE-2026-76519
Cisco nói rõ không có biện pháp né tạm nào xử lý được lỗ hổng. Cách gọn nhất là cập nhật Content Scanner Tools lên 25.3.0.5525 hoặc mới hơn. Gói này đã được phân phối cho các bản AsyncOS còn được hỗ trợ và không yêu cầu nâng cấp hệ điều hành hay khởi động lại thiết bị. Nếu đã tắt cập nhật tự động, chạy contentscannerupdate rồi kiểm tra lại bằng contentscannerstatus.
Các bản AsyncOS đã sửa gồm 15.5.5-014 và 16.5.0-780. Nhánh 16.0 cần chuyển sang bản đã sửa; Cisco khuyến nghị các hệ thống cũ hơn 16.5 chuyển lên 16.5.0-780. Với cụm nhiều máy, phải kiểm tra từng thành viên, đừng vá một máy rồi cho cả cụm “hưởng ké” bằng niềm tin.
Kiểm tra dấu hiệu xâm nhập trước khi dọn dẹp
Trên từng thiết bị, Cisco hướng dẫn chạy grep "System Security" system_logs. Nếu log báo Suspected compromise indicator was found, hãy coi đây là sự cố và liên hệ Cisco TAC. Nếu quá trình quét không hoàn tất, cũng cần TAC hỗ trợ.
Một kết quả sạch chưa đủ để kết luận an toàn. Quyền root cho phép kẻ tấn công xóa hoặc che dấu vết. Hãy đối chiếu log firewall, proxy và hệ thống giám sát nằm ngoài thiết bị, chú ý các lượt tải lên bất thường từ cổng email hoặc tải xuống từ địa chỉ đáng ngờ.
Với máy ảo nghi bị chiếm, Cisco khuyên giữ dữ liệu điều tra trước khi làm bất cứ việc gì, dựng máy ảo mới bằng bản đã sửa, tạo lại cấu hình mà không nhập tệp cấu hình cũ, rồi đổi mật khẩu, khóa và vật liệu mật mã. Nếu một thành viên trong cụm bị chiếm, khóa SSH dùng giữa các máy cũng có thể đã lộ; cần xử lý toàn cụm. Thiết bị vật lý nghi bị khai thác nên liên hệ TAC.
Đây là lỗ hổng khác với CVE-2026-76461 từng ảnh hưởng Cisco Secure Email Gateway hồi tháng 9. Nếu đã vá lỗi trước, vẫn phải kiểm tra Content Scanner Tools cho CVE mới. Hai số CVE gần nhau nhìn khá giống, nhưng máy chủ không chấp nhận câu “tôi tưởng vá rồi” làm biện pháp bảo mật.
Nguồn kiểm chứng