SafePay ransomware đã tấn công hơn 600 tổ chức: CISA và FBI cảnh báo
CISA và FBI cảnh báo SafePay ransomware đã ảnh hưởng hơn 600 tổ chức. Kiểm tra cách xâm nhập, dấu hiệu nhận biết và việc đội IT cần làm ngay.
Bởi Võ Danh — 22 Tháng 10, 2026 trong Bảo mật
CISA, FBI và các đối tác quốc tế vừa phát cảnh báo chung về SafePay ransomware, một trong những nhóm mã độc tống tiền hoạt động mạnh nhất năm 2026. Theo thông báo công bố ngày 20/10, nhóm này đã ảnh hưởng ít nhất 600 tổ chức thuộc nhiều lĩnh vực hạ tầng quan trọng kể từ tháng 8/2024.
SafePay không dựa vào một “chiêu thần kỳ”. Chúng lấy tài khoản bị lộ, đoán mật khẩu, lừa người dùng và khai thác lỗ hổng trên thiết bị phơi ra Internet. Sau khi vào mạng, chúng đánh cắp dữ liệu, mã hóa hệ thống và tìm cách phá đường lui bằng cách xóa hoặc vô hiệu hóa bản sao lưu. Đây là kiểu tấn công cũ nhưng vẫn hiệu quả vì nhiều nơi còn để VPN, firewall và tài khoản quản trị ở trạng thái “chắc chưa sao đâu”.
SafePay ransomware xâm nhập bằng cách nào?
Cảnh báo AA26-293A cho biết SafePay thường nhắm vào tài khoản VPN, thông tin đăng nhập bị lộ và các lỗ hổng đã biết trên thiết bị biên. Một số kết nối được ghi nhận đi qua địa chỉ của dịch vụ VPN Mullvad. Chi tiết này hữu ích khi rà log, nhưng không nên chặn máy móc toàn bộ dịch vụ rồi coi như đã hết rủi ro.
Khi có chỗ đứng, kẻ tấn công tạo hoặc chiếm tài khoản có quyền quản trị, dùng công cụ hợp pháp như AnyDesk và TeamViewer để di chuyển trong mạng. OneDrive cũng có thể bị lợi dụng để đưa dữ liệu ra ngoài. Cuối cùng, tệp bị mã hóa có phần mở rộng .SafePay, còn nạn nhân bị ép trả tiền bằng lời đe dọa công bố dữ liệu đã đánh cắp.
Dấu hiệu nào cần kiểm tra?
- Tài khoản quản trị mới xuất hiện, quyền của tài khoản cũ bị nâng lên hoặc có đăng nhập VPN ở thời gian, vị trí bất thường.
- AnyDesk, TeamViewer hay công cụ điều khiển từ xa được cài mà đội IT không phê duyệt.
- Lưu lượng lớn đi tới dịch vụ lưu trữ đám mây, nhất là OneDrive, không khớp hoạt động bình thường.
- Shadow copy bị xóa, thiết bị NAS chứa backup bị đặt lại hoặc tác vụ sao lưu đột nhiên ngừng chạy.
- Tệp mang đuôi
.SafePay, cảnh báo tống tiền hoặc liên hệ trực tiếp gây áp lực trả tiền.
Không thấy các dấu hiệu trên chưa có nghĩa hệ thống an toàn. CISA đã công bố bộ chỉ dấu xâm nhập và kỹ thuật tấn công chi tiết trong bản cảnh báo; đội bảo mật nên đối chiếu với log VPN, danh tính, endpoint, DNS và proxy của chính mình.
Việc cần làm ngay để giảm rủi ro SafePay ransomware
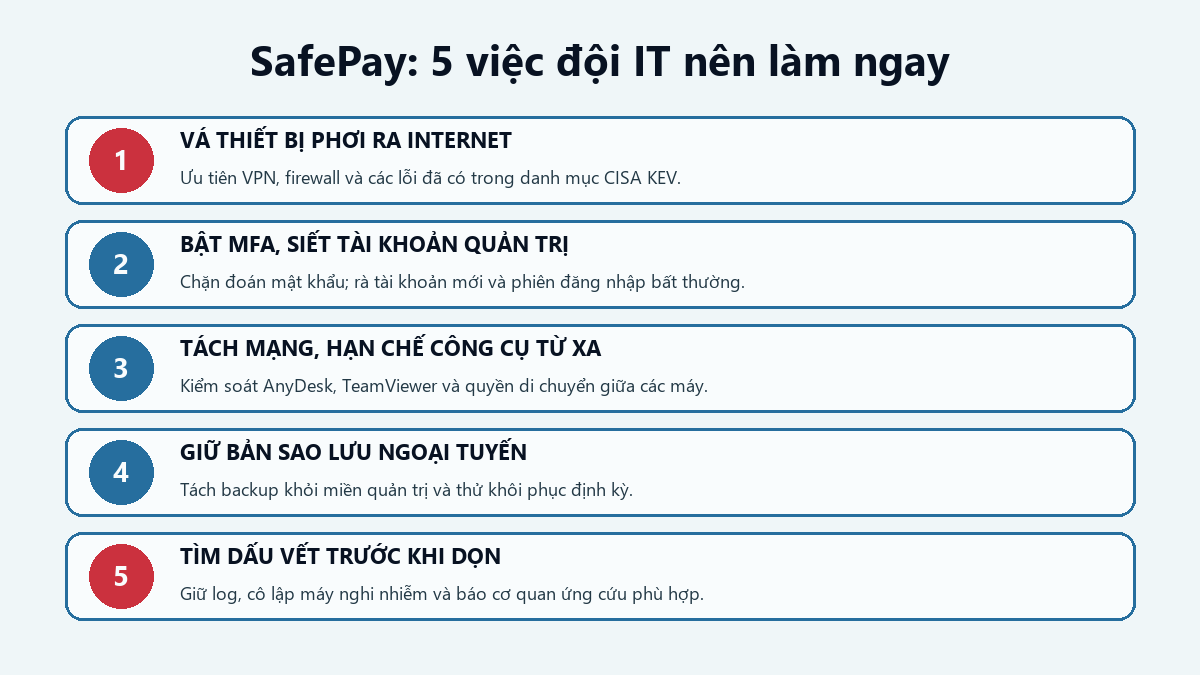
Ưu tiên vá các hệ thống hướng Internet, đặc biệt là VPN, firewall và thiết bị biên có lỗ hổng nằm trong danh mục CISA KEV. Bật xác thực nhiều lớp cho VPN, email và tài khoản quản trị. Loại bỏ tài khoản không dùng, khóa đăng nhập sau nhiều lần sai và không để tài khoản quản trị dùng chung.
Hạn chế phần mềm điều khiển từ xa theo danh sách cho phép. Tách mạng người dùng, máy chủ và hệ thống sao lưu để một tài khoản bị chiếm không mở được mọi cửa. Bản sao lưu quan trọng phải có bản ngoại tuyến hoặc không cho tài khoản quản trị thông thường xóa; quan trọng hơn, hãy thử khôi phục thật. Một bản backup chưa từng thử restore đôi khi chỉ là niềm tin được nén thành tệp.
Nếu nghi đã bị xâm nhập, cô lập máy liên quan nhưng giữ log và bằng chứng trước khi dọn dẹp. Thu hồi phiên đăng nhập, đổi thông tin xác thực từ thiết bị sạch và kiểm tra cả tài khoản dịch vụ. CISA và FBI khuyến cáo báo sự cố cho cơ quan chức năng, đồng thời nhấn mạnh rằng trả tiền chuộc không bảo đảm lấy lại được dữ liệu.
Nguồn kiểm chứng