CVE-2026-119618 trên Apache HTTP Server: Cập nhật 2.4.71 ngay
CVE-2026-119618 cho phép thực thi mã từ xa không cần đăng nhập trên Apache bật HTTP/2. Kiểm tra phạm vi và cập nhật bản vá ngay.
Bởi Võ Danh — 13 Tháng 11, 2026 trong Bảo mật
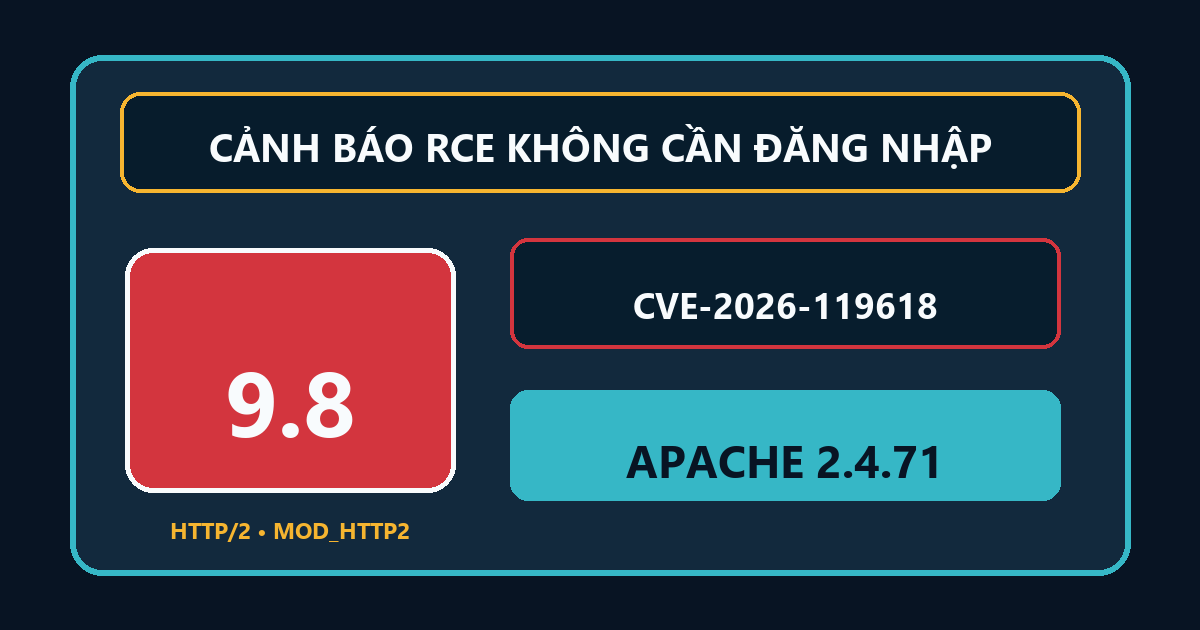
CVE-2026-119618 trên Apache HTTP Server là lỗ hổng thực thi mã từ xa, không cần đăng nhập, được Red Hat chấm 9,8/10. Máy chủ có thể bị chiếm quyền nếu đang dùng Apache 2.4.55 đến 2.4.70 và bật HTTP/2 qua mô-đun mod_http2. Apache đã phát hành bản 2.4.71 để sửa lỗi ngày 11/11/2026.
Đây là kiểu lỗi cần xử lý sớm, nhất là với máy chủ web mở trực tiếp ra Internet. Kẻ tấn công không cần tài khoản và cũng không cần người dùng bấm vào tệp lạ. Chỉ cần dịch vụ dễ bị tổn thương nhận lưu lượng HTTP/2 được tạo đặc biệt, lỗi đồng bộ giữa các luồng có thể làm hỏng bộ nhớ và dẫn tới chạy lệnh trên máy chủ.
CVE-2026-119618 Apache ảnh hưởng hệ thống nào?
Thông báo chính thức của Apache liệt kê các bản Apache HTTP Server từ 2.4.55 đến 2.4.70. Các bản mod_h2 độc lập lấy từ GitHub, phiên bản 2.0.8 đến 2.0.42, cũng bị ảnh hưởng. Điều kiện quan trọng là máy chủ phải bật HTTP/2. Hệ thống chỉ phục vụ HTTP/1.1 không nằm trong đường tấn công này.
Lỗi nằm trong assign_headers() của mod_http2. Nói đơn giản, nhiều luồng xử lý HTTP/2 có thể đụng vào vùng nhớ dùng chung không an toàn. Red Hat cho biết nghiên cứu công khai đã chứng minh cách khai thác đáng tin cậy trên máy chủ cấu hình mặc định khi mô-đun này được bật. Hậu quả có thể là chạy lệnh, đọc hoặc sửa dữ liệu và làm gián đoạn dịch vụ.
Cần lưu ý một chuyện hay gây nhầm: bản phân phối Linux thường vá ngược vào gói cũ thay vì đổi hẳn số phiên bản thành 2.4.71. Vì vậy, đừng chỉ nhìn chuỗi phiên bản Apache rồi kết luận đã hoặc chưa an toàn. Hãy kiểm tra bản tin bảo mật và mã gói cập nhật của Ubuntu, Debian, Red Hat, AlmaLinux, Rocky Linux hoặc nhà cung cấp đang dùng.
Việc cần làm ngay
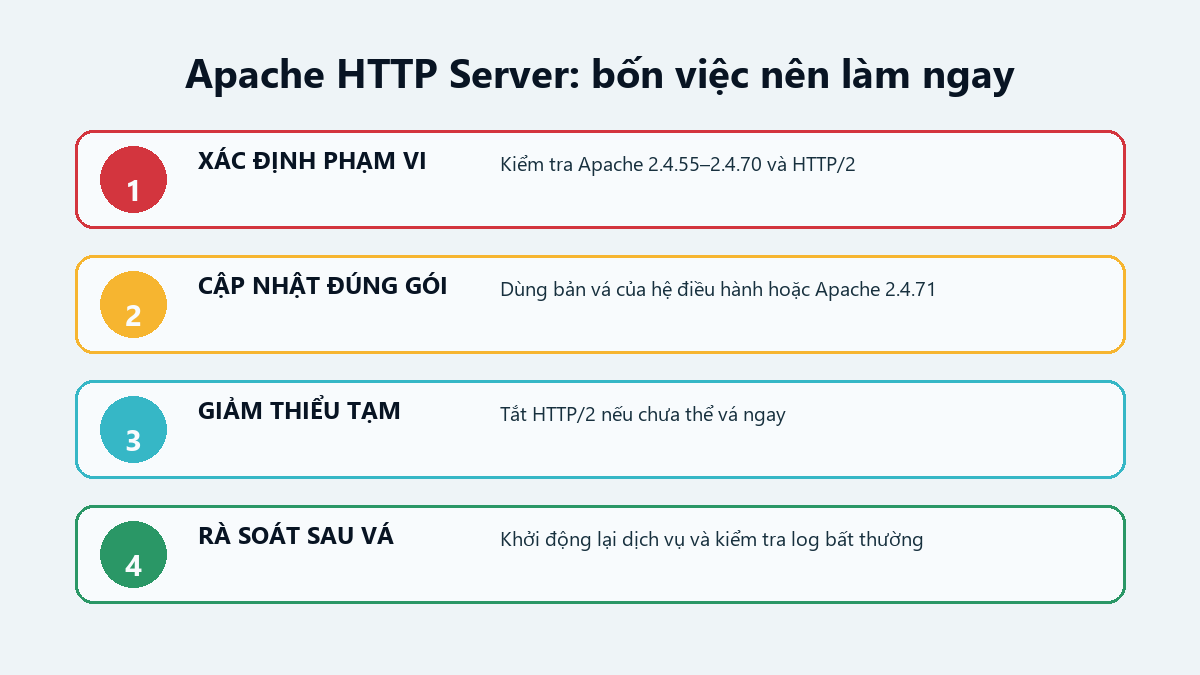
- Kiểm kê máy chủ Apache đang mở ra Internet. Xác định bản Apache, gói
mod_http2và cấu hình có bật giao thứch2hoặch2chay không. Đừng quên máy chủ thử nghiệm, reverse proxy và các máy nằm sau cân bằng tải. - Cài bản vá từ nhà cung cấp hệ điều hành. Nếu dùng gói do bản phân phối quản lý, ưu tiên bản cập nhật bảo mật của chính bản phân phối. Nếu tự cài Apache từ nguồn chính thức, nâng lên 2.4.71 hoặc mới hơn. Với
mod_h2cài riêng, dùng bản mới hơn 2.0.42. - Nếu chưa thể vá ngay, tạm tắt HTTP/2. Đây là biện pháp giảm thiểu để loại bỏ đường tấn công đã biết. Cần thử trên môi trường kiểm tra trước, vì thay đổi giao thức có thể ảnh hưởng hiệu năng hoặc cấu hình proxy.
- Khởi động lại dịch vụ sau khi cập nhật. Xác nhận tiến trình Apache đang chạy mã đã vá, rồi kiểm tra website, reverse proxy và chứng chỉ TLS. Vá xong nhưng tiến trình cũ vẫn nằm trong bộ nhớ thì coi như mới làm được nửa việc.
- Rà log và trạng thái máy chủ. Tìm các lần Apache crash bất thường, tiến trình con lạ, lệnh không rõ nguồn gốc, tệp bị sửa ngoài kế hoạch và lưu lượng HTTP/2 tăng đột biến. Hiện chưa có xác nhận rộng rãi rằng lỗi đang bị khai thác hàng loạt, nhưng mã chứng minh khái niệm đã được công bố và NHS England đánh giá khả năng khai thác là cao.
Quản trị viên không nên tự gửi mẫu khai thác vào máy chủ đang vận hành để “thử cho chắc”. Cách an toàn hơn là đối chiếu gói đã cài với thông báo của nhà cung cấp, cập nhật, khởi động lại và dùng công cụ kiểm kê đã được phê duyệt.
Nguồn kiểm chứng
- Apache HTTP Server Project: CVE-2026-119618 và bản sửa 2.4.71
- Red Hat Product Security: mô tả, phạm vi và CVSS 9,8
- NHS England Digital: cảnh báo lỗ hổng RCE trên Apache HTTP Server
- SecurityWeek: bản tin độc lập về bản vá Apache
Nếu hệ thống không chạy Apache với HTTP/2 thì lỗi này không tác động trực tiếp. Có thể xem thêm các cảnh báo bảo mật trên danhvo.net để rà đúng sản phẩm đang vận hành.