CVE-2026-96951 trên Windows đang bị khai thác: Cập nhật ngay
CVE-2026-96951 trên Windows Shell đang bị khai thác để né cảnh báo Mark of the Web. Người dùng và đội IT nên cài bản cập nhật tháng 10/2026 ngay.
Bởi Võ Danh — 15 Tháng 10, 2026 trong Bảo mật
CVE-2026-96951 trên Windows Shell đã bị khai thác ngoài thực tế. Lỗ hổng này giúp tệp độc hại né một lớp cảnh báo quen thuộc của Windows. CISA đã đưa nó vào danh mục Known Exploited Vulnerabilities ngày 13/10/2026, còn Microsoft phát hành bản sửa trong đợt cập nhật bảo mật tháng 10.
Điểm cần nói rõ: đây không phải lỗi “tự nhiên máy bị chiếm” mà không cần ai làm gì. Kẻ tấn công vẫn phải dụ người dùng mở tệp hoặc nội dung được tạo riêng, thường qua email hay ứng dụng nhắn tin. Nhưng khi lớp cảnh báo bị qua mặt, cú nhấp chuột vốn đã nguy hiểm lại càng khó nhận biết hơn.
CVE-2026-96951 nguy hiểm ở đâu?
Microsoft mô tả đây là lỗi chèn lệnh trong Windows Shell, được chấm CVSS 8,8/10 và xếp mức Important. Tác động chính là vượt qua Mark of the Web, thường viết tắt là MotW. Đây là dấu mà Windows gắn cho tệp tải từ Internet để kích hoạt các biện pháp như cảnh báo SmartScreen hoặc chế độ Protected View.
Nếu tệp độc hại né được dấu này, người dùng có thể không thấy những cảnh báo thường xuất hiện khi mở nội dung từ nguồn không tin cậy. Bản thân lỗi không đồng nghĩa kẻ xấu đã có quyền quản trị máy. Nó làm yếu lớp phòng thủ đầu tiên và có thể trở thành mắt xích mở đường cho mã độc chạy tiếp.
CISA chỉ thêm lỗ hổng vào KEV khi có bằng chứng khai thác thật và đã có cách xử lý rõ. Cơ quan này yêu cầu các đơn vị liên bang Mỹ hoàn tất xử lý trước ngày 16/10. Máy tính cá nhân và doanh nghiệp Việt Nam không thuộc thời hạn đó, nhưng nguy cơ thì chẳng cần hộ chiếu mới sang được.
Ai nên xử lý trước?
Ưu tiên đầu tiên là máy Windows dùng để đọc email, tải tài liệu, nhận tệp qua Teams, Zalo hoặc các nền tảng trò chuyện khác. Máy của bộ phận kế toán, nhân sự, lãnh đạo và hỗ trợ khách hàng thường nhận nhiều tệp từ bên ngoài nên có bề mặt rủi ro cao hơn.
Đội IT cũng nên kiểm tra máy chủ Windows có người dùng đăng nhập tương tác hoặc dùng để tải, mở tài liệu. Một máy chủ “không duyệt web” nhưng vẫn nhận tệp qua thư mục chia sẻ chưa chắc đã an toàn như tên gọi.
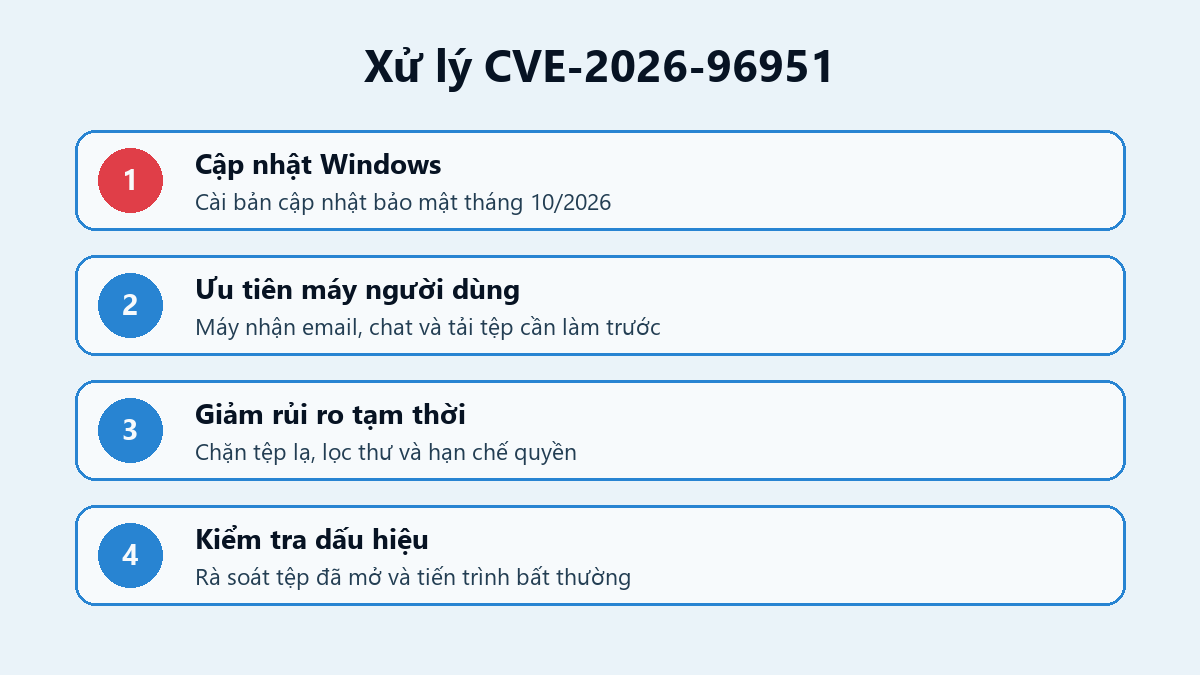
Cách xử lý CVE-2026-96951
- Cài bản cập nhật bảo mật tháng 10/2026 của Microsoft. Dùng Windows Update, WSUS, Intune hoặc công cụ quản lý bản vá đang có. Sau khi cài, kiểm tra trạng thái thành công và khởi động lại nếu hệ thống yêu cầu; đừng chỉ nhìn thấy nút tải về rồi coi như xong việc.
- Ưu tiên máy thường xuyên nhận tệp từ bên ngoài. Nếu chưa thể cập nhật đồng loạt, chia nhóm theo mức rủi ro và xử lý các máy người dùng trước.
- Giữ lớp phòng thủ tạm thời. Lọc tệp đính kèm nguy hiểm ở cổng email, quét tệp trong sandbox nếu có, chặn loại tệp không cần dùng và hạn chế quyền quản trị cục bộ. Nhắc người dùng không mở tệp bất ngờ vẫn có ích, nhưng không thay thế bản vá.
- Rà soát dấu hiệu trước khi vá. Kiểm tra các tệp lạ được mở từ email hoặc ứng dụng chat, tiến trình con bất thường xuất phát từ ứng dụng văn phòng, cảnh báo của EDR và hoạt động tải mã thực thi. Microsoft và CISA chưa công bố IOC cụ thể trong các nguồn được kiểm tra, vì vậy không nên tự bịa một danh sách IP hay tên tệp cho đủ bài.
Nếu máy dùng BitLocker, nên chắc rằng khóa khôi phục đã được lưu trước đợt cập nhật diện rộng. Bài cách tìm khóa khôi phục BitLocker trên Windows 11 có thể giúp tránh cảnh cả phòng IT đứng ngắm màn hình xanh rồi nhìn nhau.
CVE-2026-96951 cần được ưu tiên vì đã bị khai thác và ảnh hưởng Windows, một nền tảng rất phổ biến. Cách xử lý chính vẫn khá gọn: cập nhật, kiểm tra việc cài đặt, rồi rà soát các máy từng mở tệp đáng ngờ. Đừng biến một bản vá có sẵn thành việc để dành cho “lúc rảnh”, vì kẻ tấn công thường rảnh trước chúng ta.
Nguồn kiểm chứng