CVE-2026-76461 trên Cisco Secure Email Gateway: Vá ngay
CVE-2026-76461 trên Cisco Secure Email Gateway đang bị khai thác. Lỗi cho phép chạy lệnh root không cần đăng nhập và không có workaround.
Bởi Võ Danh — 15 Tháng 9, 2026 trong Bảo mật
CVE-2026-76461 trên Cisco Secure Email Gateway đang bị khai thác thực tế. Lỗ hổng cho phép kẻ tấn công từ xa, không cần đăng nhập và cũng không cần người dùng bấm vào liên kết, gửi một email được tạo đặc biệt qua thiết bị rồi chạy lệnh với quyền root. Nếu hệ thống thư của đơn vị đang dùng thiết bị này, việc cần làm là kiểm tra phiên bản và cập nhật ngay.
Cisco chấm lỗ hổng ở mức Critical, CVSS 9.8/10. CISA đã đưa CVE-2026-76461 vào danh mục Known Exploited Vulnerabilities (KEV) ngày 14/9/2026. Cisco cũng xác nhận đội PSIRT của hãng biết về hoạt động khai thác trong tháng 9. Chỉ riêng hai thông tin đó đã đủ để đưa lỗi này lên đầu danh sách vá, không nên để nằm ngoan trong bảng Excel chờ duyệt.
CVE-2026-76461 nguy hiểm như thế nào?
Lỗi nằm trong phần phân tích email của Cisco AsyncOS. Do dữ liệu đầu vào không được kiểm tra đầy đủ, email độc hại có thể chèn câu lệnh SQL. Nếu khai thác thành công, kẻ tấn công có thể đi tiếp từ truy vấn SQL đến chạy lệnh tùy ý với quyền cao nhất trên hệ điều hành của thiết bị.
Phạm vi ảnh hưởng gồm Cisco Secure Email Gateway dạng thiết bị vật lý và máy ảo, không phụ thuộc cấu hình. Cisco xác nhận Secure Email and Web Manager và Secure Web Appliance không bị ảnh hưởng bởi chính lỗ hổng này. Dịch vụ Cisco Secure Email Cloud đã được hãng nâng lên bản 16.5.0-780, nhưng khách hàng tại chỗ vẫn phải tự kiểm tra thiết bị của mình.
Đây là cổng lọc thư từ Internet trước khi email tới người dùng. Yêu cầu “chỉ cần gửi email” khiến rủi ro cao hơn lỗi cần tài khoản quản trị hay thao tác phức tạp. Khi đã có quyền root, kẻ tấn công còn có thể xóa hoặc che dấu vết trên chính thiết bị.
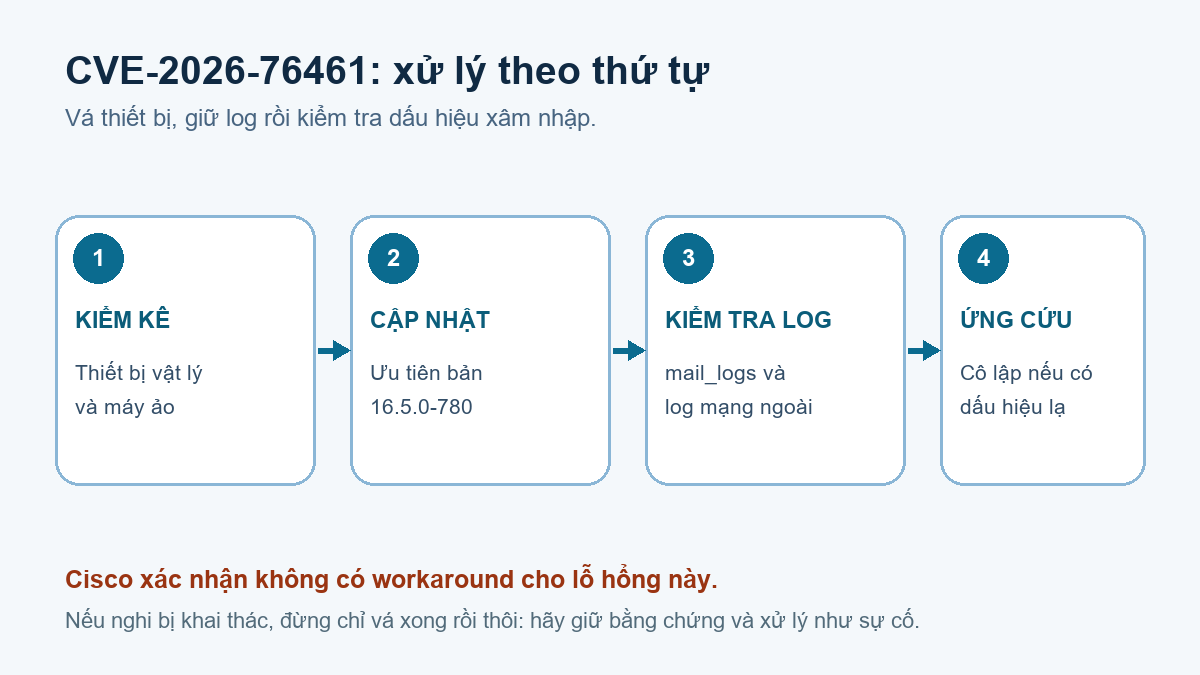
Cập nhật Cisco Secure Email Gateway lên bản nào?
Cisco không có workaround, tức không có cách cấu hình tạm nào xử lý dứt điểm lỗi. Các bản vá đầu tiên theo từng nhánh là:
- AsyncOS 15.5 trở xuống: cập nhật ít nhất lên 15.5.5-014.
- AsyncOS 16.0: cập nhật ít nhất lên 16.0.4-302.
- AsyncOS 16.5: cập nhật lên 16.5.0-780.
Cisco khuyến nghị chuyển hẳn lên 16.5.0-780 nếu môi trường cho phép. Thiết bị sẽ khởi động lại sau khi nâng cấp, nên đội IT cần chuẩn bị cửa sổ bảo trì và kiểm tra luồng nhận thư sau đó. Nếu chưa thể thực hiện ngay, hãy hạn chế truy cập quản trị từ Internet, chỉ cho phép máy tin cậy và tách lưu lượng thư khỏi giao diện quản trị. Những việc này chỉ giảm bề mặt tấn công; chúng không thay thế bản vá.
Dấu hiệu cần kiểm tra ngay
Cisco yêu cầu rà soát mail_logs để tìm câu lệnh SQL bất thường. Một mẫu hãng đưa ra là chuỗi có dạng COPY ... TO PROGRAM. Nếu thiết bị chạy theo cụm, cần kiểm tra log trên từng nút. Bất kỳ kết quả khớp nào cũng có thể là dấu hiệu hoạt động độc hại, nhưng đây không phải danh sách đầy đủ.
Đừng chỉ nhìn log nằm trong thiết bị. Quyền root cho phép kẻ tấn công sửa hoặc xóa bằng chứng. Hãy đối chiếu thêm log tường lửa, NetFlow, proxy và hệ thống ghi log tập trung để tìm kết nối tải lên bất thường từ gateway ra địa chỉ ngoài, hoặc tải dữ liệu từ địa chỉ đáng ngờ về thiết bị.
Nếu nghi ngờ thiết bị vật lý đã bị khai thác, Cisco khuyến nghị liên hệ TAC. Với máy ảo, hãng khuyên giữ bằng chứng trước, triển khai máy ảo mới bằng bản đã vá, dựng lại cấu hình, thay thông tin đăng nhập cùng vật liệu mật mã trên thiết bị, rồi tiếp tục theo dõi. Vá trên một hệ thống đã bị chiếm quyền chưa chắc làm nó sạch trở lại.
Danh sách việc cần làm trong buổi sáng
- Kiểm kê toàn bộ Cisco Secure Email Gateway vật lý và máy ảo, ghi lại phiên bản AsyncOS.
- Sao lưu cấu hình và log theo quy trình ứng cứu của đơn vị trước khi thay đổi.
- Nâng cấp lên bản cố định phù hợp, ưu tiên 16.5.0-780.
- Tìm dấu hiệu SQL bất thường trong
mail_logsvà đối chiếu log ngoài thiết bị. - Nếu phát hiện dấu hiệu xâm nhập, cô lập có kiểm soát, giữ bằng chứng, đổi khóa và thông tin xác thực liên quan.
Xem thêm cảnh báo về CVE-2026-20079 trên Cisco FMC. Đây là sản phẩm khác, vá FMC không đồng nghĩa Secure Email Gateway đã an toàn.
Nguồn kiểm chứng