Ninja Forms đang bị khai thác để chiếm quyền website WordPress
Ninja Forms và WPC Product Bundles đang bị khai thác để cài cửa hậu, tạo tài khoản quản trị ẩn. Cập nhật plugin và kiểm tra IOC ngay.
Bởi Võ Danh — 10 Tháng 10, 2026 trong Bảo mật
Ninja Forms đang bị khai thác qua lỗ hổng CVE-2026-94504 để cài cửa hậu và tạo tài khoản quản trị trái phép trên website WordPress. Cùng chiến dịch này còn nhắm vào WPC Product Bundles for WooCommerce qua CVE-2026-93836. Patchstack ghi nhận những lượt tấn công đầu tiên từ ngày 4/10/2026 và thấy cả hai lỗi cùng tải một mã JavaScript từ hạ tầng của kẻ tấn công.
Phạm vi quan sát hiện còn hạn chế, nhưng Ninja Forms có hơn 500.000 lượt cài đặt hoạt động. Nếu website đang dùng một trong hai plugin, nên cập nhật và kiểm tra dấu vết ngay. Chỉ bấm nút Update rồi đi uống cà phê là chưa đủ, vì mã độc có thể đã để lại nhiều đường quay lại.
Ninja Forms bị khai thác như thế nào?
Cả hai lỗi đều thuộc loại stored XSS, tức mã JavaScript độc hại được lưu trong dữ liệu của website. Với Ninja Forms, kẻ tấn công gửi nội dung qua biểu mẫu bình thường. Khi quản trị viên mở bản ghi gửi lên trong màn hình quản trị cũ, đoạn mã mới chạy trong phiên đăng nhập của người đó.
Mã độc lợi dụng chính quyền của phiên wp-admin để lấy mã xác nhận cho thao tác quản trị, cài plugin giả và tạo tài khoản có toàn quyền. Vì vậy, lỗ hổng có điểm CVSS 7.1 nhưng hậu quả thực tế có thể nặng hơn con số nhìn thấy trên bảng chấm điểm.
WPC Product Bundles for WooCommerce phiên bản 8.6.6 trở xuống cũng bị khai thác theo cách tương tự. Điểm khác nằm ở dữ liệu đầu vào; phần cài mã độc sau đó dùng chung hạ tầng và công cụ.
Dấu hiệu website có thể đã bị xâm nhập
Patchstack cho biết mã độc cài một plugin giả mang tên WP Smart Thumbnails 1.2.4, tự nhận nhà phát triển là MediaPress Labs. Nó còn có thể tạo tài khoản quản trị hiển thị bình thường, một tài khoản quản trị bị giấu khỏi danh sách Users, đường dẫn đăng nhập bí mật và trình quản lý tệp không cần xác thực.
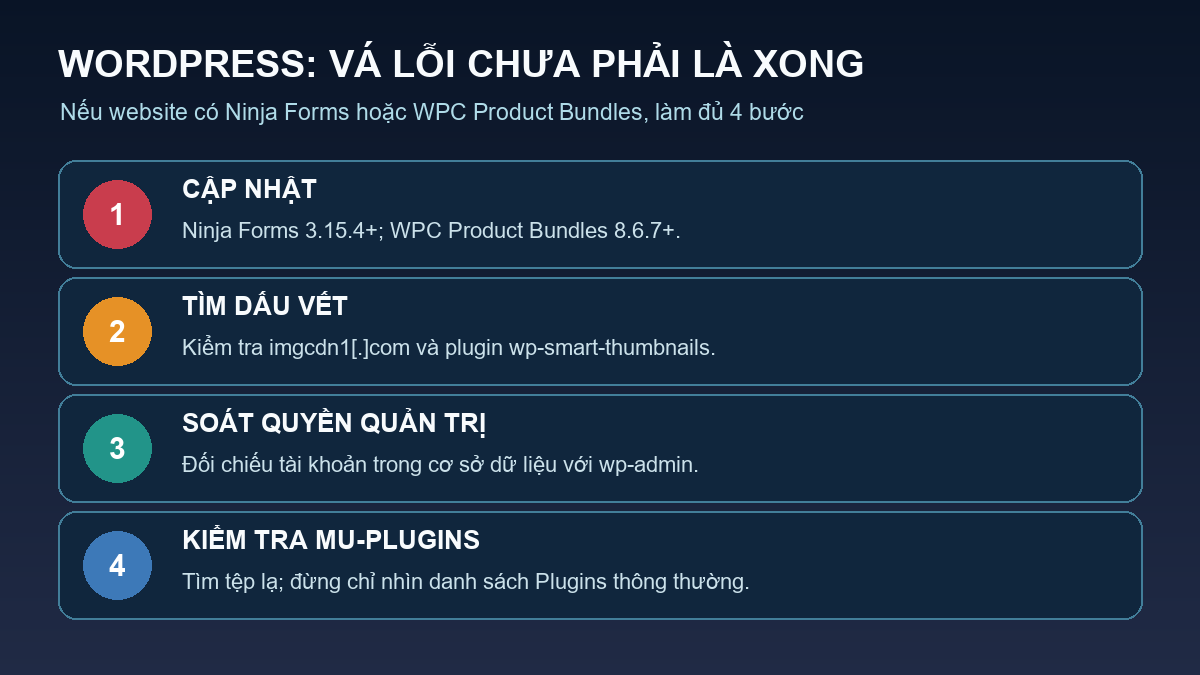
Quản trị viên nên tìm các chỉ báo sau trong nhật ký HTTP, hệ thống tệp và cơ sở dữ liệu:
- Tên miền
imgcdn1[.]comcùng các đường dẫn/fz/x.jshoặc/fz/c.php. - Thư mục
/wp-content/plugins/wp-smart-thumbnails/và tệpemer-run.phpbên trong. - Các tệp
class-wp-token-validate.phphoặcclass-wp-query-*.phptrong/wp-content/mu-plugins/. - Tài khoản quản trị lạ, nhất là tên chung chung như support, updater, maintenance hoặc email cục bộ có đuôi
@wordpress.org.
Tài khoản bị giấu có thể không xuất hiện trong màn hình Users. Hãy đối chiếu danh sách quản trị viên trực tiếp từ cơ sở dữ liệu hoặc WP-CLI với danh sách trong bảng điều khiển. Cũng cần xem thư mục mu-plugins, vì các plugin bắt buộc ở đó không hiện trong danh sách Plugins thông thường.
Cần làm gì ngay?
- Cập nhật Ninja Forms lên 3.15.4 hoặc mới hơn. Phiên bản này tăng cường mã hóa đầu ra tại màn hình chỉnh sửa dữ liệu gửi lên.
- Cập nhật WPC Product Bundles for WooCommerce lên 8.6.7 hoặc mới hơn. Nhật ký thay đổi của plugin xác nhận bản 8.6.7 có sửa lỗi bảo mật.
- Rà soát dấu vết trước khi xóa. Lưu log và bản sao tệp nghi vấn để phục vụ điều tra. Xóa plugin giả thôi chưa loại bỏ tài khoản ẩn hoặc mã trong
mu-plugins. - Cô lập website nếu phát hiện IOC. Đưa trang vào chế độ bảo trì, giới hạn quyền truy cập quản trị và nhờ người có chuyên môn xử lý. Sau khi làm sạch, đổi mật khẩu quản trị, khóa bí mật WordPress và thông tin đăng nhập liên quan.
- Kiểm tra lại quyền và tính toàn vẹn. So sánh tệp lõi/plugin với bản sạch, xem lịch sử tạo người dùng, tác vụ định kỳ, plugin mới và kết nối ra ngoài bất thường.
Nếu website chỉ dùng phiên bản đã vá và không thấy chỉ báo, vẫn nên theo dõi log thêm vài ngày. Còn nếu đã mở dữ liệu biểu mẫu đáng ngờ khi plugin chưa được cập nhật, hãy xử lý như một sự cố có khả năng xâm nhập thay vì coi đó là cảnh báo chung.
Nguồn kiểm chứng
- Phân tích chiến dịch và chỉ báo xâm nhập của Patchstack
- Hồ sơ CVE-2026-94504 trên Patchstack
- Trang plugin Ninja Forms trên WordPress.org
- Nhật ký phiên bản WPC Product Bundles trên WordPress.org
- BleepingComputer: xác minh chiến dịch khai thác
Xem thêm các cảnh báo đã kiểm chứng trong chuyên mục Bảo mật.