AhsayCBS đang bị khai thác: Bản vá cũ chưa đủ, cần cài hotfix ngay
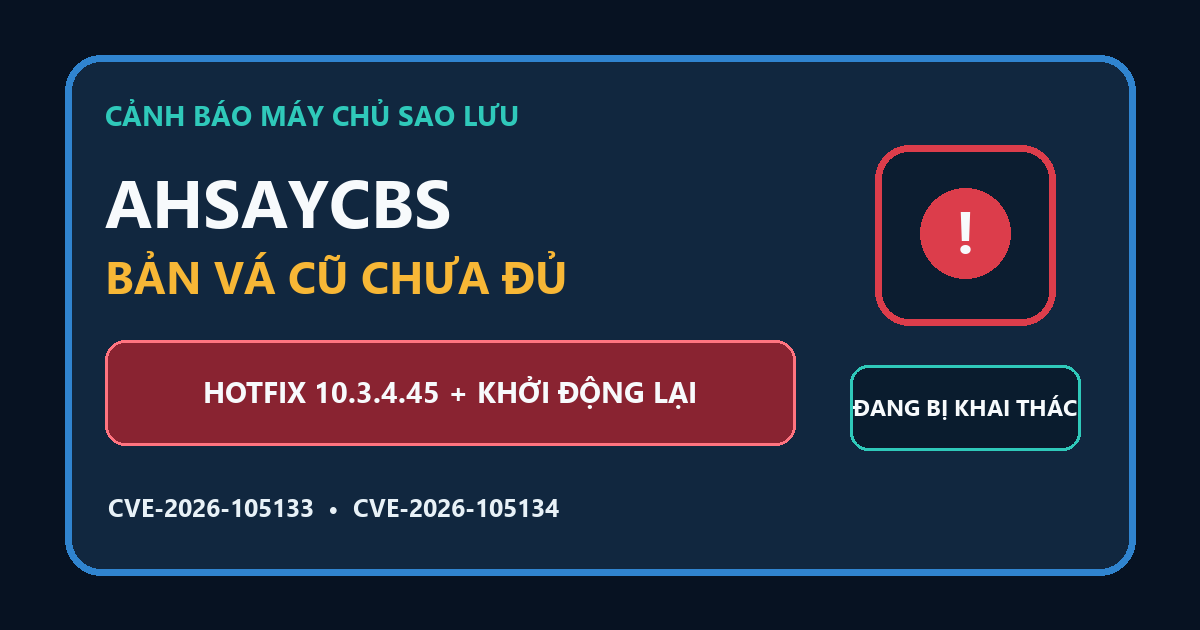
AhsayCBS đang bị khai thác qua hai lỗ hổng cho phép chiếm quyền SYSTEM. Bản 10.3.4.0 chưa vá đủ; cần cài hotfix 10.3.4.45 và kiểm tra IOC.
Bởi Võ Danh — 12 Tháng 10, 2026 trong Bảo mật
AhsayCBS đang bị khai thác qua chuỗi CVE-2026-105133 và CVE-2026-105134. Kẻ tấn công có thể vượt qua xác thực rồi chạy lệnh từ xa với quyền SYSTEM trên máy chủ Windows. Đáng lo hơn, phiên bản 10.3.4.0 từng được cho là đã sửa lỗi nhưng Ahsay xác nhận ngày 10/10/2026 rằng bản vá này chưa xử lý đầy đủ.
Nếu đơn vị đang dùng AhsayCBS để quản lý sao lưu, cần cài hotfix 10.3.4.45, khởi động lại máy chủ và kiểm tra dấu hiệu xâm nhập. Đây không phải loại cảnh báo để đánh dấu “để mai xem”; máy chủ sao lưu thường giữ dữ liệu quan trọng và có đường kết nối tới nhiều hệ thống khác.
AhsayCBS đang bị khai thác nguy hiểm ra sao?
Huntress ghi nhận hoạt động khai thác từ 23:20 UTC ngày 7/10. Đến ngày 8/10, hãng này đã thấy ít nhất năm tổ chức bị nhắm tới. Con số đó chỉ phản ánh phạm vi Huntress quan sát, không phải tổng số nạn nhân trên Internet.
Chuỗi tấn công dùng CVE-2026-105133 để qua mặt bước xác thực, sau đó lợi dụng CVE-2026-105134 trong thành phần Replication Receiver để chèn lệnh hệ điều hành. Theo Huntress, kẻ tấn công đạt khả năng thực thi mã từ xa mà không cần tài khoản hợp lệ và chạy lệnh với quyền NT AUTHORITY\SYSTEM.
Sau khi vào máy, chúng thả webshell JSP để giữ cửa truy cập, cài XMRig đào tiền số và ngụy trang tệp dưới tên giống Microsoft Edge. Một dịch vụ giả mang tên MicrosoftEdgeUpdateSvc được dùng để duy trì hoạt động. Có trường hợp mã PowerShell theo dõi Task Manager, tạm dừng công cụ đào tiền khi người quản trị mở trình quản lý tác vụ rồi chạy lại sau đó. Nhìn CPU thấy bình thường trong vài phút chưa chắc máy đã sạch.
Bản vá nào mới đúng?
Dữ liệu CVE và NVD ban đầu ghi 10.3.4 là phiên bản không bị ảnh hưởng. Huntress sau đó kiểm tra và kết luận 10.3.4 vẫn có thể bị khai thác. Ahsay từng khẳng định ngày 9/10 rằng 10.3.4.0 đã giải quyết hai lỗi, nhưng một ngày sau hãng ra cảnh báo mới, thừa nhận bản vá trước chưa đầy đủ.
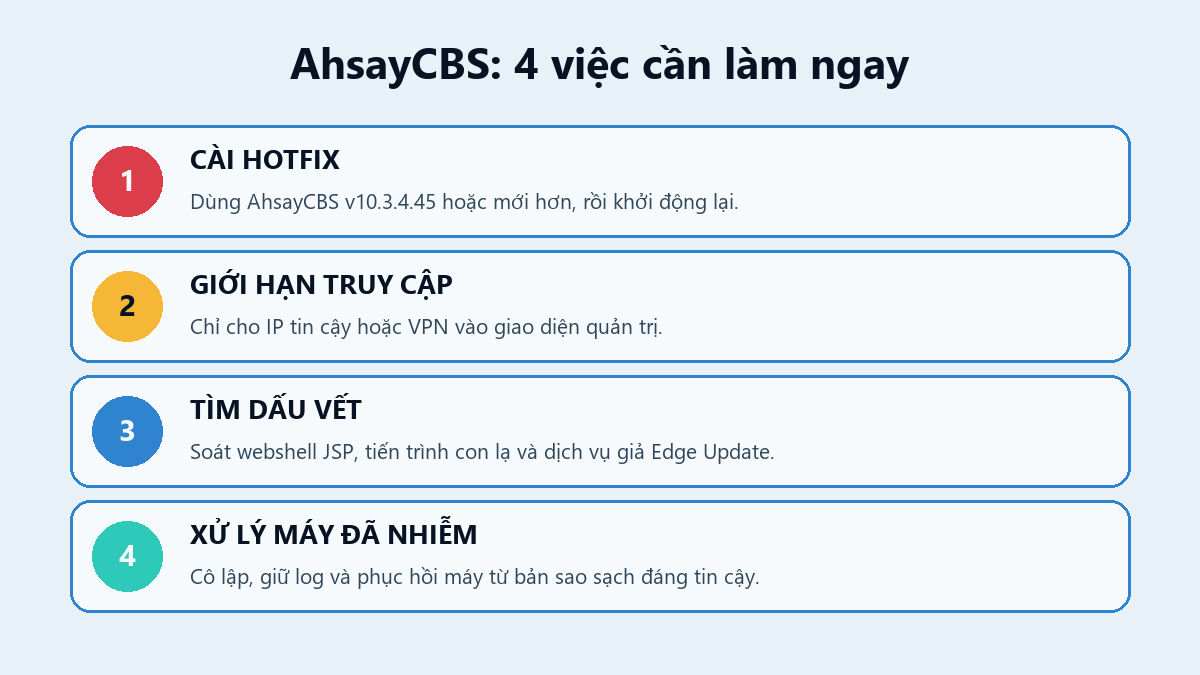
Hướng dẫn hiện tại của Ahsay là cài AhsayCBS v10.3.4.45 hotfix cho các hệ thống v10 bị ảnh hưởng rồi khởi động lại máy chủ. Hotfix nằm trong cổng dành cho đối tác và cần tài khoản hợp lệ. Nếu đang dùng dịch vụ sao lưu do nhà cung cấp quản lý, hãy yêu cầu họ xác nhận rõ số bản dựng đã cài và thời điểm khởi động lại; câu trả lời “đã lên 10.3.4” vẫn chưa đủ.
Việc cần làm ngay với CVE-2026-105134
- Giảm bề mặt tấn công trước. Chặn giao diện quản trị AhsayCBS khỏi Internet. Chỉ cho phép IP tin cậy hoặc truy cập qua VPN trong lúc triển khai hotfix.
- Cài hotfix 10.3.4.45 hoặc bản mới hơn được Ahsay xác nhận. Khởi động lại theo đúng hướng dẫn của hãng và kiểm tra dịch vụ hoạt động bình thường sau khi lên bản.
- Rà soát dấu vết. Tìm tiến trình con bất thường sinh từ
cbssvcX64.exehoặccbssvcX86.exe, tệp JSP lạ trong thư mục ứng dụng, dịch vụMicrosoftEdgeUpdateSvc, tệpedge.exe/msedge.exeở vị trí đáng ngờ và kết nối đào tiền số bất thường. - Đừng coi cài vá là làm sạch máy. Nếu thấy chỉ dấu xâm nhập, cô lập máy, bảo toàn log và thông tin pháp chứng. Huntress khuyến nghị phục hồi toàn bộ máy chủ từ nguồn sạch đáng tin cậy vì kẻ tấn công có thể đã để lại cửa hậu khác.
- Đổi thông tin xác thực có nguy cơ lộ. Thực hiện sau khi đã cô lập hoặc làm sạch hệ thống, đồng thời kiểm tra các máy và kho lưu trữ mà AhsayCBS có thể truy cập.
Với các lỗ hổng đã có khai thác thật, thứ tự hợp lý là giảm phơi nhiễm, vá đúng bản, rồi săn dấu vết. Danh sách ưu tiên khác có thể đối chiếu thêm trong bài các lỗ hổng mới được CISA đưa vào KEV.
Nguồn kiểm chứng