CVE-2026-90436 đang bị khai thác qua Confluence: Vá hoặc tắt Remote API ngay
CVE-2026-90436 đang bị khai thác trên Confluence Data Center khi Remote API bật. Cập nhật 9.2.28, tắt API cũ và kiểm tra dấu hiệu xâm nhập.
Bởi Võ Danh — 20 Tháng 11, 2026 trong Bảo mật
CISA đã đưa CVE-2026-90436 vào danh mục lỗ hổng đang bị khai thác sau khi Rapid7 phát hiện một máy chủ Confluence Data Center bị tấn công thật. Lỗi cho phép kẻ ngoài Internet chạy lệnh từ xa mà không cần đăng nhập nếu tính năng Remote API dùng XML-RPC và SOAP đang bật.
Đây là kiểu lỗi không nên để vào lịch “cuối tháng rảnh thì vá”. Confluence thường chứa tài liệu nội bộ, cấu hình, tệp đính kèm và thông tin tích hợp. Khi máy chủ bị chiếm, kẻ tấn công có thể lần theo những dữ liệu đó để đi tiếp sang hệ thống khác.
CVE-2026-90436 ảnh hưởng Confluence nào?
Atlassian xác nhận Confluence Data Center từ phiên bản 1.x đến 9.x có thể bị ảnh hưởng khi Remote API (XML-RPC & SOAP) được bật. Tính năng này đã tắt mặc định trên cài đặt mới từ Confluence 3.0, nhưng hệ thống nâng cấp lâu năm hoặc cần tích hợp cũ vẫn có thể đang dùng.
Confluence Cloud không bị ảnh hưởng. Confluence 10.x cũng không nằm trong phạm vi vì Atlassian đã loại bỏ tính năng Remote API cũ. Atlassian chấm lỗ hổng 9,3/10 theo CVSS 4.0 và phát hành Confluence Data Center 9.2.28 để sửa lỗi.
Gốc vấn đề nằm trong Apache Axis 1.x, thư viện SOAP đã hết vòng đời. Vì vậy, ngoài Confluence, các ứng dụng Java cũ có nhúng Axis và mở dịch vụ quản trị liên quan cũng cần được kiểm kê. Bài cảnh báo 4EverAble2Shell trên N-central trước đó là một trường hợp khác dùng cùng thư viện dễ tổn thương.
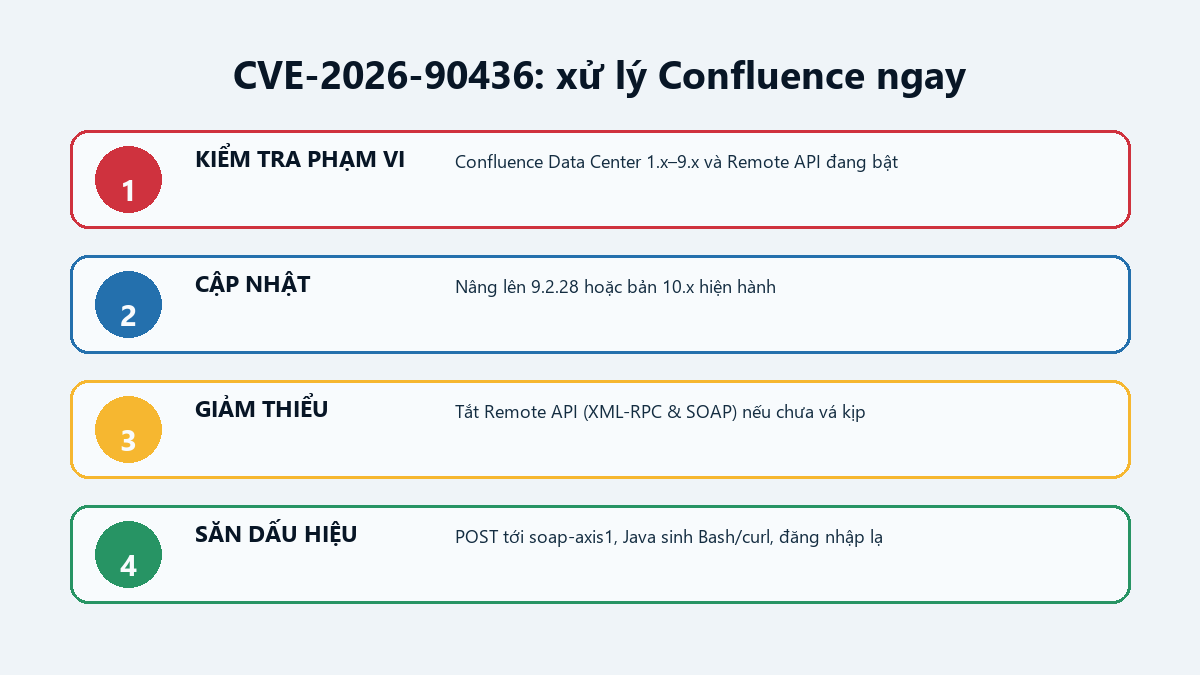
Dấu hiệu CVE-2026-90436 đang bị khai thác
Rapid7 cho biết ngày 13/11/2026, hệ thống MDR của họ phát hiện các yêu cầu POST không xác thực tới đường dẫn /plugins/servlet/soap-axis1/confluenceservice-v2. Máy chủ trả HTTP 500, nhưng tiến trình Java của Confluence vẫn sinh tiến trình con Bash và curl ngay sau đó. Vì thế, đừng thấy lỗi 500 rồi thở phào; trong vụ này, lỗi hiện trên web không có nghĩa lệnh phía sau đã thất bại.
- Nhiều yêu cầu POST tới đường dẫn SOAP Axis nêu trên, đặc biệt từ Internet.
- Tiến trình Java của Confluence bất ngờ gọi Bash, curl hoặc tải tập lệnh từ miền đường hầm tạm thời.
- Truy vấn bất thường vào cơ sở dữ liệu Confluence, tệp đính kèm, khóa mã hóa hoặc cấu hình tích hợp.
- Đăng nhập lạ bằng tài khoản dịch vụ sau thời điểm máy chủ Confluence có dấu hiệu bị khai thác.
Rapid7 ghi nhận kẻ tấn công dùng thông tin lưu trong Confluence để truy cập MySQL, dò tài liệu chứa mật khẩu và sau đó đăng nhập Microsoft 365 bằng tài khoản tích hợp. Địa chỉ 192.238.253[.]176 xuất hiện trong hoạt động họ quan sát. Đây chỉ là một IOC đã biết, không phải danh sách đầy đủ.
Việc quản trị viên cần làm ngay
- Nâng cấp lên Confluence Data Center 9.2.28 hoặc một bản 10.x hiện hành phù hợp với hệ thống. Kiểm tra lại tài liệu Atlassian trước khi triển khai vì hướng dẫn có thể tiếp tục được cập nhật.
- Nếu chưa thể vá, tắt Remote API. Vào General Configuration, chọn Further Configuration, bỏ chọn “Remote API (XML-RPC & SOAP)” rồi lưu. Thay đổi có hiệu lực ngay, không cần khởi động lại, nhưng tích hợp cũ có thể ngừng hoạt động.
- Xác nhận giảm thiểu. Truy cập đường dẫn SOAP của Confluence. Atlassian cho biết cấu hình đúng phải trả về HTTP 403 Forbidden.
- Điều tra máy từng phơi ra Internet. Rà access log, cây tiến trình, kết nối ra ngoài, cơ sở dữ liệu và tài khoản dịch vụ. Chỉ vá là chưa đủ nếu kẻ tấn công đã lấy được thông tin xác thực.
- Đổi bí mật sau khi làm sạch. Ưu tiên mật khẩu cơ sở dữ liệu, token tích hợp, khóa API và tài khoản dịch vụ mà Confluence có thể truy cập.
Nguồn kiểm chứng