CVE-2026-19868 trên SonicWall SSL VPN đang bị khai thác: Vá ngay
CVE-2026-19868 cho phép tài khoản có thông tin đăng nhập hợp lệ đi vòng qua SAML và MFA trên SonicWall SSL VPN. Kiểm tra Gen7, Gen8 và vá ngay.
Bởi Võ Danh — 8 Tháng 11, 2026 trong Bảo mật
CISA đã đưa CVE-2026-19868 vào danh mục lỗ hổng đang bị khai thác trong thực tế ngày 6/11/2026. Lỗi nằm trong dịch vụ SSL VPN của SonicOS trên tường lửa SonicWall. Kẻ tấn công có thông tin đăng nhập hợp lệ của một phương thức xác thực khác có thể vượt qua bước đăng nhập SAML, kể cả xác thực đa yếu tố được ép qua SAML.
Đây không phải lỗi thực thi lệnh từ xa và cũng không phải kiểu tấn công hoàn toàn không cần tài khoản. Điều đáng lo là một mật khẩu hợp lệ vốn chưa đủ để vào VPN có thể trở thành chiếc vé đi vòng qua lớp SAML và MFA. Nếu hệ thống đang dùng SonicWall SSL VPN với SAML, cần kiểm tra firmware ngay.
CVE-2026-19868 ảnh hưởng hệ thống nào?
SonicWall cho biết lỗi chỉ ảnh hưởng giao diện hoặc dịch vụ SonicOS SSL VPN khi SAML được bật cho đăng nhập VPN. Phạm vi gồm thiết bị Gen7 và Gen8, cả phần cứng lẫn một số máy ảo NSv thuộc danh sách của hãng.
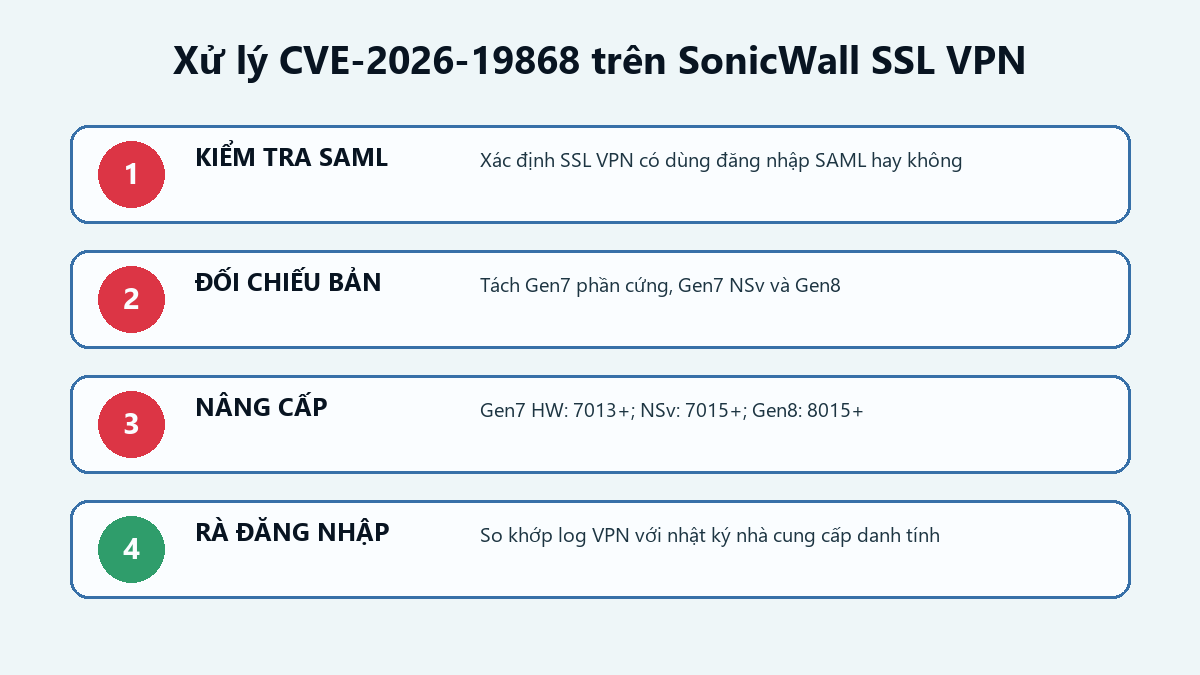
- Gen7 phần cứng chạy SonicOS 7.3.3-7015 hoặc cũ hơn: nâng lên 7.3.4-7013 hoặc mới hơn. Với Gen7 NSv, nên dùng 7.3.4-7015 hoặc bản mới hơn đang được phát hành cho nền tảng ảo.
- Gen8 chạy SonicOS 8.2.2-8015 hoặc cũ hơn: nâng lên 8.2.3-8015 hoặc mới hơn.
Thông báo của SonicWall đánh giá CVE ở mức High với điểm CVSS 7,1. CISA vẫn đưa lỗi vào KEV vì đã có bằng chứng khai thác. Hạn xử lý dành cho cơ quan liên bang Mỹ là 20/11/2026; các đơn vị khác nên coi đó là mốc tham khảo tối đa, không phải lịch hẹn để chờ.
Việc cần làm ngay với SonicWall SSL VPN
Trước tiên, mở cấu hình SSL VPN và xác nhận có dùng SAML hay không. Sau đó ghi lại model, thế hệ và phiên bản SonicOS hiện tại. Sao lưu cấu hình mã hóa trước khi nâng cấp, đọc ghi chú phát hành và kiểm tra đường quay lui vì một số nhánh firmware không hỗ trợ hạ cấp đơn giản.
- Nâng firmware lên bản đã sửa tương ứng với Gen7 hoặc Gen8.
- Liệt kê các tài khoản vẫn có thể xác thực bằng phương thức khác ngoài SAML. Khóa hoặc đổi mật khẩu tài khoản không còn cần thiết.
- So khớp nhật ký đăng nhập SSL VPN với log của nhà cung cấp danh tính. Tìm phiên VPN thành công nhưng không có sự kiện SAML tương ứng.
- Rà địa chỉ IP, thời gian đăng nhập, thiết bị nguồn, tài khoản đặc quyền và thay đổi cấu hình bất thường.
- Nếu phát hiện truy cập đáng ngờ, vô hiệu hóa phiên, đổi thông tin xác thực liên quan, giữ log và xử lý theo quy trình ứng cứu sự cố.
SonicWall và CISA chưa công bố chi tiết chiến dịch hoặc IOC cụ thể. Vì thế, không thấy một chuỗi log “đúng mẫu” chưa đủ để kết luận an toàn. Vá trước, săn dấu hiệu sau. Đảo thứ tự này thường đỡ tốn cà phê hơn.
Nếu chưa thể nâng cấp ngay
Hãy thu hẹp nguồn được phép truy cập SSL VPN, vô hiệu hóa tài khoản thay thế không cần thiết và tăng giám sát đăng nhập. Nếu có phương án vận hành phù hợp, cân nhắc tạm ngừng SAML trên SSL VPN hoặc dịch vụ bị ảnh hưởng theo hướng dẫn trực tiếp của SonicWall. Các biện pháp này chỉ giảm rủi ro trong lúc chờ bảo trì, không thay thế firmware đã sửa.
Hệ thống không bật SAML cho đăng nhập SonicOS SSL VPN không nằm trong điều kiện khai thác mà SonicWall mô tả cho CVE này. Tuy vậy, cùng bản cập nhật còn sửa các lỗi SonicOS khác, nên vẫn cần đọc đầy đủ thông báo của hãng. Có thể theo dõi thêm tại mục Bảo mật.
Nguồn kiểm chứng