CVE-2026-112816: LXD và MicroCloud có thể bị chiếm toàn quyền
CVE-2026-112816 cho phép kẻ tấn công giả mạo máy khách tin cậy và giành toàn quyền cụm LXD hoặc MicroCloud. Kiểm tra phiên bản và cập nhật ngay.
Bởi Võ Danh — 2 Tháng 11, 2026 trong Bảo mật
Nếu đang dùng LXD hoặc MicroCloud để quản lý container và máy ảo, bạn nên kiểm tra phiên bản ngay. Canonical vừa công bố CVE-2026-112816, một lỗi xác thực có điểm CVSS 4.0 là 10/10. Kẻ tấn công không cần tài khoản và cũng không cần khóa bí mật của quản trị viên. Nếu truy cập được HTTPS API và có bản sao chứng thư công khai của một máy khách tin cậy, họ có thể giả mạo máy khách đó.
Hậu quả không dừng ở việc xem vài thông tin cấu hình. Canonical cho biết kẻ tấn công có thể giành toàn quyền đối với cụm cùng các container, máy ảo được quản lý. Nếu danh tính bị giả mạo có quyền cao, cuộc tấn công có thể dẫn tới quyền root trên máy chủ.
CVE-2026-112816 nguy hiểm ở chỗ nào?
LXD dùng mutual TLS, thường gọi là mTLS, để xác thực máy khách kết nối tới API. Với cách này, máy khách phải chứng minh mình giữ khóa bí mật tương ứng với chứng thư đã được tin cậy. Tuy nhiên, phiên bản bị lỗi lại so sánh mọi chứng thư trong chuỗi do máy khách gửi lên với kho tin cậy.
Chỉ chứng thư đầu chuỗi mới chứng minh người kết nối có khóa bí mật. Vì kiểm tra sai vị trí, kẻ tấn công có thể đặt chứng thư công khai của một máy khách tin cậy vào chuỗi do mình tạo rồi đăng nhập dưới danh tính đó. Chứng thư công khai vốn không phải bí mật, nên đây là kiểu sai sót khá khó chịu: chiếc khóa không bị đánh cắp, nhưng ổ khóa lại nhìn nhầm người.
Trong MicroCloud, rủi ro còn xuất hiện lúc một thành viên mới tham gia cụm. Canonical nói kẻ tấn công có thể chặn lấy chứng thư TLS công khai trong quá trình này rồi dùng nó để giả mạo thành viên.
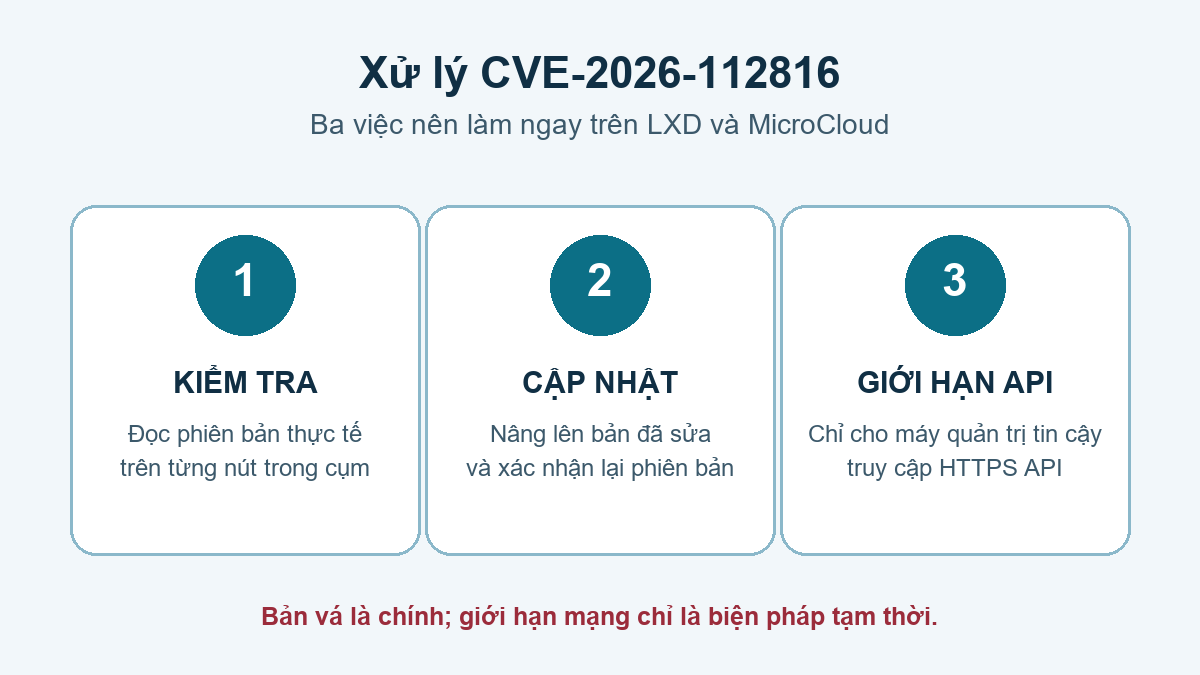
Phiên bản LXD và MicroCloud đã sửa lỗi
Bản ghi CVE của Canonical liệt kê các nhánh LXD bị ảnh hưởng và bản sửa tương ứng:
- LXD 4.0.14: cập nhật lên
4.0.15hoặc mới hơn. - LXD 5.0.10: cập nhật lên
5.0.11hoặc mới hơn. - LXD 5.21.8: cập nhật lên
5.21.9hoặc mới hơn. - LXD 6.9.x: cập nhật lên
6.10.1hoặc mới hơn.
Với MicroCloud, bản đã sửa là 2.1.5 trên kênh 2/stable và 3.4.1 trên kênh 3/stable. Canonical khuyến nghị mọi người dùng LXD và MicroCloud cập nhật ngay. Nếu cài bằng snap, có thể dùng:
sudo snap refresh lxd
sudo snap refresh microcloud
snap list lxd microcloud
Các bản LXD được phát hành theo kiểu triển khai dần. Vì vậy, hãy kiểm tra kết quả sau khi cập nhật thay vì mặc định lệnh chạy xong là đã nhận đúng bản vá.
Việc cần làm nếu chưa thể cập nhật ngay
Canonical không đưa ra biện pháp thay thế hoàn chỉnh cho bản vá. Trong lúc chờ cửa sổ bảo trì, hãy chặn HTTPS API của LXD và MicroCloud khỏi Internet, chỉ cho phép máy quản trị tin cậy truy cập qua tường lửa hoặc mạng quản trị riêng. Cách này giảm phạm vi tấn công nhưng không sửa lỗi xác thực.
Hiện chưa có bằng chứng công khai cho thấy CVE-2026-112816 đã bị khai thác thực tế và lỗ hổng chưa có trong danh mục KEV của CISA. Dù vậy, điểm 10/10, khả năng tấn công qua mạng không cần đăng nhập và hậu quả có thể là toàn quyền cụm khiến đây là bản vá nên làm sớm, nhất là với API đang mở ra mạng rộng.
Nếu vận hành nhiều nút, hãy ghi lại phiên bản trên từng nút, cập nhật theo kênh đang dùng và xác nhận lại quyền truy cập API sau khi vá. Bạn cũng có thể xem cảnh báo Ivanti Connect Secure gần đây để rà lại nguyên tắc chung với thiết bị quản trị hạ tầng: vá nhanh, nhưng vẫn phải kiểm tra xem hệ thống có từng phơi ra Internet hay không.
Nguồn kiểm chứng