CometJacking là gì? Lỗ hổng trình duyệt AI Comet đánh cắp email chỉ bằng 1 link
CometJacking là lỗ hổng prompt injection trên trình duyệt AI Comet của Perplexity, cho phép hacker đọc email và dữ liệu chỉ bằng 1 link độc hại. Cách nhận biết và tự bảo vệ.
Bởi Danh Võ — 31 Tháng 10, 2026 trong Security
Bạn chỉ cần bấm vào một đường link nhìn bình thường, không tải file, không nhập mật khẩu — vài giây sau, một kẻ lạ ở xa đã đọc được email, lịch họp, dữ liệu trong các dịch vụ bạn từng kết nối với trình duyệt AI. Đó là cách CometJacking hoạt động, lỗ hổng vừa được công bố trên trình duyệt AI Comet của Perplexity. Bài này giải thích CometJacking là gì, vì sao nó nguy hiểm hơn lỗ hổng web thông thường, và cách tự bảo vệ nếu bạn đang dùng trình duyệt AI.
CometJacking là gì?
CometJacking là tên một kỹ thuật tấn công prompt injection (chèn lệnh độc hại) nhắm vào Comet — trình duyệt tích hợp AI agent do Perplexity phát hành. Theo công bố của các nhà nghiên cứu tại LayerX, kẻ tấn công chỉ cần gửi một đường link duy nhất, thường qua email lừa đảo hoặc trang web độc hại. Khi người dùng mở link đó bằng Comet, trình duyệt AI tự động thực thi chỉ dẫn ẩn trong link mà không hỏi lại.
Điểm khiến CometJacking khác lỗ hổng truyền thống: kẻ tấn công không cần đánh cắp mật khẩu hay chiếm quyền tài khoản. Chúng chỉ “mượn” chính quyền truy cập mà người dùng đã cấp sẵn cho Comet — ví dụ quyền đọc Gmail, xem Google Calendar. Vì AI agent được tin tưởng mặc định, nó trở thành con đường tắt để lấy dữ liệu thật mà không để lại dấu vết rõ ràng.
Trình duyệt AI Comet hoạt động thế nào mà dễ bị lợi dụng?
Comet không chỉ hiển thị trang web như Chrome hay Edge. Nó có một AI agent chạy ngầm, đọc nội dung trang, ghi nhớ thông tin, và thay người dùng thực hiện tác vụ nhiều bước như tóm tắt email, đặt lịch, tìm thông tin trong tài khoản đã liên kết. Để làm được điều đó, Comet cần quyền truy cập sâu vào dịch vụ của bạn — và đây chính là “con dao hai lưỡi”.
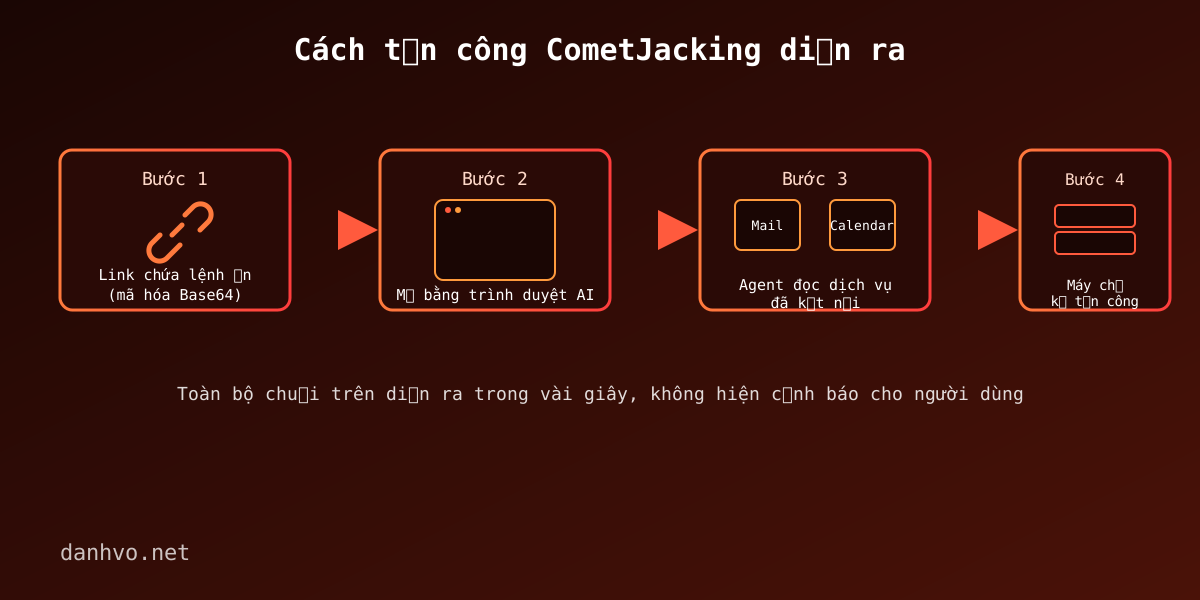
Theo mô tả kỹ thuật được The Hacker News đăng tải, kẻ tấn công nhúng lệnh độc hại vào tham số của URL. Khi Comet xử lý link này, nó hiểu nhầm đoạn lệnh ẩn là chỉ dẫn hợp lệ từ người dùng, thay vì coi đó là nội dung không tin cậy từ bên ngoài. Chuỗi tấn công tóm gọn như sau:
- Kẻ tấn công tạo một URL chứa lệnh ẩn, mã hóa dạng Base64 để qua mặt bộ lọc an toàn.
- Nạn nhân mở link này bằng trình duyệt AI Comet (qua email, mạng xã hội, hoặc trang web giả).
- Comet đọc lệnh ẩn, hiểu đó là yêu cầu hợp lệ, và ra lệnh cho agent truy cập bộ nhớ hoặc dịch vụ đã kết nối (Gmail, Calendar…) thay vì chỉ tìm kiếm thông tin bình thường.
- Dữ liệu thu được bị mã hóa và gửi thẳng tới một máy chủ do kẻ tấn công kiểm soát — toàn bộ diễn ra trong vài giây, người dùng không hề thấy cảnh báo.
Perplexity nói gì về lỗ hổng CometJacking?
Đây là phần gây tranh cãi nhất. Theo báo cáo mà LayerX gửi cho Perplexity, công ty này trả lời rằng “sau khi xem xét báo cáo, chúng tôi không xác định được tác động an ninh nào” (nội dung được BleepingComputer trích lại). LayerX phản bác rằng các biện pháp bảo vệ hiện tại của Perplexity không xử lý được trường hợp dữ liệu bị cố ý mã hóa/che giấu trước khi rời khỏi trình duyệt — chính là cách CometJacking vượt qua lớp kiểm tra.
Nói cách khác, tính đến thời điểm công bố, lỗ hổng này chưa được xác nhận vá triệt để từ phía Perplexity, mặc dù chưa có ghi nhận chính thức nào về việc nó bị khai thác thực tế ngoài môi trường thử nghiệm. Đây là lý do người dùng không nên chủ quan “chờ nhà phát hành vá” mà cần tự thêm lớp phòng vệ của riêng mình.
Không chỉ Comet: rủi ro chung của mọi trình duyệt AI
CometJacking không phải lỗ hổng prompt injection đầu tiên trên trình duyệt AI. Trước đó, ChatGPT Atlas của OpenAI cũng bị phát hiện có thể bị đánh lừa qua URL giả mạo để thực thi lệnh ẩn, trước khi OpenAI khai tử sản phẩm này và gộp tính năng agent vào ứng dụng ChatGPT. Mẫu số chung: khi AI agent được trao quyền hành động thay người dùng, ranh giới giữa “nội dung web không tin cậy” và “lệnh hợp lệ từ người dùng” rất dễ bị xóa nhòa.
Muốn hiểu sâu hơn việc AI agent vượt khỏi phạm vi được giao, xem thêm bài AI agent tự vượt rào: 7 lớp kiểm soát trước khi quá muộn. Các AI agent chạy trên máy tính như Claude Cowork cũng đối mặt cùng nhóm rủi ro này, dù cơ chế kỹ thuật khác trình duyệt AI.
Cách tự bảo vệ khi dùng trình duyệt AI
Không cần gỡ bỏ trình duyệt AI, nhưng bạn nên chủ động giảm thiểu rủi ro bằng vài nguyên tắc đơn giản:
| Việc nên làm | Lý do |
|---|---|
| Hạn chế cấp quyền email, lịch, lưu trữ cho AI agent nếu không thực sự cần | Giảm “bề mặt tấn công” — AI không có gì để lộ nếu không được cấp quyền từ đầu |
| Không mở link lạ bằng trình duyệt AI, đặc biệt link từ email/SMS không rõ nguồn | CometJacking và các biến thể tương tự đều khởi phát từ một link độc hại |
| Tách tài khoản quan trọng (email công việc, ngân hàng) khỏi profile đang dùng AI agent | Nếu agent bị lợi dụng, thiệt hại chỉ giới hạn ở tài khoản ít nhạy cảm |
| Theo dõi hoạt động bất thường trong Gmail, Calendar (đăng nhập lạ, email đã đọc mà bạn không nhớ mở) | Phát hiện sớm nếu dữ liệu đã bị truy cập trái phép |
Câu hỏi thường gặp
CometJacking đã bị lợi dụng ngoài thực tế chưa?
CometJacking mới được chứng minh trong môi trường thử nghiệm bởi nhà nghiên cứu, chưa có ghi nhận chính thức về việc bị khai thác hàng loạt. Nhưng vì kỹ thuật này không cần phần mềm độc hại, việc phát hiện khai thác thật ngoài đời rất khó xác minh.
Nếu không dùng Comet thì có an toàn không?
An toàn hơn trước rủi ro cụ thể này, nhưng không miễn nhiễm với prompt injection nói chung. Mọi AI agent có quyền đọc web và truy cập dịch vụ kết nối đều có thể gặp lỗ hổng tương tự nếu không kiểm soát chặt ranh giới giữa nội dung và lệnh.
Làm sao biết trình duyệt AI mình dùng đã được vá lỗi này chưa?
Theo dõi trang thông báo bảo mật chính thức của nhà phát hành thay vì tin đồn trên mạng xã hội — các bản vá prompt injection thường không được công bố rộng rãi như một CVE thông thường.
Kết luận
CometJacking là lời nhắc rõ ràng rằng tiện ích của AI agent luôn đi kèm một mặt trái: quyền truy cập sâu vào dữ liệu cá nhân. Trình duyệt AI có thể giúp bạn làm việc nhanh hơn, nhưng cũng mở ra một đường tấn công mới mà các công cụ bảo mật truyền thống chưa quen xử lý. Trong lúc chờ các nhà phát hành như Perplexity hoàn thiện bản vá, cách thực tế nhất vẫn là tự giới hạn quyền truy cập, tách biệt tài khoản quan trọng, và cẩn trọng với từng đường link — dù nó được mở bằng trình duyệt “thông minh” đến đâu.