CVE-2026-0322 trên Palo Alto PAN-OS đang bị khai thác: Vá ngay
CISA đưa CVE-2026-0322 trên PAN-OS vào KEV cùng ngày công bố, cơ quan liên bang Mỹ chỉ có 3 ngày để vá. Kiểm tra và xử lý giao diện quản trị PAN-OS ngay.
Bởi Danh Võ — 28 Tháng 10, 2026 trong Security
CVE-2026-0322 trên PAN-OS, hệ điều hành chạy firewall và thiết bị quản lý của Palo Alto Networks, đang bị khai thác ngoài thực tế. Palo Alto Networks công bố lỗ hổng này ngày 14/10/2026 kèm bản vá, và CISA đưa ngay CVE-2026-0322 vào danh mục Known Exploited Vulnerabilities (KEV) trong cùng ngày. Nếu quản trị PAN-OS của bạn lộ ra internet hoặc mạng không tin cậy, đây là việc cần xử lý trong hôm nay, không phải “để tuần sau”.
CVE-2026-0322 là lỗ hổng gì?
CVE-2026-0322 là lỗi code injection (CWE-94) nằm trong giao diện quản trị (management interface) của PAN-OS, hệ điều hành chạy trên các thiết bị PA-Series, VM-Series và phần mềm quản lý Panorama. Palo Alto Networks chấm lỗ hổng này ở mức High với CVSS 4.0 là 8,6/10.
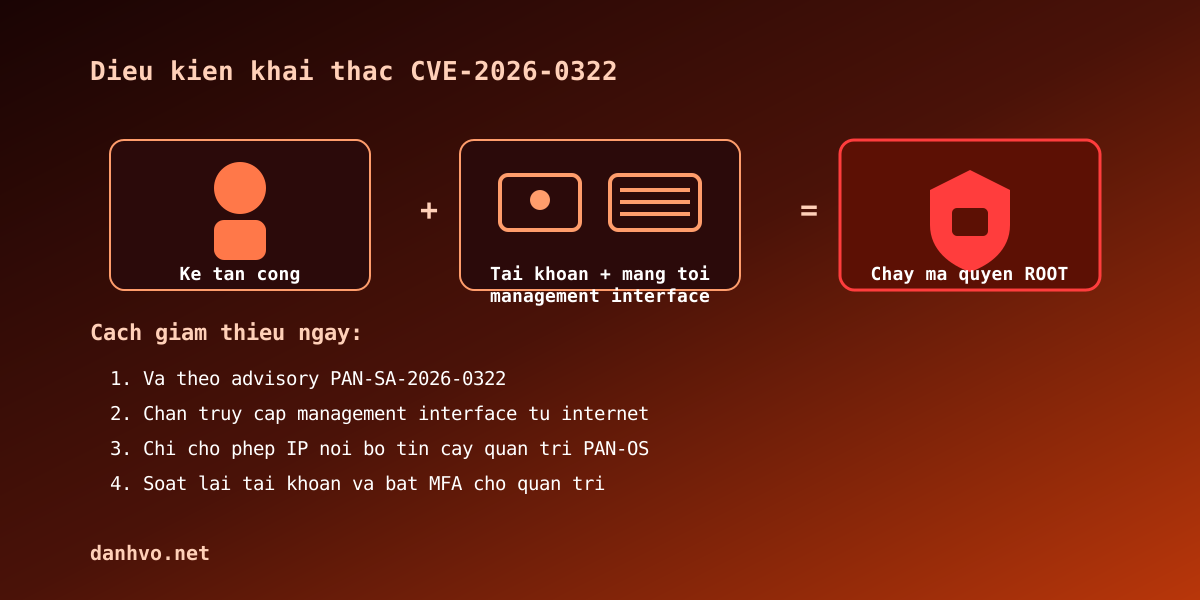
Điều kiện khai thác CVE-2026-0322 không phải “ai cũng làm được từ xa không cần gì”. Theo mô tả của hãng, kẻ tấn công cần có sẵn thông tin xác thực hợp lệ và có đường mạng tới giao diện quản trị PAN-OS. Khi hai điều kiện này gặp nhau, chúng có thể chạy mã tùy ý với quyền root trên thiết bị, tức là kiểm soát hoàn toàn firewall hoặc Panorama đó.
Vì sao CVE-2026-0322 cần xử lý ngay, không chờ đợt vá định kỳ?
Ba điều khiến CVE-2026-0322 khác với một lỗ hổng “High” thông thường:
- Đã có khai thác thực tế. Palo Alto Networks xác nhận ghi nhận các đợt tấn công nhằm vào giao diện quản trị PAN-OS, dù hãng mô tả quy mô còn hạn chế. Khai thác hạn chế hôm nay không có nghĩa sẽ hạn chế mãi, vì một khi kỹ thuật tấn công được công khai, số lượng kẻ dò quét luôn tăng nhanh.
- CISA đưa vào KEV cùng ngày công bố. Việc một CVE vào KEV ngay khi vừa ra mắt bản vá, thay vì vài tuần sau, cho thấy mức độ ưu tiên mà cơ quan này đánh giá là khác thường.
- Hạn xử lý cho cơ quan liên bang Mỹ chỉ 3 ngày. CISA yêu cầu các cơ quan hành pháp dân sự liên bang Mỹ (FCEB) hoàn tất khắc phục trước ngày 17/10/2026, chỉ ba ngày sau khi lỗ hổng được công bố. Đây là mốc thời gian ngắn hơn nhiều so với hạn mặc định 2-3 tuần CISA thường áp dụng, phản ánh mức độ rủi ro được đánh giá cao.
Hậu quả nếu bị khai thác thành công không chỉ là một thiết bị bị chiếm quyền root. Panorama và các firewall PAN-OS thường là điểm kiểm soát traffic của cả hệ thống mạng, nên kẻ tấn công có quyền root ở đây có thể đọc cấu hình, thay đổi rule, hoặc dùng thiết bị này làm bàn đạp để di chuyển sâu hơn vào mạng nội bộ.
Việc cần làm ngay với CVE-2026-0322
- Kiểm tra phiên bản PAN-OS đang chạy trên toàn bộ PA-Series, VM-Series và Panorama, đối chiếu với bản sửa chính thức trong advisory PAN-SA-2026-0322 trên trang bảo mật của Palo Alto Networks. Danh sách phiên bản ảnh hưởng và phiên bản đã vá có thể khác nhau giữa các nhánh, nên nên tra trực tiếp advisory thay vì suy đoán theo thiết bị khác.
- Cài bản vá chính thức ngay khi có thể, ưu tiên các thiết bị có giao diện quản trị PAN-OS tiếp xúc trực tiếp hoặc gián tiếp với internet.
- Hạn chế truy cập giao diện quản trị chỉ từ địa chỉ IP nội bộ tin cậy. Palo Alto Networks khuyến nghị đây là lớp giảm thiểu bắt buộc song song với vá, vì CVE-2026-0322 cần đường mạng tới management interface mới khai thác được. Tắt hẳn quản trị từ internet là cách chặn hiệu quả nhất trong lúc chờ triển khai bản vá trên toàn bộ hệ thống.
- Soát lại tài khoản quản trị. Vì kẻ tấn công cần thông tin xác thực hợp lệ, hãy rà soát tài khoản dùng chung, mật khẩu cũ chưa đổi, và bật xác thực đa yếu tố cho tài khoản quản trị PAN-OS nếu chưa có.
- Rà log đăng nhập quản trị để tìm địa chỉ nguồn bất thường hoặc hoạt động quản trị lạ sau khi đăng nhập, đặc biệt trong giai đoạn trước khi vá.
Nếu hạ tầng của bạn dùng thêm các dòng thiết bị biên mạng khác, có thể tham khảo thêm cách ưu tiên xử lý qua danh mục CISA KEV và một ca tương tự gần đây là CVE-2026-114625 trên VeloCloud. Cách xử lý sự cố cho ứng dụng web khi lỗ hổng đã bị khai thác cũng có nhiều điểm chung với bài CVE-2026-48356 trên Magento, dù sản phẩm khác nhau.
Câu hỏi thường gặp về CVE-2026-0322
CVE-2026-0322 có khai thác được từ xa mà không cần tài khoản không?
Không. Theo mô tả của Palo Alto Networks, kẻ tấn công cần có thông tin xác thực hợp lệ và đường mạng tới giao diện quản trị PAN-OS. Đây không phải lỗ hổng unauthenticated, nhưng nếu quản trị PAN-OS lộ ra internet và dùng mật khẩu yếu hoặc dùng lại, nguy cơ vẫn rất thực tế.
Thiết bị PAN-OS của tôi chỉ quản trị qua mạng nội bộ, có cần vá gấp không?
Rủi ro thấp hơn nhiều so với thiết bị lộ quản trị ra internet, nhưng vẫn nên vá theo lịch bảo trì gần nhất, vì tài khoản nội bộ bị lộ qua phishing hoặc máy trạm bị nhiễm mã độc cũng có thể trở thành đường tấn công.
Làm sao biết thiết bị đã bị khai thác CVE-2026-0322 hay chưa?
Hiện các nguồn công khai chưa liệt kê bộ chỉ dấu xâm nhập (IoC) cụ thể cho CVE-2026-0322. Việc cần làm là rà log đăng nhập quản trị tìm IP và thời điểm bất thường, đồng thời theo dõi cập nhật từ Palo Alto Networks và CISA để bổ sung dấu hiệu khi có.
Kết luận
CVE-2026-0322 không phải lỗ hổng kiểu “ai cũng khai thác được ngay”, nhưng đã có khai thác thực tế và CISA đánh giá đủ nghiêm trọng để yêu cầu khắc phục trong 3 ngày. Với PAN-OS, ba việc không thể trì hoãn là: vá theo advisory chính thức, khóa quản trị khỏi internet, và soát lại tài khoản quản trị. Làm đủ ba bước này ngay hôm nay tốt hơn nhiều so với xử lý sự cố sau khi thiết bị biên mạng quan trọng nhất của bạn đã bị kiểm soát.
Nguồn kiểm chứng