CVE-2026-48356 trên Magento đang bị khai thác: Vá ngay
CISA xác nhận CVE-2026-48356 trên Adobe Commerce và Magento đang bị khai thác. Kiểm tra phiên bản, cài bản vá và rà dấu vết ngay.
Bởi Võ Danh — 28 Tháng 10, 2026 trong Bảo mật
CVE-2026-48356 trên Adobe Commerce và Magento Open Source đã có bằng chứng bị khai thác. CISA đưa lỗ hổng này vào danh mục Known Exploited Vulnerabilities (KEV) ngày 27/10/2026. Adobe chấm mức Critical, CVSS 9,6/10. Website bán hàng còn dùng bản cũ nên được kiểm tra và vá ngay, đừng chờ đến lúc khách báo thanh toán có gì đó “hơi lạ”.
Lỗ hổng cho phép tải lên loại tệp nguy hiểm. Theo mô tả của Adobe và NVD, kẻ tấn công không cần tài khoản nhưng cần người dùng tương tác với URL được tạo sẵn hoặc trang đã bị can thiệp. Khai thác thành công có thể dẫn tới chạy mã trong ngữ cảnh hiện tại, leo quyền hoặc chiếm phiên của nạn nhân. CISA chưa công bố ai đứng sau hay số nạn nhân, nhưng việc có mặt trong KEV xác nhận đây không còn là rủi ro trên giấy.
CVE-2026-48356 ảnh hưởng những bản Magento nào?
Thông báo APSB26-73 liệt kê các sản phẩm và mốc bị ảnh hưởng sau:
- Adobe Commerce: 2.4.9, 2.4.8-p5 trở xuống, 2.4.7-p10 trở xuống, 2.4.6-p15 trở xuống, 2.4.5-p17 trở xuống và 2.4.4-p18 trở xuống;
- Magento Open Source: 2.4.9, 2.4.8-p5 trở xuống, 2.4.7-p10 trở xuống và 2.4.6-p15 trở xuống;
- Adobe Commerce B2B: các nhánh 1.5.3, 1.5.2-p5 trở xuống, 1.4.2-p10 trở xuống, 1.3.4-p17 trở xuống và 1.3.3-p18 trở xuống;
- Adobe Commerce Events: từ 1.6.0 đến 1.20.0.
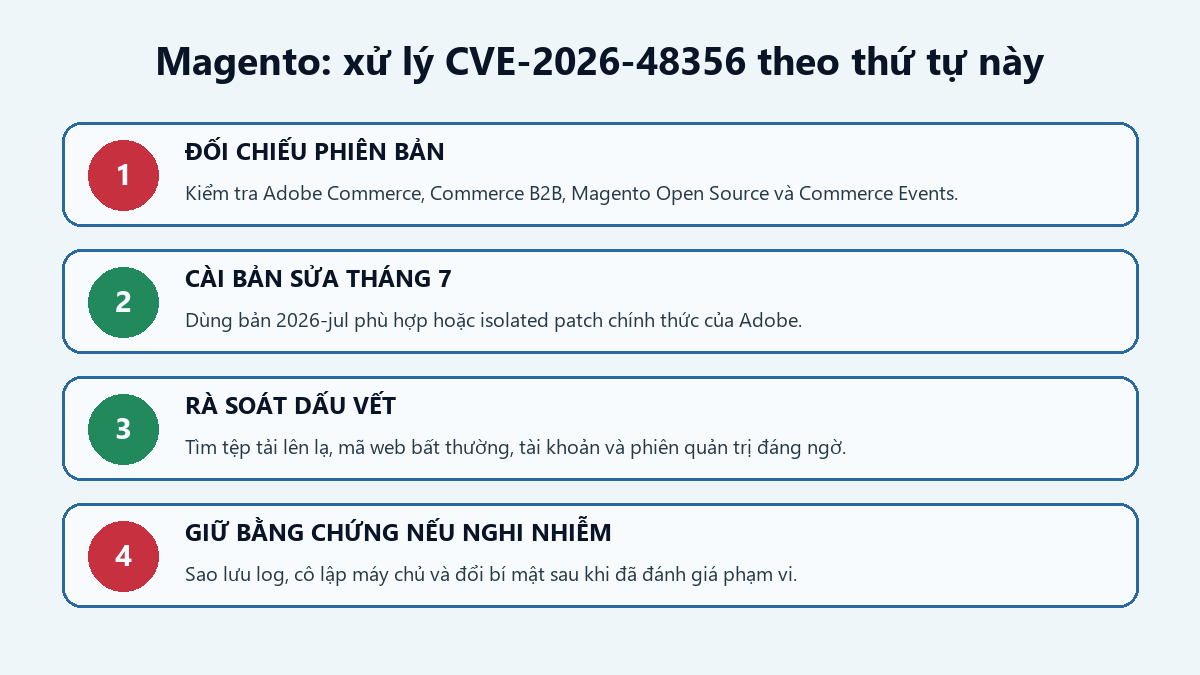
Adobe phát hành các bản sửa mang hậu tố 2026-jul cho từng nhánh được hỗ trợ. Hãng cũng cung cấp isolated patch, tức gói vá riêng để cài nhanh mà không phải nâng toàn bộ bộ phụ thuộc bằng Composer.
Vì sao CVE-2026-48356 cần xử lý ngay?
Magento thường xử lý tài khoản khách hàng, đơn hàng và quy trình thanh toán. Một tệp độc hại lọt lên máy chủ có thể mở đường cho mã web, đánh cắp phiên hoặc chỉnh nội dung trang thanh toán. Phạm vi thực tế còn tùy cấu hình máy chủ web và quyền của tiến trình PHP, nhưng đó không phải lý do để trì hoãn bản vá.
Thông báo Adobe được phát hành từ tháng 7 và khi cập nhật lần cuối vào tháng 8 vẫn ghi chưa thấy khai thác. Xác nhận KEV của CISA ngày 27/10 mới hơn và thay đổi mức ưu tiên: hệ thống chưa vá cần được coi là có nguy cơ thực tế.
Việc cần làm ngay
- Kiểm kê đúng sản phẩm và phiên bản. Đừng chỉ nhìn giao diện quản trị; đối chiếu gói cài đặt, nhánh Commerce/B2B/Events và lịch sử patch.
- Cài bản
2026-julhoặc isolated patch chính thức theo hướng dẫn Adobe. Sao lưu và thử trên môi trường staging nếu quy trình cho phép, nhưng không kéo dài cửa sổ phơi nhiễm. - Hạn chế khu vực tải tệp thực thi. Kiểm tra cấu hình Nginx/Apache để tệp trong thư mục media hoặc upload không được chạy như mã. Đây là lớp giảm thiểu, không thay cho vá.
- Rà soát trước và sau khi cập nhật. Tìm tệp mới hoặc bị sửa bất thường, đoạn JavaScript lạ ở trang thanh toán, tài khoản quản trị mới, phiên đăng nhập đáng ngờ và tiến trình PHP tạo kết nối ra ngoài.
- Nếu nghi bị xâm nhập, hãy cô lập máy chủ, giữ log web/PHP/hệ điều hành và ảnh đĩa cần thiết. Chỉ đổi mật khẩu, khóa API, khóa thanh toán và bí mật hệ thống sau khi đã chặn đường truy cập của kẻ tấn công.
Hiện CISA và Adobe chưa công bố bộ chỉ dấu xâm nhập cụ thể cho CVE này. Vì vậy, không thấy một IP hay tên tệp nào đó không có nghĩa là hệ thống sạch. Có thể xem thêm cách ưu tiên xử lý các mục trong danh mục CISA KEV.
Nguồn kiểm chứng