CVE-2026-21589 trên Jira, Confluence đang bị khai thác: Cập nhật ngay
CVE-2026-21589 cho phép đọc tệp không cần đăng nhập trên tám sản phẩm Atlassian Data Center. Hoạt động khai thác đã được ghi nhận; cần cập nhật và rà soát log ngay.
Bởi Võ Danh — 9 Tháng 10, 2026 trong Bảo mật
CVE-2026-21589 đang bị dò khai thác trên Internet chỉ ít giờ sau khi thông tin kỹ thuật được công bố. Lỗi này ảnh hưởng đến tám sản phẩm Atlassian tự quản trị, gồm Jira, Confluence, Bitbucket và một số hệ thống liên quan. Máy chủ Atlassian Cloud đã được hãng vá; cảnh báo này chủ yếu dành cho đơn vị đang vận hành bản Data Center trong hạ tầng riêng.
Nếu doanh nghiệp có Jira hoặc Confluence mở ra Internet, đừng chờ đến kỳ bảo trì cuối tuần. Việc cần làm trước là xác định phiên bản, cập nhật bản sửa lỗi và kiểm tra nhật ký truy cập.
CVE-2026-21589 nguy hiểm ở điểm nào?
Atlassian xếp CVE-2026-21589 ở mức Critical, điểm CVSS 9.3/10. Đây là lỗi truy cập tệp tùy ý trong thư mục web của ứng dụng. Kẻ tấn công từ xa không cần tài khoản, nhưng phải biết chính xác tên và đường dẫn của tệp muốn đọc. Lỗi không cho phép liệt kê toàn bộ thư mục.
Giới hạn đó nghe có vẻ bớt đáng sợ, nhưng tên của một số tệp cấu hình thường không phải bí mật. watchTowr cho biết trong mô hình Jira kết nối với Crowd, kẻ tấn công có thể đọc tệp cấu hình chứa thông tin đăng nhập ứng dụng. Nếu Crowd cũng truy cập được và tài khoản có đủ quyền, chuỗi tấn công có thể dẫn đến việc tạo tài khoản quản trị Jira.
Previdian ghi nhận yêu cầu khai thác trên hệ thống mồi nhử từ ngày 6/10/2026. SecurityWeek cho biết đến ngày 8/10, số liệu của đơn vị này đã tăng lên 190 lượt từ 32 địa chỉ IP tại 10 quốc gia. Đây là lưu lượng quan sát trên cảm biến, chưa đồng nghĩa mọi lượt đều chiếm được máy chủ. Tuy vậy, nó xác nhận lỗi đã ra khỏi phòng thử nghiệm.
Sản phẩm nào bị ảnh hưởng?
Thông báo chính thức liệt kê Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible và Fisheye. Các bản cũ hơn phiên bản sửa lỗi dưới đây đều cần xử lý:
| Sản phẩm | Phiên bản đã sửa |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible và Fisheye | 4.9.15 |
Khách hàng Atlassian Cloud không cần thao tác cho lỗi này vì hãng đã vá trên dịch vụ của mình.
Cách xử lý CVE-2026-21589
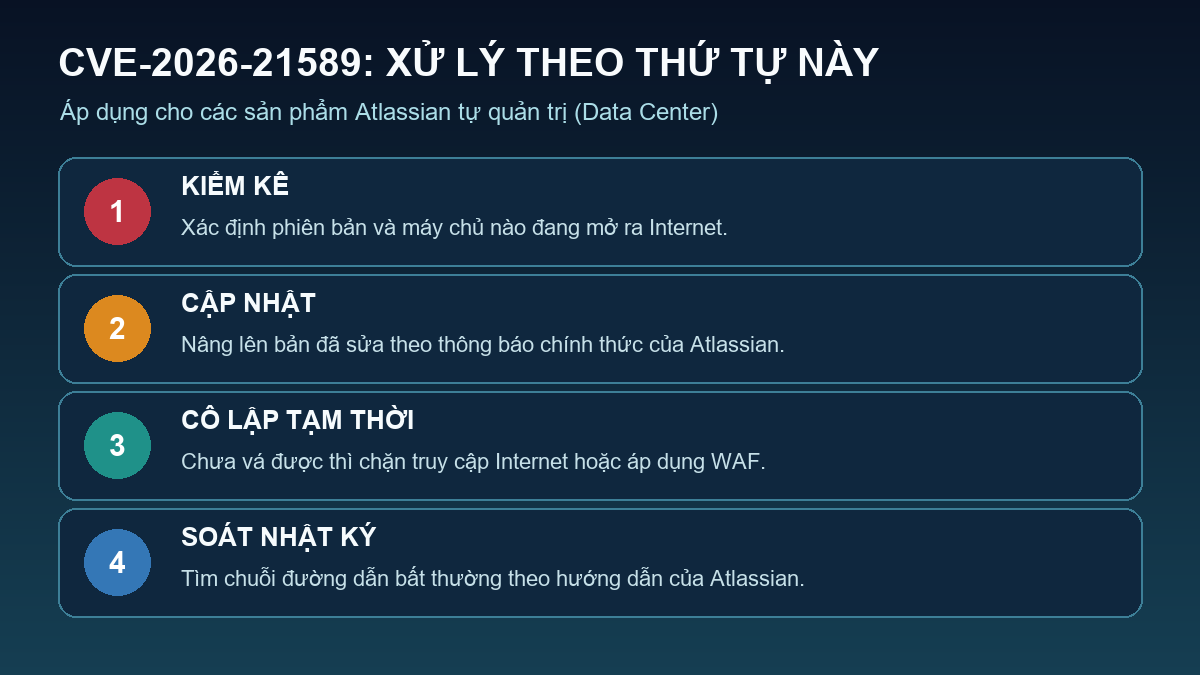
- Kiểm kê ngay: tìm tất cả máy chủ thuộc tám sản phẩm trên, kể cả node dự phòng và mirror. Ghi lại phiên bản, địa chỉ công khai và hệ thống nào đang kết nối với Crowd.
- Cập nhật: nâng lên một trong các phiên bản đã sửa hoặc bản mới hơn do Atlassian hỗ trợ. Với cụm Data Center, cần cập nhật đủ các node thay vì vá một máy rồi coi như xong.
- Nếu chưa thể vá: gỡ máy chủ khỏi Internet hoặc chỉ cho phép mạng/VPN tin cậy truy cập. Atlassian cũng cung cấp quy tắc WAF, Tomcat RewriteValve và URL rewrite riêng cho Bitbucket. Nên lấy nguyên cấu hình từ thông báo của hãng vì tự gõ lại biểu thức lọc rất dễ sai một ký tự.
- Rà soát dấu hiệu: giải mã URL trong access log tối đa hai lần rồi tìm đường dẫn có dấu hiệu vượt thư mục, đặc biệt các chuỗi chứa
..nằm sát dấu gạch chéo, gạch chéo ngược hoặc dấu hai chấm kép. Kiểm tra tài khoản quản trị mới, thay đổi nhóm quyền, truy cập tệp cấu hình và kết nối lạ tới Crowd. - Đổi thông tin xác thực khi có nghi vấn: nếu log cho thấy tệp cấu hình nhạy cảm có thể đã bị đọc, hãy cô lập máy, lưu bằng chứng và thay thông tin đăng nhập ứng dụng liên quan. Chỉ cập nhật phần mềm không thể thu hồi một mật khẩu đã lộ.
Không nên chỉ chặn vài địa chỉ IP
Một số nguồn đã công bố địa chỉ IP từng xuất hiện trên honeypot. Có thể đưa chúng vào danh sách theo dõi, nhưng không nên coi đó là biện pháp chính. Máy quét có thể đổi IP nhanh hơn lúc chúng ta pha xong cốc cà phê. Bản vá, giới hạn truy cập và kiểm tra log vẫn là ba việc có giá trị nhất.
Atlassian nói chưa thể xác nhận từng hệ thống khách hàng có bị xâm nhập hay không. Vì vậy, đơn vị có máy chủ công khai nên xử lý theo hướng: vá trước, kiểm tra dấu vết sau, và điều tra kỹ nếu phát hiện yêu cầu đọc tệp hoặc tài khoản lạ.
Nguồn kiểm chứng
- Thông báo CVE-2026-21589 của Atlassian
- Dữ liệu quan sát khai thác của Previdian
- Báo cáo xác minh của SecurityWeek
- BleepingComputer: hoạt động khai thác sau khi PoC được công bố
Có thể theo dõi thêm các cảnh báo đã xác minh trong chuyên mục Bảo mật.