Citrix NetScaler CVE-2026-88779 đang bị khai thác: Cần vá lại
CISA đã đưa CVE-2026-88779 trên Citrix NetScaler vào KEV. Hệ thống dùng SAML cần kiểm tra cấu hình và cập nhật lại dù vừa vá tuần trước.
Bởi Võ Danh — 5 Tháng 10, 2026 trong Bảo mật
CVE-2026-88779 trên Citrix NetScaler đang bị khai thác thực tế. CISA đã đưa lỗ hổng này vào danh mục KEV ngày 4/10/2026. Nếu đơn vị đang dùng NetScaler ADC hoặc NetScaler Gateway để xác thực SAML, nên kiểm tra và cập nhật ngay, kể cả thiết bị vừa được vá các lỗi NetScaler công bố cuối tháng 9.
Điểm dễ gây nhầm nằm ở chỗ đó: bản cập nhật xử lý CVE-2026-88771 đến CVE-2026-88778 chưa chắc đã xử lý lỗi mới. Quản trị viên có thể vừa xong một đợt vá cuối tuần trước, rồi tuần này lại phải làm tiếp. Hơi mệt, nhưng thiết bị ở cửa ngõ đăng nhập không phải nơi phù hợp để thử vận may.
CVE-2026-88779 nguy hiểm thế nào?
Theo thông báo bảo mật của Citrix, đây là lỗi tràn bộ nhớ, mã CWE-119, có điểm CVSS 4.0 là 8,7. Kẻ tấn công từ xa không cần tài khoản và không cần người dùng bấm vào thứ gì. Khi bị kích hoạt lặp lại, thiết bị có thể khởi động lại hoặc dịch vụ SAML liên tục gián đoạn.
Citrix xác nhận các cuộc tấn công có chủ đích đã nhằm vào những hệ thống chưa được xử lý. Hãng mô tả tác động đã xác nhận là từ chối dịch vụ, tức làm dịch vụ không sẵn sàng, và chưa xác định ảnh hưởng tới tính toàn vẹn dữ liệu. Một số nhà nghiên cứu đang xem xét khả năng thực thi mã từ xa, nhưng đây chưa phải kết luận chính thức của Citrix. Vì vậy, không nên biến nghi vấn thành sự thật chỉ để tiêu đề nghe đáng sợ hơn.
CISA đã thêm CVE-2026-88779 vào KEV dựa trên bằng chứng khai thác thực tế. Chỉ riêng việc này đã đủ để đưa lỗi lên đầu hàng đợi vá, thay vì chờ đến lịch bảo trì định kỳ.
Hệ thống nào bị ảnh hưởng?
Lỗ hổng không tác động mọi cấu hình NetScaler. Điều kiện là NetScaler ADC hoặc NetScaler Gateway do khách hàng tự quản lý đang hoạt động như một SAML SP (nhà cung cấp dịch vụ) hoặc SAML IdP (nhà cung cấp danh tính).
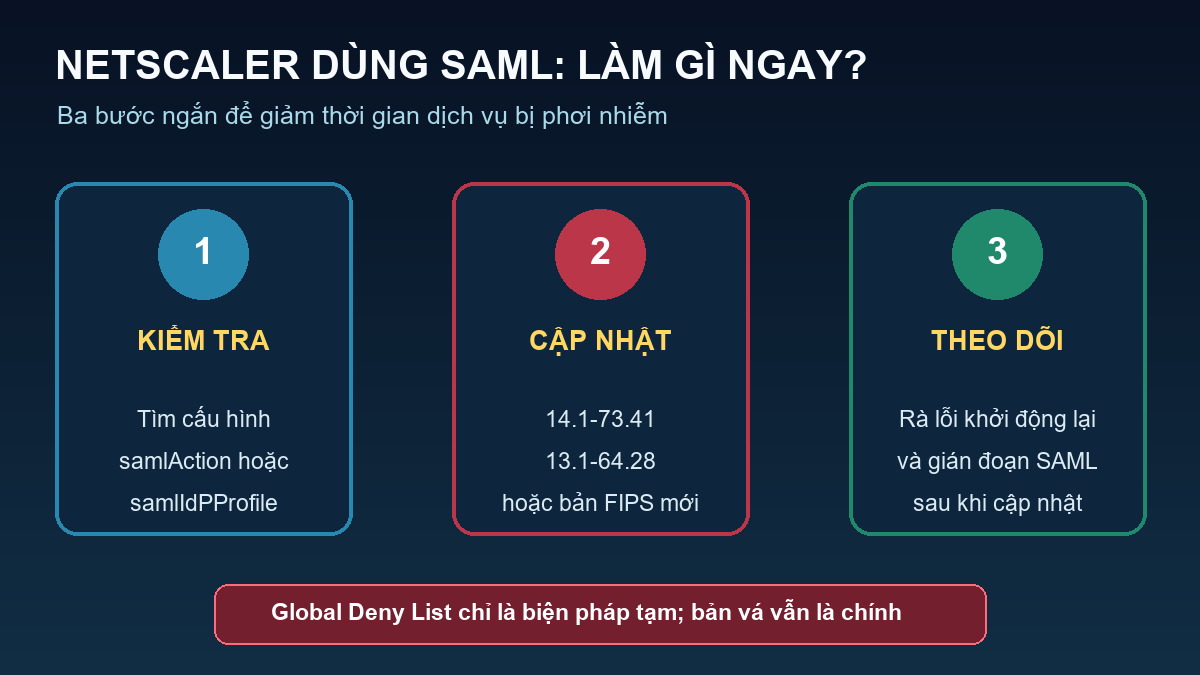
Quản trị viên có thể kiểm tra cấu hình để tìm một trong hai dòng sau:
add authentication samlAction
add authentication samlIdPProfile
Nếu có một trong hai, hãy đối chiếu phiên bản. Các bản bị ảnh hưởng gồm NetScaler ADC/Gateway 14.1 trước 14.1-73.41; nhánh 13.1 trước 13.1-64.28; bản 14.1-FIPS trước 14.1-73.41 FIPS; và nhánh 13.1-FIPS hoặc 13.1-NDcPP trước 13.1-37.282. Secure Private Access Hybrid dùng NetScaler cũng cần cập nhật các phiên bản NetScaler liên quan.
Việc cần làm ngay
- Xác định phạm vi: rà tất cả NetScaler ADC/Gateway kết nối Internet, không chỉ thiết bị chính. Tìm hai mục cấu hình SAML nêu trên và ghi lại phiên bản đang chạy.
- Cập nhật: lên 14.1-73.41, 13.1-64.28 hoặc bản FIPS/NDcPP tương ứng. Nếu vừa cập nhật theo cảnh báo trước đó, vẫn phải kiểm tra lại phiên bản. Bài cảnh báo NetScaler ngày 29/9 nói về hai CVE khác, không thay thế đợt xử lý này.
- Giảm thiểu trong lúc chờ: Citrix cung cấp Global Deny List qua NetScaler Console để chặn các địa chỉ độc hại đã biết. Đây là lớp đỡ tạm thời, không phải bản vá.
- Theo dõi sau cập nhật: kiểm tra các lần khởi động lại bất thường, gián đoạn đăng nhập SAML và cảnh báo từ hệ thống giám sát. Nếu thiết bị từng phơi ra Internet và có dấu hiệu lạ, cần giữ log rồi mở rộng rà soát sự cố.
Với thiết bị làm cổng truy cập từ xa hoặc xác thực tập trung, vài phút gián đoạn có thể kéo theo cả loạt người dùng không đăng nhập được. Thứ tự hợp lý sáng nay là kiểm tra SAML, xác định bản dựng, cập nhật rồi mới quay lại cốc cà phê đang nguội.
Nguồn kiểm chứng