Check Point bị khai thác qua PHP2Shell: Cập nhật Jumbo Hotfix ngay
Check Point xác nhận PHP2Shell đang bị khai thác trên Security Gateway, sau đó nâng quyền root và có trường hợp xóa dữ liệu. Cập nhật Jumbo Hotfix ngay.
Bởi Võ Danh — 14 Tháng 11, 2026 trong Bảo mật
Check Point xác nhận các Security Gateway chưa vá đã bị khai thác qua PHP2Shell, sau đó kẻ tấn công dùng CVE-2026-123039 để nâng quyền lên root. Trong một số vụ việc, họ cài cửa hậu, di chuyển sang máy chủ VMware ESXi và chạy mã độc xóa dữ liệu. Check Point công bố cảnh báo ngày 12/11/2026 và yêu cầu cài November Jumbo Hotfix càng sớm càng tốt.
Chuỗi tấn công này đáng báo động vì thiết bị tường lửa nằm ngay cửa mạng. Nếu cổng Mobile Access bị chiếm, kẻ tấn công có thể dùng chính thiết bị bảo vệ làm bàn đạp vào hệ thống bên trong. Nói vui một chút cho đỡ căng: người gác cổng mà bị lấy mất chìa khóa thì khóa cửa đẹp mấy cũng khó cứu.
Check Point PHP2Shell ảnh hưởng hệ thống nào?
Điểm vào ban đầu là hai lỗi PHP2Shell, CVE-2026-109618 và CVE-2026-109619, trên giao diện web của Security Gateway có Mobile Access Portal. Check Point liệt kê các phiên bản từ R80 đến R82.20; một số dòng Spark Firewall cũng nằm trong phạm vi ảnh hưởng. Sau khi có quyền chạy mã trên thiết bị, kẻ tấn công khai thác CVE-2026-123039 trong dịch vụ DynamicCLI của Gaia OS để lấy quyền root.
CVE-2026-123039 được chấm 7,8/10 và không phải lỗi truy cập từ xa độc lập. Tuy nhiên, khi ghép với PHP2Shell đang bị khai thác, nó biến quyền hạn chế thành toàn quyền trên thiết bị. Check Point cho biết khoảng vài chục hệ thống chưa vá đã bị xâm nhập trong các sự cố họ quan sát. Đợt đầu bắt đầu ngày 30/10, đợt sau ngày 2/11 nhắm tới nhiều quốc gia và lĩnh vực.
Nhà cung cấp đã có bản sửa PHP2Shell từ ngày 23/10. Thông tin mới cần chú ý là chuỗi tấn công đã thành công trong thực tế, có cửa hậu TSGA/TSProxy và từng dẫn đến hoạt động phá hủy. Đây không còn là chuyện “có thể khai thác trên giấy”.
Dấu hiệu nên kiểm tra ngay
- Tệp phiên PHP chứa chuỗi
upload_progress_pwn. - Tiến trình hoặc tệp có tên giống
CPconfigdaemon, đặc biệt biến thể chạy bền vững dưới tênslot_CPconfigdaemon. - Tệp công cụ quét hoặc xóa dữ liệu trong
/tmphay/temp; ghi chú có cụm “Dream Annexation”. - Khoảng trống bất thường trong log lưu lượng tường lửa, nhất là sau khi tiến trình ghi log bị lỗi.
- Nhiều lỗi segmentation fault của Apache/PHP trên Mobile Access Portal trong thời gian ngắn.
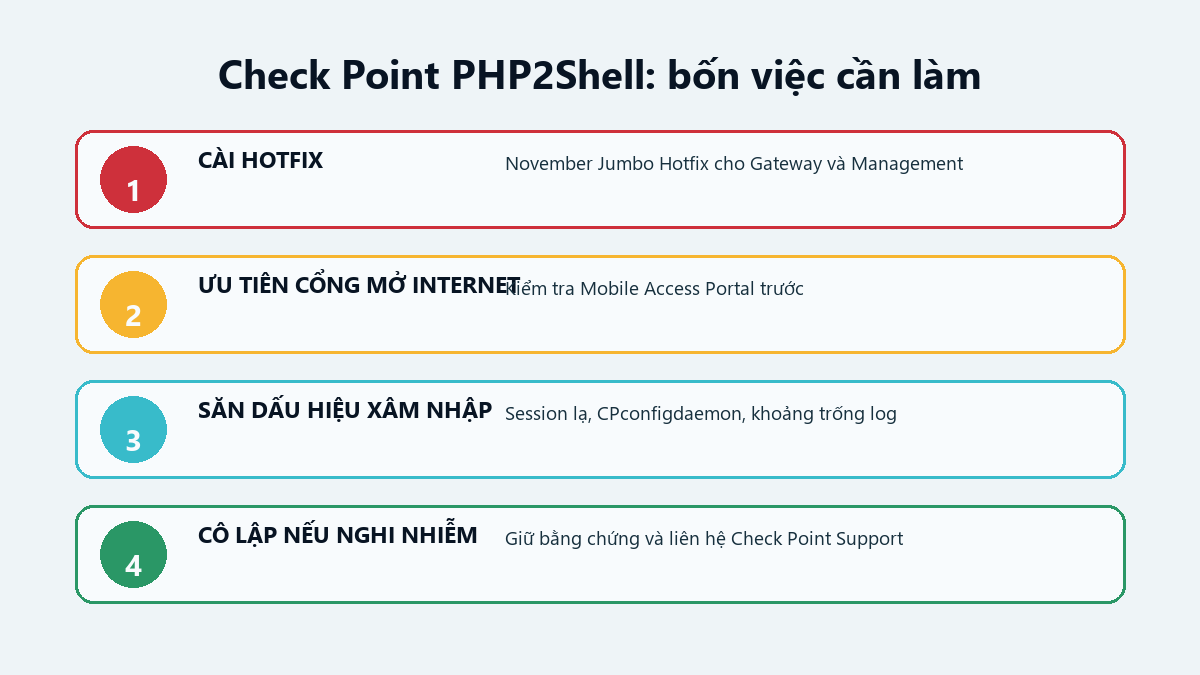
Hai địa chỉ 130.94.19[.]204 và 130.94.19[.]168 xuất hiện trong cuộc điều tra. Không thấy IOC không có nghĩa là thiết bị sạch; Check Point cũng nói rõ điều này. Nếu có dấu hiệu nghi nhiễm, nên cô lập luồng quản trị, giữ log và ảnh chụp hệ thống, rồi làm việc với đội ứng cứu hoặc Check Point Support.
Việc quản trị viên cần làm
- Cài November Jumbo Hotfix trên toàn bộ Management Server và Security Gateway. Ưu tiên thiết bị có Mobile Access Portal mở ra Internet.
- Kiểm kê đúng phạm vi. Đừng bỏ sót thiết bị dự phòng, cụm Maestro, máy quản lý hoặc gateway ở chi nhánh. Bản vá phải theo đúng phiên bản và hướng dẫn hỗ trợ của Check Point.
- Săn dấu hiệu xâm nhập trước và sau vá. Vá đóng cửa lỗi nhưng không tự xóa webshell hay cửa hậu đã được cài từ trước.
- Đổi thông tin xác thực có nguy cơ lộ sau khi xác định thiết bị an toàn, gồm tài khoản quản trị, khóa API, khóa SSH và tài khoản dịch vụ liên quan.
- Kiểm tra đường sang ESXi và mạng nội bộ. Cuộc tấn công đã dùng SSH để di chuyển từ gateway sang VMware ESXi, vì vậy không nên chỉ nhìn mỗi thiết bị Check Point.
Nếu hệ thống đang dùng PHP nói chung, có thể xem lại hướng dẫn vá CVE-2026-109618 và CVE-2026-109619. Với thiết bị Check Point, bản vá của PHP trên máy chủ khác không thay thế được Jumbo Hotfix dành riêng cho gateway và máy quản lý.
Nguồn kiểm chứng