FortiBleed vẫn tấn công FortiGate: FBI cảnh báo nguy cơ bị khóa thiết bị
FBI và U.S. Secret Service cảnh báo FortiBleed vẫn nhắm vào FortiGate, đánh cắp tài khoản, khóa quản trị viên và mở đường cho ransomware.
Bởi Võ Danh — 8 Tháng 10, 2026 trong Bảo mật
FBI và U.S. Secret Service vừa cảnh báo chiến dịch FortiBleed vẫn đang nhắm vào Fortinet FortiGate và cổng SSL VPN đặt trên Internet. Kẻ tấn công dùng thông tin đăng nhập đã rò rỉ hoặc bị dùng lại, tạo tài khoản quản trị mới, rồi có thể đổi mật khẩu hoặc xóa tài khoản thật khiến đơn vị sở hữu bị khóa khỏi chính thiết bị của mình.
Đây không phải một lỗ hổng Fortinet mới. Fortinet nói rõ hoạt động này dựa vào thông tin đăng nhập từ các sự cố trước, mật khẩu yếu và hệ thống chưa bật xác thực nhiều lớp. Cảnh báo mới đáng chú ý vì chiến dịch vẫn hoạt động, đã được dùng làm cửa vào cho các nhóm mã độc tống tiền và có hướng xử lý cụ thể.
FortiBleed nguy hiểm ở chỗ nào?
Theo cảnh báo chung công bố ngày 6/10/2026, SOCRadar đã xác minh hơn 86.644 thiết bị bị xâm nhập tại 194 quốc gia. Đây là số liệu được cơ quan Mỹ dẫn lại từ SOCRadar, không nên hiểu thành tổng số thiết bị FortiGate bị ảnh hưởng trên toàn thế giới.
Nhóm vận hành FortiBleed quét các cổng FortiGate SSL VPN lộ ra Internet, thử thông tin đăng nhập từ những vụ rò rỉ cũ và nhật ký do mã độc đánh cắp. Mật khẩu băm lấy được còn bị đưa vào cụm GPU để dò ngoại tuyến. Khi có tài khoản dùng được, kẻ tấn công tạo thêm tài khoản quản trị, thăm dò Active Directory và tìm người dùng có quyền cao hơn.
FBI và U.S. Secret Service cho biết các nhà môi giới truy cập ban đầu đã cung cấp quyền vào mạng nạn nhân cho những bên liên quan đến ransomware INC/Lynx và Payload. Nói gọn: một tài khoản VPN bị lộ có thể là đầu dây dẫn vào cả mạng nội bộ, chứ không dừng ở màn hình đăng nhập của firewall.
Dấu hiệu cần rà ngay trên FortiGate
Hãy kiểm tra toàn bộ tài khoản quản trị, người dùng VPN, khóa API và các thay đổi cấu hình. Cảnh báo nêu một số tên tài khoản từng xuất hiện trên hệ thống nạn nhân như fortiAdmin, fgtsecure, forticloud-tech, support_fortinet và adminsslvpn. Tên trùng khớp là lý do để điều tra, không phải bằng chứng kết luận một mình nó.
Một số địa chỉ được quan sát trong chuỗi tấn công gồm 45[.]154[.]12[.]132, 154[.]202[.]59[.]169, 103[.]27[.]186[.]156 và 45[.]155[.]250[.]158. Cơ quan phát hành lưu ý hạ tầng đám mây có thể đổi chủ theo thời gian. Vì vậy, cần đối chiếu IP với mốc thời gian, log đăng nhập, phiên VPN và thay đổi cấu hình trước khi chặn hoặc kết luận.
Cách xử lý FortiBleed ngay hôm nay
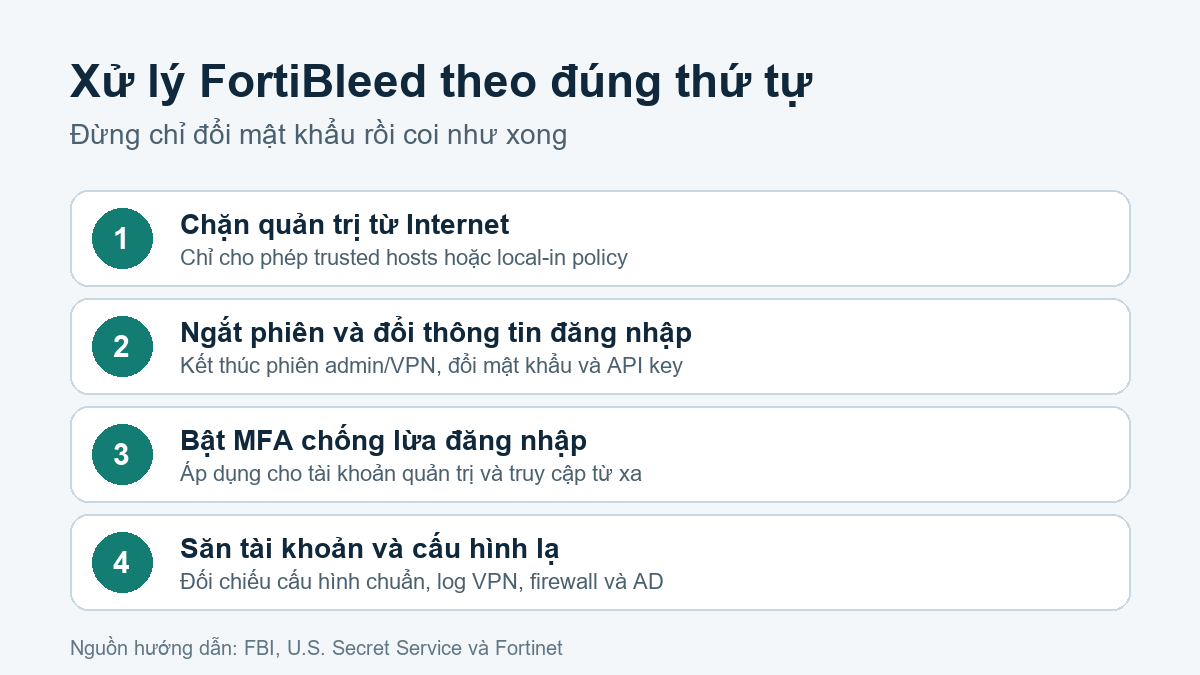
- Gỡ giao diện quản trị khỏi Internet nếu có thể. Nếu nghiệp vụ chưa cho phép, hãy giới hạn bằng trusted hosts hoặc local-in policy. Một trang quản trị mở cho cả Internet xem không phải cách chào khách đáng tự hào.
- Kết thúc mọi phiên quản trị và VPN đang hoạt động. Sau đó đổi mật khẩu quản trị, mật khẩu VPN và làm mới các API key hợp lệ. Việc đổi mật khẩu nên diễn ra sau khi đã giữ log cần thiết nếu nghi có xâm nhập.
- Bật MFA chống lừa đăng nhập. Áp dụng cho tài khoản quản trị và truy cập từ xa trên mọi cổng bên ngoài. Fortinet cũng khuyến nghị dùng các nhánh FortiOS mới hỗ trợ PBKDF2, rồi loại bỏ cơ chế băm SHA-256 cũ theo tài liệu của hãng.
- Đối chiếu với cấu hình sạch. Tìm tài khoản lạ, khóa API không rõ mục đích, thay đổi chính sách firewall, đăng nhập thất thường và dấu hiệu dò tài khoản trong Active Directory.
- Nếu phát hiện dấu hiệu xâm nhập, hãy cô lập thiết bị. Thu thập log và bằng chứng, xác định phạm vi, rồi mới đẩy kẻ tấn công ra khỏi mạng theo kế hoạch. Chỉ vá hoặc đổi mật khẩu không tự xóa tài khoản bí mật đã được tạo trước đó.
Quản trị viên cũng nên cập nhật FortiOS lên bản phù hợp còn được hỗ trợ. Tuy nhiên, FortiBleed không phải chuyện có thể giải quyết bằng một nút “Update” duy nhất. Trọng tâm là đóng bề mặt quản trị, thay thông tin đăng nhập đã lộ và kiểm tra xem người lạ đã để lại gì.
Nếu đơn vị đang dùng nhiều sản phẩm Fortinet, có thể xem thêm cảnh báo về CVE-2026-104286 trên FortiMail. Đó là lỗ hổng khác, nhưng cùng nhắc một việc: thiết bị biên cần được kiểm kê và theo dõi như máy chủ quan trọng, không phải chiếc hộp cắm xong rồi quên.
Nguồn kiểm chứng