CVE-2026-58115 trên Node-RED đang bị khai thác: Kiểm tra ngay
CVE-2026-58115 trên Node-RED đã bị khai thác để tải mã độc Linux. Kiểm tra SIMATIC IoT2050, cô lập API quản trị và cập nhật ngay.
Bởi Võ Danh — 3 Tháng 11, 2026 trong Bảo mật
Nếu đang vận hành Node-RED trên thiết bị công nghiệp hoặc cổng IoT, việc đầu tiên sáng nay là kiểm tra xem giao diện quản trị có lộ ra mạng hay không. VulnCheck vừa ghi nhận kẻ tấn công khai thác CVE-2026-58115 để đưa luồng độc hại vào Node-RED rồi tải mã độc Linux. Đây không còn là cảnh báo trên giấy.
Lỗ hổng được Siemens chấm CVSS 10/10. Trong thông báo chính thức, hãng xác nhận SIMATIC IoT2050 Advanced chạy Industrial OS, có cài Node-RED và dùng phiên bản thấp hơn 4.3.4.1 có thể bị tấn công từ xa mà không cần đăng nhập. Nếu thành công, kẻ tấn công có thể chạy lệnh trên thiết bị với quyền cao nhất.
CVE-2026-58115 đang bị khai thác như thế nào?
Node-RED là công cụ tạo quy trình bằng cách nối các khối chức năng trên giao diện web. Nó xuất hiện trong hệ thống tự động hóa, thiết bị IoT và cả môi trường OT, tức mạng điều khiển máy móc ngoài đời thật. Tiện thì rất tiện, nhưng giao diện quản trị không có xác thực mà lại mở ra Internet thì chẳng khác nào để chìa khóa ngay trên cửa.
Ngày 30/10/2026, hệ thống bẫy của VulnCheck nhận được một yêu cầu hoàn chỉnh nhắm vào API quản trị Node-RED. Yêu cầu đó tạo một luồng mới, tự kích hoạt luồng và tải tệp dành cho Linux AMD64 từ máy chủ bên ngoài. Từ ngày 30/10 đến 1/11, cùng một địa chỉ nguồn đã thử khai thác lỗ hổng này 16 lần với nhiều tải khác nhau.
VulnCheck chưa lấy và phân tích được tệp mã độc cuối cùng, vì vậy chưa thể kết luận đó là bot DDoS, công cụ đào tiền số hay cửa hậu. Dữ liệu hiện có cho thấy hoạt động quét và khai thác hàng loạt, không phải cuộc tấn công chỉ nhắm một tổ chức. CVE này đã vào danh mục lỗ hổng bị khai thác của VulnCheck, nhưng tại thời điểm kiểm tra chưa có trong CISA KEV.
Thiết bị nào cần xử lý ngay?
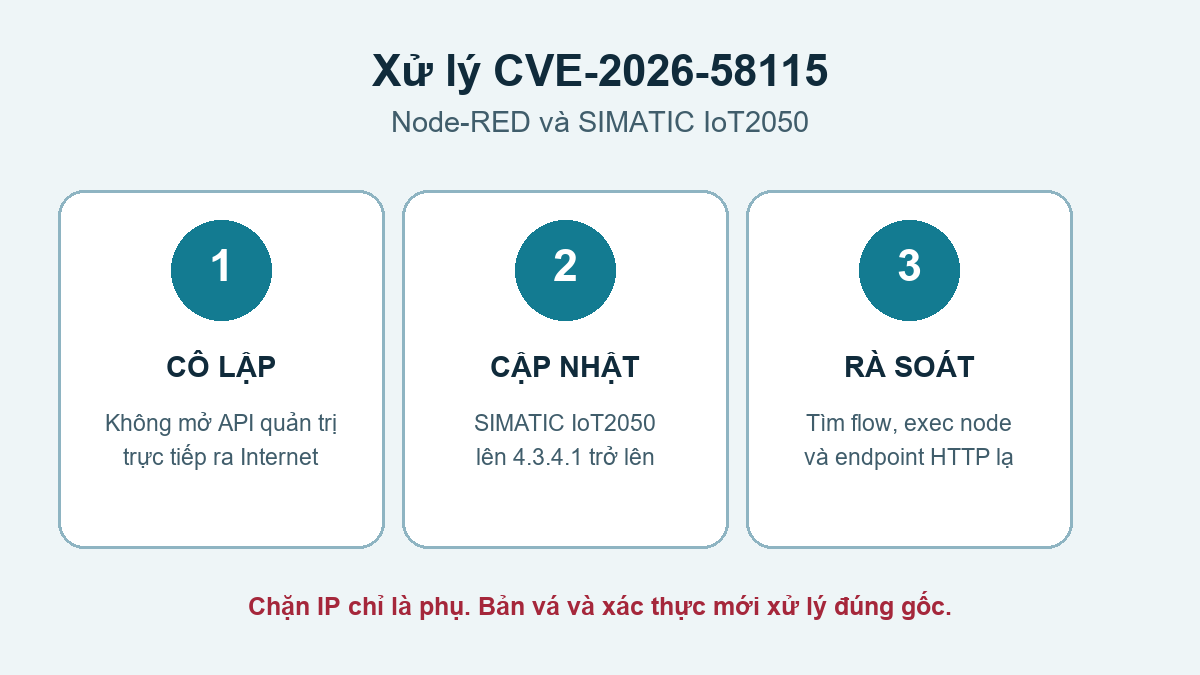
Phạm vi mà Siemens xác nhận gồm SIMATIC IoT2050 Advanced mã 6ES7647-0BA00-1YA2, chạy Industrial OS có cài Node-RED, với mọi phiên bản thấp hơn 4.3.4.1. Bản 4.3.4.1 trở lên đã có bản sửa.
Ngoài sản phẩm Siemens, VulnCheck lưu ý các máy Node-RED không bật adminAuth cũng đang bị dò tìm tự động. Điều này không có nghĩa mọi thiết bị dùng Node-RED đều thuộc đúng CVE của Siemens, nhưng một giao diện quản trị không yêu cầu đăng nhập vẫn là rủi ro phải xử lý. Đội IT nên kiểm tra cả máy chủ thử nghiệm, Raspberry Pi, gateway và thiết bị OT; mấy máy “để tạm” thường ở lại lâu hơn dự kiến.
Việc cần làm trong hôm nay
- Với SIMATIC IoT2050 Advanced bị ảnh hưởng, cập nhật Industrial OS lên 4.3.4.1 hoặc mới hơn theo hướng dẫn của Siemens.
- Nếu chưa thể cập nhật, gỡ Node-RED khi không cần dùng. Nếu vẫn phải dùng, bật xác thực quản trị theo tài liệu Node-RED và chỉ cho các máy quản trị tin cậy truy cập.
- Không để cổng quản trị Node-RED truy cập trực tiếp từ Internet. Dùng tường lửa, VPN hoặc mạng quản trị riêng; OT càng cần tách khỏi mạng văn phòng và mạng công cộng.
- Kiểm tra các flow mới hoặc lạ, nhất là node
exec, endpoint HTTP không rõ nguồn gốc và những luồng tự chạy khi khởi động. - Rà soát log quanh đường dẫn
POST /flows. Tìm tiến trình hoặc tệp bất thường như/dev/shm/.b,/tmp/.svà/tmp/.kworker.
Các chỉ dấu mạng được VulnCheck công bố gồm địa chỉ nguồn 4.201.105[.]116 và hai máy chủ tải mã 85.215.73[.]250, 45.194.90[.]57. Chặn các địa chỉ này có thể giảm một phần rủi ro, nhưng không thay thế bản vá và xác thực. Hạ tầng của kẻ tấn công đổi rất nhanh; vá cấu hình sai mới là phần đáng làm.
Nguồn kiểm chứng
- Siemens ProductCERT SSA-834709: sản phẩm bị ảnh hưởng, điểm CVSS và bản 4.3.4.1 đã sửa.
- VulnCheck: dữ liệu khai thác thực tế, số lần quan sát và chỉ dấu xâm nhập.
- Tài liệu Node-RED: cách bật bảo vệ cho trình soạn thảo và API quản trị.
- Xem thêm các cảnh báo đã đăng trong chuyên mục Bảo mật.